
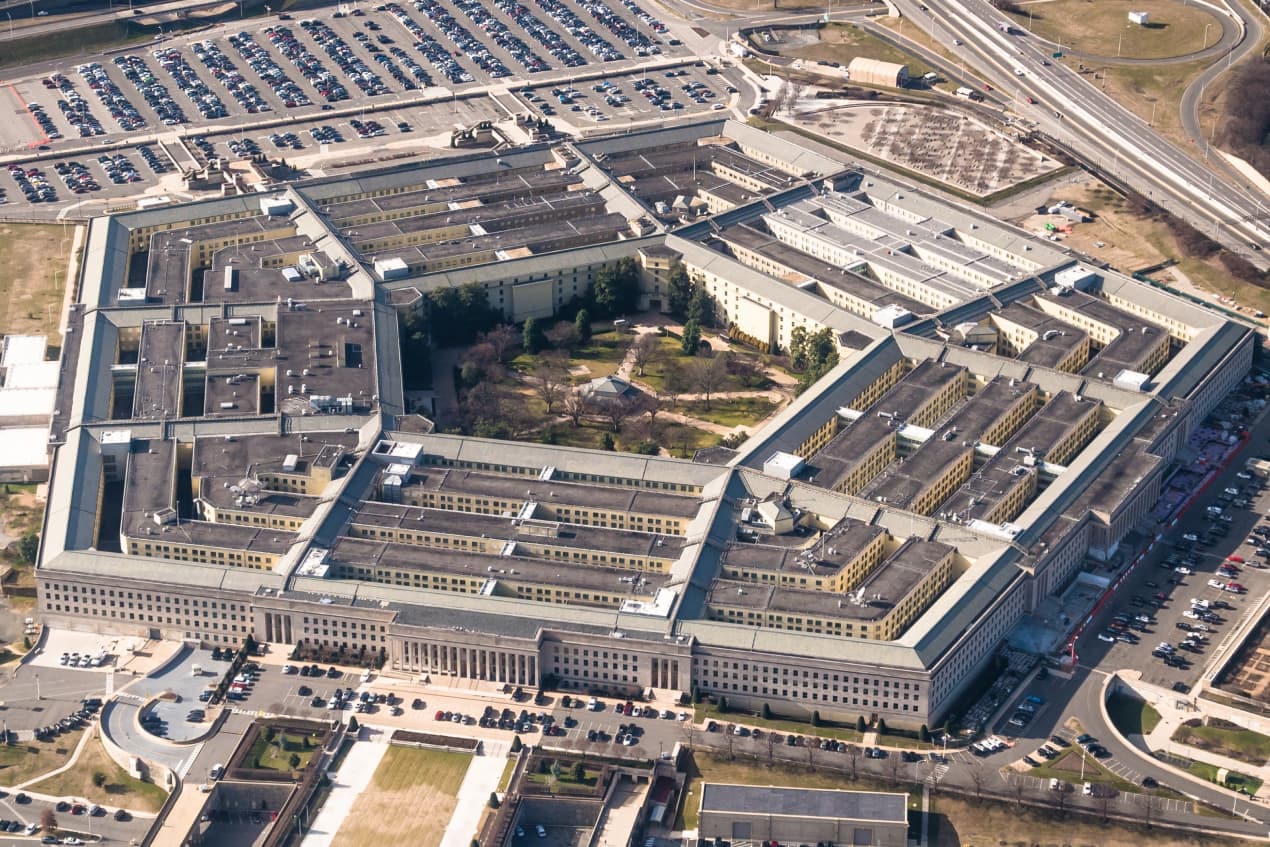
Das US-Einsatzkommando steigert mit Splunk Effizienz und Tempo
 Zentrale Herausforderungen
Mangelnde Transparenz in weiten Teilen der IT-Infrastruktur führte zu Bedenken in Bezug auf die Leistung und Sicherheit kritischer Anwendungen und machte zeitaufwendige manuelle Eingriffe bei Troubleshooting und Analysen erforderlich.
 Wichtige Ergebnisse
Anwendungen, die kaum genutzt wurden oder funktionale Überschneidungen aufwiesen, wurden identifiziert und stillgelegt. Parallel dazu bekam das Pentagon besseren Einblick in die Sicherheitslage sowie in Status und Performance der verbleibenden Anwendungen.
IT-Betrieb – zuverlässig und schnell
Die Streitkräfte standen vor erheblichen Herausforderungen beim Management eines Portfolios von über 2.000 Anwendungen – ohne einen klaren Überblick über Nutzung, Sicherheit und Status. Dieser Mangel an Transparenz führte zu ineffizienten Software-Investitionen und stand allen Bemühungen um Anwendungsrationalisierung im Weg. Aufgrund der eingeschränkten Transparenz der IT-Infrastruktur insgesamt wurden Ressourcenentscheidungen eher nach Bauchgefühl als auf der Grundlage von Daten getroffen. Aus den langsamen, manuellen Prozessen der Incident-Reaktion ergaben sich operative Risiken, außerdem waren die Zuständigkeiten zwischen den IT-Teams unklar aufgeteilt, was das Troubleshooting oft langwierig und konfliktträchtig machte.
Ergebnisse
- Über $ 1,5 Millionen pro Jahr eingespart – durch die Reduzierung der lizenzierten Anwendungen um 40 %
- Um 70 % kürzere MTTR bei Performance-Problemen und Ausfällen
- Beschleunigte Reaktion bei Incidents mit unbefugtem Zugriff: von 36 Minuten auf 6 Sekunden
Transparenz und Kontrolle statt blinder Flecken bei Betrieb und Security
Weil man die komplexe verteilte IT-Infrastruktur wieder unter Kontrolle bringen wollte, wandte sich das Ministerium an Splunk. Angesichts von über 2000 Anwendungen, bei denen nicht transparent war, wie sie genutzt, verwaltet und gesichert wurden, brauchte die Organisation eine Lösung, die Klarheit schafft, die Effizienz steigert und sicherstellt, dass die Systeme stets einsatzbereit sind.
Als Erstes wurde daher die verteilte, Site-übergreifende Suche ermöglicht, sodass sich die Daten direkt dort verarbeitet lassen, wo sie generiert werden. Die Bandbreiten, die an manchen Standorten an ihre Grenzen stießen, wurden damit entlastet und die Experience sowohl für die User als auch für das IT-Personal wurde flüssiger und produktiver. Weil Splunk hybride Umgebungen nativ unterstützt und sowohl die Verarbeitung direkt in der Cloud als auch direkt am Edge ermöglicht, gewann das Team an Flexibilität und konnte den Verwaltungsaufwand minimieren, der sonst beim Management entkoppelter Systeme anfällt.
Die verbesserte Transparenz in der gesamten IT-Infrastruktur verschaffte dem Kommando in Bezug auf die Software auch ein genaueres Verständnis der Nutzungs- und Wartungsmuster. Jetzt ließ sich z. B. feststellen, welche Anwendungen aktiv genutzt wurden und welche nicht – überflüssige Lizenzverlängerungen wurden damit verhindert, die frei gewordenen Mittel konnten auf erfolgskritische Bedarfe umgeschichtet werden.
Von Bauchgefühl zu datengestützten Entscheidungen
Über die operativen Verbesserungen hinaus hat sich der Einsatz von Splunk transformativ auf die gesamte Sicherheitslage der Streitkräfte ausgewirkt. Mean Time to Recover (MTTR) und Mean Time to Investigate (MTTI) sind drastisch gesunken. Das Troubleshooting ist schneller und weniger konfliktträchtig geworden, dank klarer, datengestützter Erkenntnisse geht es jetzt nicht mehr um Schuldzuweisungen, sondern um Zusammenarbeit. Die Security-Automatisierung bei Incidents mit unbefugtem Zugriff hat den Anteil manueller, wiederkehrender Analystenarbeit reduziert, was im Durchschnitt zu jährlichen Einsparungen von $ 30.000 pro Analyst geführt hat. Zum ersten Mal konnten die Verantwortlichen nun fundierte Entscheidungen auf der Grundlage von operativen Echtzeitdaten treffen, anstatt mit Mutmaßungen oder unvollständigen Informationen.
Mit Splunk hat das US-Militär nicht nur die betriebliche Effizienz verbessert und die Sicherheit gestärkt – es kann nun auch selbstsicher strategische datengestützte Entscheidungen treffen, die unmittelbar zum Missionserfolg beitragen.
