Splunk SOARの新機能
SOAR App


Splunkbaseでは幅広いSOAR Appを提供しており、これらを利用して、300以上のサードパーティツールとのインテグレーションが可能です。さらに2,800以上の自動アクションを利用できます。これにより、既存のスタックを置き換えることなく、複数のチームやツールをまたぐ複雑なワークフローを調整して連携できます。
プロンプトベースの自動化

SOC以外のチームにリアルタイムで安全にプロンプトを送信することで、対応ワークフローを効率化し、セキュリティインシデントをよりすばやく解決できます。プロンプトは、IT運用アプリケーション、ChatOpsアプリケーション、またはチケット管理アプリケーションを通じて送信できます。
ウェイファインダー

Splunk SOARのユーザーインターフェイス内をすばやく簡単に移動できる動的なナビゲーションツールです。複数のメニューをたどる代わりに、わかりやすいキーボードショートカットを使って、主要なインシデント、自動化プレイブック、その他の重要な情報に直接アクセスできます。ウェイファインダーを使えば、直感的かつ効率的なナビゲーションでエクスペリエンスを強化できます。
ガイド付き自動化

プレイブックで論理的な処理の流れに実際のインシデントデータを重ねて表示する、まったく新しいエクスペリエンスが提供されます。これにより、自動化の構築にかかる時間を大幅に短縮し、精度を向上させることができます。
SIEMとSOARのネイティブ統合を利用したプレイブックの構築

こちらのビデオでは、SIEMワークフローに沿ったSplunk SOARプレイブックを簡単に作成する方法をご覧いただけます。プレイブックやアクションをSplunk Enterprise Securityのアナリストキューに直接統合できます。これにより、Splunk Enterprise Securityのインターフェイスを離れずに、プレイブックを実行して結果を確認できます。
メインダッシュボード

Splunk SOARのカスタマイズ可能なメインダッシュボードでは、MTTD (平均検出時間)、MTTR (平均対応時間)、節約時間、節約コストなど、主要なメトリクスを追跡できます。ダッシュボードパネルの位置を調整して、自分にとって特に重要な情報を見やすく表示できます。
App Editor
Splunk SOARでは、構築済みのAppを利用するだけでなく、組織にとって重要なユースケースに合わせて独自のAppを作成することもできます。Splunk SOARのApp Editorを使えば、コードの表示と追加、アクションのテスト、ログの結果確認、トラブルシューティングを簡単に行えます。Appの動作をさらに可視化し、イテレーション開発を行うことで、SOCの進化とともにAppを進化させ、新たなニーズに対応できます。
プレイブック

SOARプレイブックを使用すると、セキュリティタスクを自動化して複雑なワークフローの実行時間を短縮できます。Splunkのすぐに使えるSOARプレイブックを利用することも、Visual Playbook Editorでプレイブックを簡単に作成および編集することもできます。
Visual Playbook Editorと入力プレイブック
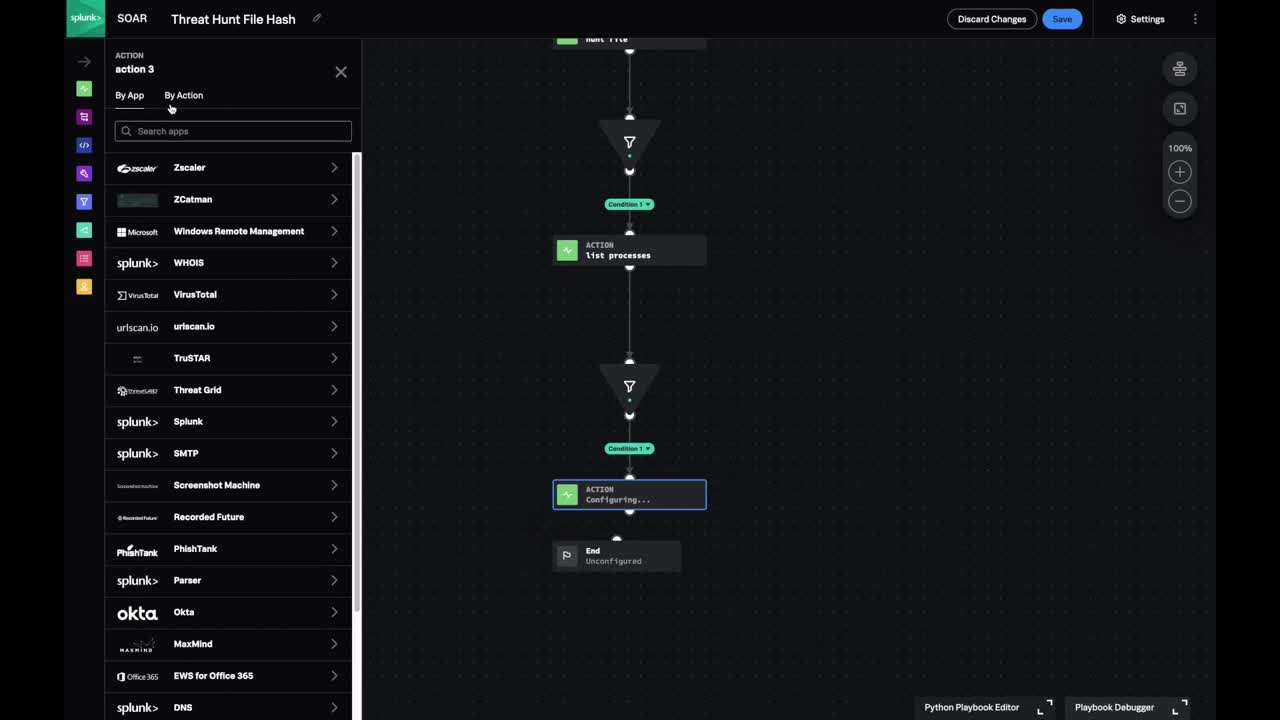
コーディングの初心者でもPythonのエキスパートでも、プレイブックの作成やカスタマイズができます。Visual Playbook Editorでは、事前構築済みのコードブロックとアクションストリングを使って独自のワークフローを簡単に構築し、プレイブックを効率的に作成できます。基本的なITタスクの入力プレイブックも用意されており、それをより規模の大きいプレイブックやセキュリティワークフローに組み込むこともできます。事前構築済みの幅広いプレイブックを利用して、自動化をすぐに始められます。
ケース管理
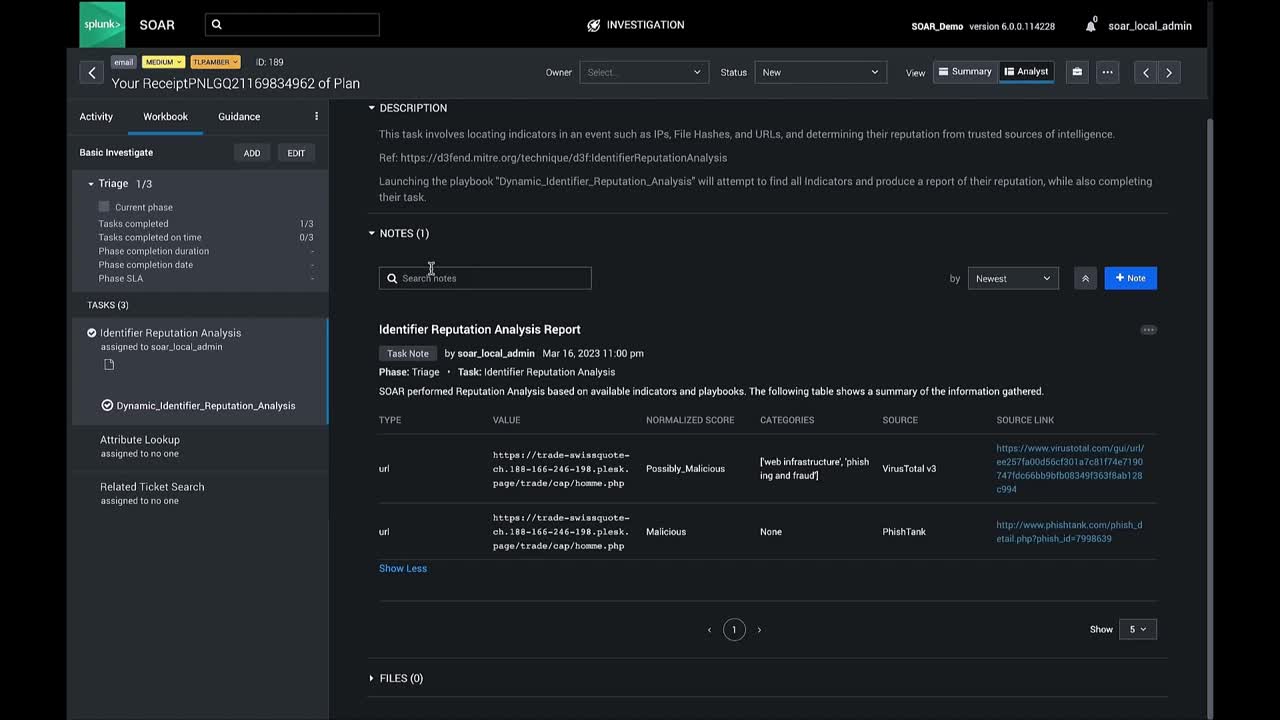
Splunk SOARにより、セキュリティおよびITスタック全体のワークフローと対応がオーケストレーションされ、防御戦略の中で各ツールを有効活用できます。ケース管理機能では、ワークブックを使ってプロセスをコード化し、再利用可能なテンプレートとして保存できます。インシデント対応に独自のテンプレートと業界標準のどちらを利用する場合でも、タスクの分割、割り当て、文書化を効率的に行い、コラボレーションを促進して一貫した調査プロセスを実現できます。
イベント管理
アナリストは大量に発生するセキュリティイベントの対応で疲弊しがちです。Splunk SOARでは複数のソースで生成されるすべてのイベントが1カ所にまとめられるため、イベント管理が容易になります。アナリストは、イベントの並べ替えやフィルタリングによって、忠実度の高い重要イベントを識別し、対応の優先順位を判断できます。
ロジックループ
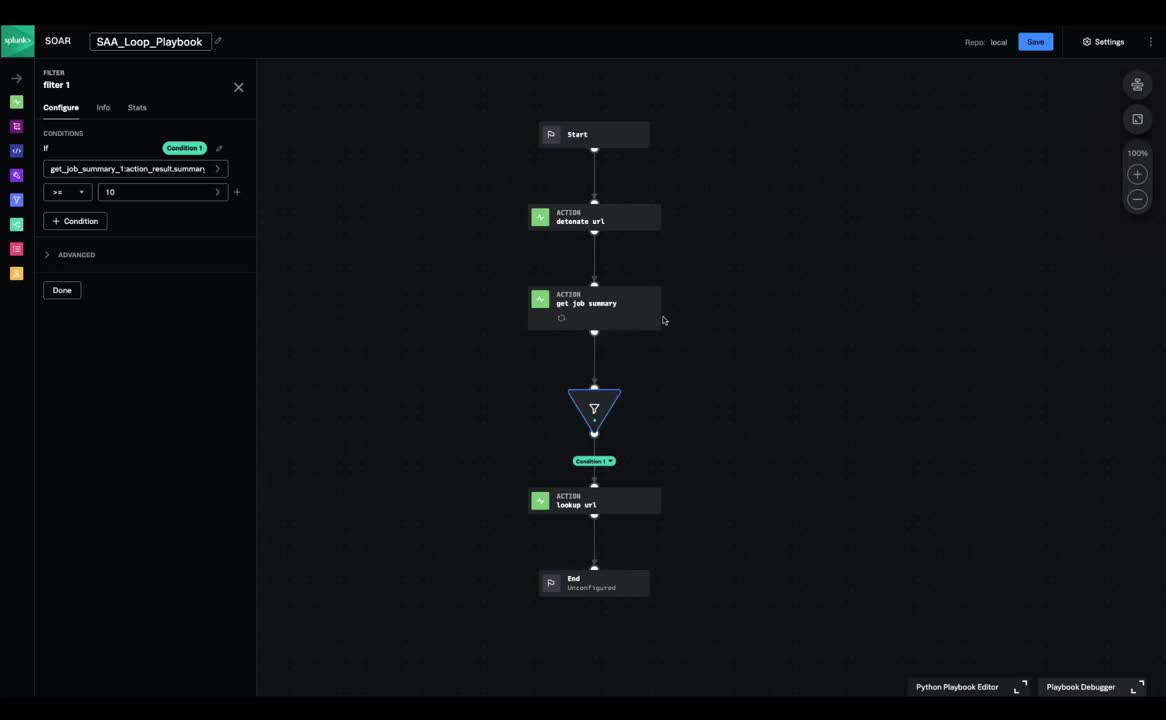
ロジックループを使うと、処理を繰り返すループ機能が必要なプレイブックを構築および管理する際に独自のコードを記述する必要がなくなり、作業が容易になります。この反復機能を使用すれば、プレイブックのアクションが失敗した場合の再試行や、成功した場合のプレイブックの続行を自動化できます。この機能は、不正なURLの隔離と修復を行うサンドボックスエンジンや、フォレンジック調査ワークフローなどのユースケースに使用できます。
カスタム関数

SOARのカスタム関数を使って、独自のコードをプレイブック間で共有しながら、複雑なデータオブジェクトを実行パスに組み込むことができます。これらは事前構築済みのカスタムブロックとして提供され、事前構築済みのプレイブックほどではありませんが、時間と労力を節約できます。これらのブロックを使えば、コードを記述することなく自動化を拡張できます。
コンテキストに応じたアクションの実行
Splunk SOAR Appには、「contains」と呼ばれる、アクションの入出力のためのパラメーターがあります。これを使って、Splunk SOARユーザーインターフェイスでコンテキストに応じたアクションを実行できます。たとえば、containsとして「ip」がよく使われます。この機能を使えば、アクションの出力を次のアクションの入力としてつないでいくことができるため、非常に便利です。
調査コマンドライン
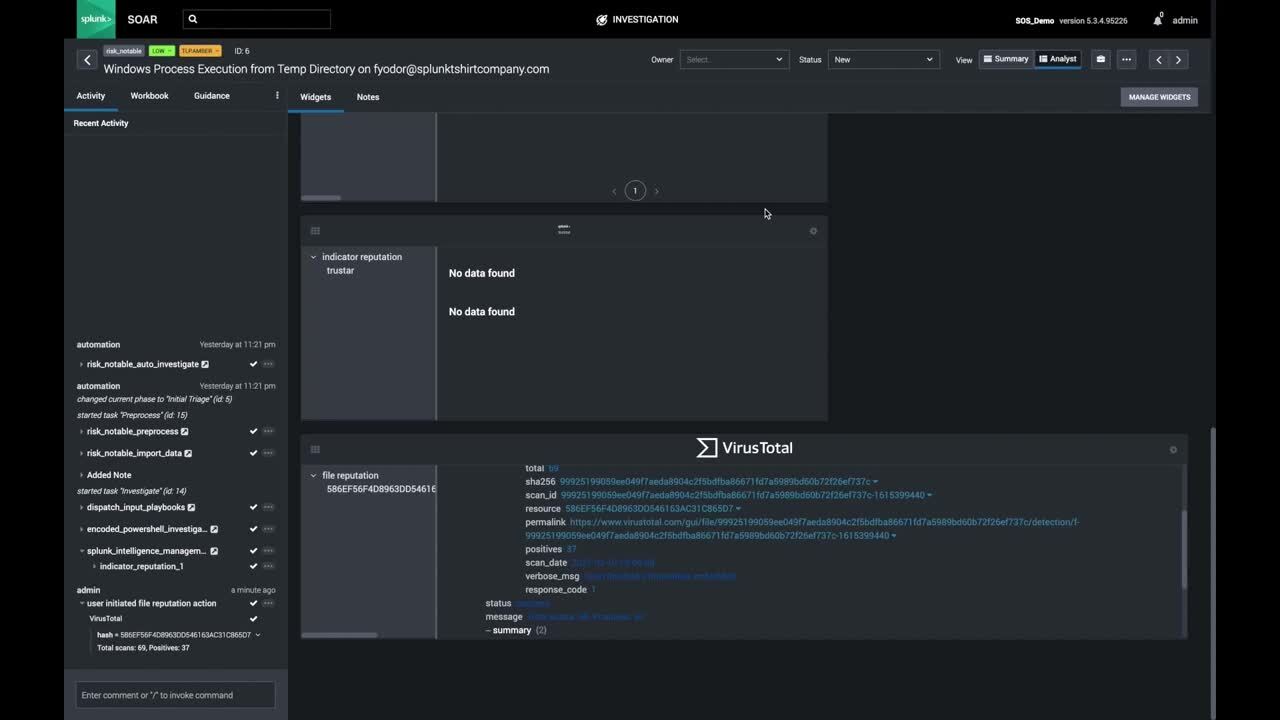
Splunk SOARの調査ページでは、いくつかの方法でアクションを実行できます。簡単な方法の1つはコマンドラインを使用することです。コマンドラインは、イベントにコメントを書く欄の下の方にあります。最初にスラッシュ(/)を入力すると、アクションの候補が表示されます。
イベントの手動作成
Splunk SOARインスタンスでまだ何もしていない状態では、ROIサマリーと呼ばれる上部の領域に表示される値がすべてゼロになります。Splunk SOARでイベントの作成を開始するときは、手動で作成できます。
サードパーティツールの設定
Splunk SOARを使い始めるには、資産を設定する必要があります。資産とは、ファイアウォールやエンドポイントなど、Splunk SOARで調査するセキュリティ資産やインフラ資産を指します。Splunk SOARは、これらの資産にAppを通じて接続します。Appによってサードパーティのセキュリティ製品やツールを統合することで、プラットフォームを拡張できます。