Présentation, disponibilité et intégration
Splunk AI Assistant est une expérience basée sur l’IA agentique, entièrement conçue pour aider les utilisateurs à gagner en productivité et en efficacité, et pour renforcer la résilience numérique globale en exploitant toute la puissance de la plateforme Splunk. Vous pouvez voir Splunk AI Assistant comme un collègue numérique qui vous aide à démêler des requêtes complexes et vous apporte du contexte, un raisonnement et des recommandations pour accélérer la résolution des problèmes.
Splunk AI Assistant est accessible aux clients de Splunk Cloud Platform et de Splunk Enterprise.
Pour les clients de Splunk Cloud Platform (SCP), Splunk AI Assistant est disponible dans de nombreuses régions AWS et Azure. La liste s’allonge régulièrement et vous trouverez les informations les plus récentes sur notre liste de régions prises en charge. Voir Installer Splunk AI Assistant for SPL pour les clients Splunk Cloud.
Les clients Splunk Enterprise peuvent utiliser notre option de connexion cloud pour se connecter aux régions existantes. Vous trouverez des informations dans Installer Splunk AI Assistant for SPL pour les clients Splunk Enterprise avec l’option Cloud Connected.
Consultez la version la plus récente de la documentation produit de Splunk AI Assistant pour obtenir les instructions d’installation correspondant aux différentes méthodes de déploiement.
Oui ! À partir de la version 1.3, les clients de Splunk Enterprise (en local) peuvent utiliser Splunk AI Assistant, mais cela demande une configuration particulière : la solution Cloud Connected.
La solution Cloud Connected divise le workload pour préserver la confidentialité des données tout en profitant de la capacité du cloud pour le calcul :
- Données locales (sur site) : vos log bruts, événements et données sensibles ne quittent jamais votre environnement local.
- Calcul cloud (Splunk Cloud) : le « gros du travail » de l’IA (traitement du langage naturel et génération du SPL) se fait au sein d’un service d’IA multitenant sécurisé, hébergé dans le cloud par Splunk.
- Le pont : votre search head locale envoie une requête (composée du prompt de l’utilisateur et des métadonnées pertinentes) sur une connexion HTTPS sécurisée (port 443) au service Splunk AI. Ce service renvoie le SPL généré ou l’explication demandée à votre instance locale.
La solution Cloud Connected exécute les services d’IA gérés par Splunk dans Splunk Cloud Platform, et les environnements locaux y accèdent au moyen d’une connexion sécurisée. Vos données ne quittent pas votre site, seuls les requêtes IA et les résultats sont échangés avec le service cloud. Quant aux recherches, elles sont toujours effectuées au sein de l’environnement local.
La connexion se fait en HTTPS (port 443) afin de garantir la sécurité des communications entre votre environnement et Splunk Cloud.
Si votre déploiement Splunk Enterprise est protégé par un pare-feu, vous devrez autoriser les accès sortants vers le domaine suivant :
| Nom d’hôte | Instances nécessitant un accès | Port |
|---|---|---|
*.scs.splunk.com
|
Instances de search head ou de cluster de search heads dotées de l’application Splunk AI Assistant |
443 |
Vous trouverez ici la liste complète des langages pris en charge.
Collecte des données et confidentialité
Splunk AI Assistant recueille différentes données en fonction du choix de l’utilisateur en matière de partage des données d’utilisation et de la fonction de personnalisation dans les paramètres de l’application. Les données d’utilisation permettent à Splunk d’améliorer Splunk AI Assistant pour optimiser ses résultats.
D’autre part, en activant la fonction de contexte (précédemment appelée Personnalisation), l’utilisateur permet à Splunk AI Assistant de produire des réponses propres à son environnement.
Les clients trouveront des informations sur le partage des informations et la nature des données collectées dans Partager des données dans Splunk AI Assistant.
Outre les grands modèles de langage (LLM) hébergés dans Splunk Cloud Platform, les versions 1.4.0 et plus de Splunk AI Assistant offrent la possibilité d’utiliser des modèles hébergés dans Azure OpenAI.
Splunk AI Assistant détermine à quel moment il est plus judicieux d’utiliser un LLM de la plateforme Splunk ou un modèle hébergé ailleurs avec le paramètre d’exécution par défaut. Cet aiguillage peut améliorer la qualité de réponse de l’assistant selon le cas d’usage et d’autres facteurs. Lorsque vous installez la version 2.0, cette fonctionnalité est activée par défaut. Vous pouvez la désactiver à tout moment. Toutefois, si vous vous limitez aux modèles hébergés par Splunk, vous ne pourrez pas bénéficier du nouveau mode Agent.
Avec la solution Cloud Connected, les pratiques de collecte de Splunk AI Assistant respectent strictement la même politique que la version cloud d’AI Assistant.
Les types de données transmises dépendent de vos choix de configuration. Voici les principales options :
- Configuration basique de Splunk AI Assistant (transfert minimal de données)
Splunk AI Assistant ne transmet que le minimum indispensable pour remplir la fonction de base : votre entrée et la réponse.
Pour en savoir plus : Vue d’ensemble de Splunk AI Assistant
- Contexte (facultatif)
À vous de choisir si vous l’activez ou non. Si vous acceptez de transmettre ces informations, l’assistant pourra adapter ses réponses à vos données, ce qui en améliorera sensiblement la qualité. Nous recommandons vivement d’activer cette option.
Pour en savoir plus : Personnalisation
- Partage de données pour l’entraînement et l’ajustement des modèles (facultatif)
Vous pouvez également accepter ou refuser de partager des données sur AI Service à des fins d’entraînement et d’affinement des modèles.
Pour en savoir plus : Partage des données
Des mesures de protection administratives, physiques et techniques sont en place pour protéger les données des clients. De plus, Splunk AI Assistant satisfait les certifications de conformité suivantes :
- SOC2,
- PCI,
- HIPAA.
En dehors des informations mentionnées plus haut, Splunk AI Assistant ne collecte AUCUNE donnée importée dans l’instance Splunk du client. Les données client importées sont toujours traitées conformément aux Conditions générales de Splunk.
Q : Est-ce que l’assistant a de la visibilité sur mes données importées ?
R : Non, il ne voit pas les données importées par un client. Si le mode Agent est désactivé, AI Assistant ne voit aucune donnée importée ; il n’a accès qu’à du contexte agrégé. En mode Agent, l’utilisateur approuve l’exécution de certains outils, à la suite de quoi les données utiles présentes dans l’environnement sont traitées par AI Assistant pour produire un résumé et répondre aux questions de l’utilisateur.
Les clients peuvent contribuer à l’amélioration de la qualité des réponses générées par Splunk AI Assistant en nous communiquant certaines données. Ces données anonymisées peuvent servir à améliorer la qualité des modèles exploités par le produit. Cette option est désactivée par défaut et ne peut être activée que par l’administrateur du client, de façon explicite.
L’activation de l’option de contexte permet à Splunk AI Assistant de récupérer des métadonnées supplémentaires afin de comprendre l’environnement du client. Grâce à cela, plutôt que de produire des requêtes SPL génériques, il peut rédiger des requêtes en tenant compte des métadonnées contextuelles (index, sourcetypes, noms de champ), de l’historique de recherche et de divers contenus (tableaux de bord, recherches sauvegardées, etc.). Ces informations améliorent la qualité des réponses, et donc la productivité des utilisateurs.
Q : Si le client a d’abord refusé de partager des données et souhaite finalement le faire, comment doit-il procéder ?
R : L’option de partage des données d’utilisation se trouve dans l’onglet Paramètres. La collecte des données commence dès l’activation de l’option.
Q : Si le client a d’abord accepté de partager des données et décide finalement de ne pas le faire, comment doit-il procéder ?
R : L'option de partage des données d'utilisation peut être désactivée dans les paramètres de l'application. Une fois qu'un client choisit de se désinscrire, la collecte des données s'arrête, mais les données collectées précédemment sont conservées.
Q : Si le client a d’abord accepté de partager du contexte et décide finalement de ne pas le faire, comment doit-il procéder ?
R : L’option concernant la personnalisation peut être désactivée dans les paramètres de l’application. Toutes les métadonnées collectées à des fins de personnalisations seront supprimées dans un délai d’une semaine.
Les données sont stockées conformément aux directives d’IA responsable pour Splunk AI Assistant.
Nous appliquons un framework de sécurité multicouche de référence pour protéger les connexions entre votre environnement local et les services d’IA gérés par Splunk dans le cloud.
- Connexion HTTPS sécurisée : chaque connexion se fait en HTTPS sur le port 443 pour garantir un chiffrement d’un bout à l’autre. Aucune donnée lisible ne circule sur l’Internet public.
- Paire de clés détenue par le client : au cours du processus d’intégration, vous pouvez créer localement une paire de clés publique/privée ECSDA et partager uniquement la clé publique avec Splunk. Votre clé privée ne quitte jamais votre environnement.
- JWT signé à durée limitée : lorsque votre système initie une session, il signe un jeton web JSON (ES256) avec sa clé privée : notre service de contrôle des identités et des accès vérifie la signature à l’aide de notre clé publique et, si le résultat est positif, renvoie un jeton porteur à durée limitée pour les appels d’API.
- Accès des jetons basé sur le principe de moindre privilège : le périmètre de chaque jeton est limité au tenant auquel il est affecté et aux endpoints nécessaires, afin de réduire le rayon d’impact, mais aussi de simplifier le renouvellement ou la révocation des clés.
- Intégrité cryptographique et authenticité : les signatures ES256 vous donnent l’assurance que chaque requête reste intacte et provient authentiquement de votre tenant.
- Logging et supervision continus : l’ensemble des événements d’authentification et des requêtes API est consigné et supervisé afin de détecter et de signaler la moindre anomalie.
Aucun mécanisme d’examen des données n’est mis à la disposition des clients.
Splunk AI Assistant : architecture du produit
Splunk AI Assistant utilise des LLM open source préentraînés et ajustés à l’aide de nos données spécialisées, ainsi que des modèles frontière d’Azure OpenAI. Ces modèles sont amplifiés par RAG, en puisant à la fois dans notre base de connaissances et dans les données de contexte issues de l’environnement si la fonction correspondante est activée. Nous utilisons plusieurs modèles et nous choisissons pour chaque tâche ceux qui donneront les meilleurs résultats.
Le modèle est entraîné sur des données open source et créées à la main.
La qualité du modèle fait l’objet d’une évaluation interne rigoureuse et des améliorations sont constamment apportées sur la base du feedback reçu. Vous trouverez davantage d’informations sur les garde-fous dans la documentation produit.
Nous avons introduit une nouvelle fonctionnalité, baptisée mode Agent, dans la version 2.0 de Splunk AI Assistant. Lorsqu’elle est activée, Splunk AI Assistant peut, entre autres, exécuter une recherche pour le compte d’un utilisateur en reprenant ses autorisations, ou l’aider à interroger des contenus existants (tableaux de bord, alertes, etc.).
Pour utiliser le mode Agent, l’option choisie pour l’exécution de modèle doit être : « Laisser Splunk déterminer le meilleur modèle pour l’objectif à atteindre en fonction de votre prompt (cela peut inclure des modèles hébergés en dehors de Splunk Cloud Platform) ». Les administrateurs peuvent également activer ou désactiver le mode Agent à tout moment dans les Paramètres.
Tarification de Splunk AI Assistant
Splunk met gratuitement Splunk AI Assistant à la disposition des clients actifs de Splunk Cloud Platform et Splunk Enterprise (les frais d’abonnement standards s’appliquent).
Chez les clients qui ont choisi la facturation par workload, l’utilisation de l’assistant n’aura aucun impact ou presque sur la consommation de SVC. Les prompts utilisateurs et les résultats de l’IA générative s’exécutent sur des services hébergés sur Splunk Cloud Platform (SCP), et pas au sein de la pile cloud du client. Rappelons toutefois que l’un des principaux usages de l’Assistant est la génération de SPL, qui peut ensuite être exécuté en tant que recherche. À partir de la version 1.0, le SPL généré par l’assistant nécessite une étape supplémentaire, « ouvrir dans la recherche ». Les recherches exécutées dans l’application de recherche se comportent comme toute autre recherche Splunk et consomment les ressources SVC habituelles.
À partir de la version 1.1, si le client active l’option de personnalisation, certaines recherches planifiées seront exécutées sur la pile du client, afin de collecter les métadonnées nécessaires à la personnalisation des résultats. Ces recherches consommeront des SVC au même titre que n’importe quelle recherche planifiée.
À partir de la version 2.0, en mode Agent, les recherches automatiques lancées par l’assistant pour valider les recherches n’auront qu’un impact minime sur la consommation de SVC. Toute autre recherche demandera l’autorisation explicite de l’utilisateur et consommera la même quantité de SVC que si l’utilisateur l’avait exécutée lui-même.
Splunk AI Assistant : développement et feuille de route du produit
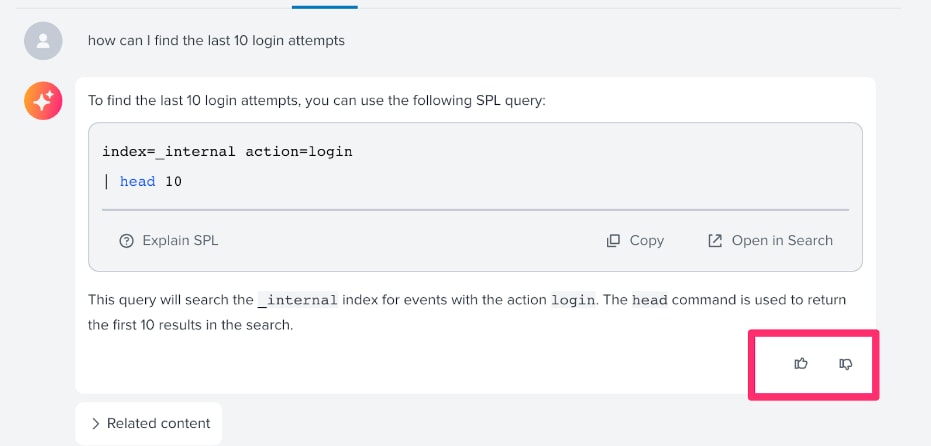
Lorsqu’un client saisit un prompt dans l’assistant et qu’une réponse est générée, l’application lui donne également la possibilité de faire part de ses commentaires. Ces informations sont extrêmement précieuses : elles nous aident à optimiser le produit via des processus manuels d’évaluation et d’amélioration. Ces données ne sont pas utilisées pour entraîner ni ajuster des modèles, sauf si nous avons explicitement reçu l’autorisation de le faire.
Quand le client sélectionne l’icône « pouce vers le bas », il a la possibilité de fournir des informations supplémentaires. Ces données seront transmises à Splunk et conservées uniquement si le client a accepté la collecte de données.
Les demandes d’amélioration et de fonctionnalité concernant Splunk AI Assistant doivent être soumises sur ideas.splunk.com.
Adressez-vous à votre responsable de compte pour en discuter.
Alternatives au service de conversation
SAIA est une option sécurisée pour les clients qui veulent une assistance à la rédaction de SPL sans partager de données d’entreprise avec des services LLM tiers. Leurs données restent confinées dans leur environnement Splunk. D’autre part, si le client choisit d’activer la fonction de personnalisation, SAIA peut générer des réponses propres à son environnement, et donc potentiellement plus précises que les sorties génériques des services LLM tiers.
Découvrez comment nous utilisons nos données plus haut, et explorez Splunk Protects pour des informations complètes sur la confidentialité des données dans Splunk.