Articles de blog de Splunk
Display Mode
Paginated
Filter
Author
Author URL
Limit
6

Splunk unifie sécurité et observabilité pour protéger les applications
Avec Splunk, unifiez la sécurité et l’observabilité des applications pour détecter les attaques en temps réel, hiérarchiser les vulnérabilités et accélérer la prise en charge des menaces.

Une étude récente sur la gestion des données dans le SOC moderne livre ses résultats
Découvrez les préférences en matière de stockage, les défis liés au coût des données et les bonnes pratiques pour optimiser la position de sécurité de votre SOC et maîtriser ses coûts.

Opérations de sécurité Splunk : dessiner les plans du succès
Découvrez comment l’équipe Splunk Global Security gère ses opérations à grande échelle et soutient l’entreprise en se concentrant sur les vraies priorités : résoudre les problèmes à l’aide des données, de l’automatisation et de la collaboration.
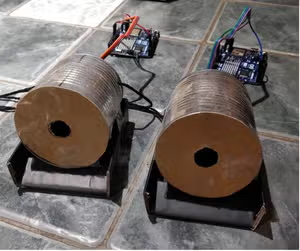
Splunker les données… pour la sécurité routière
La sécurité routière nous concerne tous, et dans la mesure où chacune de nos actions peut aujourd’hui générer une donnée à analyser, quoi de mieux que Splunk pour mettre en évidence des comportements accidentogènes, les analyser et identifier des solutions adaptées ? C’est ce que j’ai voulu faire sur un tronçon de rue particulièrement dangereux en bordure de mon village

Splunk AppDynamics 24.10 Accelerates Deployment And MTTR
Splunk AppDynamics, now part of the Splunk Observability portfolio, provides critical observability for traditional 3-tier/n-tier applications and helps IT Operations teams quickly discover root causes of issues before end-users even notice.

Splunk’s Ingest Processor - Why It Is A Game Changer For Managing Log Data In The World Of Observability
The introduction of the Ingest Processor will revolutionise the use of log data within your environment. Learn more about how it can be a game changer for managing log data in the world of observability.