Splunkブログ
Query Param Visibility
with
Dynamic heading
true
/ja_jp/blog/platform/the-agentic-era-demands-a-new-data-foundation-how-cisco-is-delivering-it-with-splunk
特集記事
displayMode
carousel
filter
paths
paths
/ja_jp/blog/partners/bringing-the-power-of-ai-to-where-your-data-lives-a-new-milestone-with-cisco-and-nvidia
/ja_jp/blog/security/evolving-to-autonomous-defense-new-agentic-soc-capabilities
/ja_jp/blog/observability/cisco-empowers-organizations-to-govern-ai-at-scale-with-full-stack-observability
セキュリティ
4分程度
自律的な防御への進化:エージェンティックSOCの新しい機能
Splunkは、検出、調査、対応、ガバナンスの各領域にわたる新たな機能を導入し、Agentic SOC Workforceを強化しています。
オブザーバビリティ
8分程度
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
パートナー
5分程度
データがある場所へAIの力を:シスコとNVIDIAによる新たなマイルストーン
NVIDIAとの戦略的パートナーシップを拡大し、強化されたAI機能をSplunk Enterpriseのお客様に直接提供することを発表します。
Query Param Visibility
without
最新のブログ記事
displayMode
paginated
showImagesOnMobile
false
オブザーバビリティ
6分程度
オブザーバビリティの導入と大規模化をもっと簡単に:Splunk Observability Cloud EssentialsおよびPremierパッケージのご紹介
Observability EssentialsとObservability Premierの登場で、お客様はオブザーバビリティをシンプルに購入し拡張できるようになります。
オブザーバビリティ
15分程度
Splunk Observability at .conf26:AIを大規模に最適化
Splunkは.conf26で、Splunk Observabilityの新しいイノベーションを発表します。
オブザーバビリティ
7分程度
何が重要なのかを推測で判断するのは止めましょう:ゴールデンシグナルを超えて、整備されたBusiness Journeysへ
Splunk Observability CloudのBusiness Journeysを発表します。
オブザーバビリティ
12分程度
Tokenomicsによるコーディングエージェントの使用状況、支出、活用状況の把握
Agent ObservabilityのTokenomicsは、大規模運用においてAI支出によるROIを根拠に基づいて明確に示せるよう支援します。
オブザーバビリティ
8分程度
Agent Observabilityを使ってAIエージェントを監視、評価、ガードレールを適用する
Splunkは、エージェントの挙動を評価し、パフォーマンスを監視し、コストを最適化し、有害なアクションをブロックする助けになります。
オブザーバビリティ
6分程度
根本原因からプルリクエストまで:Splunk Observability CloudのAI SREがClaude Managed Agentsを通じてインシデントの修復も実行
Splunk Observability CloudのAI SREが拡張され、インシデントの診断からコードレベルの修復まで実行できるようになります。
AI
7分程度
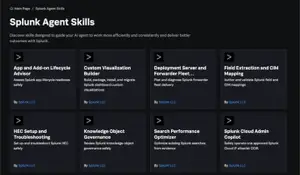
Splunkの新しい操作方法:Splunk CLIとAgent Skills
このニーズに対応するために、Splunkは、エージェンティック時代に特化した新しいSplunk CLIであるsplunkctlをリリースするとともに、Splunk Agent Skillsのライブラリを拡大しています。
パートナー
2分程度
2026年Splunk Regional Partner Awards受賞者発表!
2026年Splunk Regional Partner Awardsの受賞者をご紹介します。
オブザーバビリティ
5 Minute Read
Splunk Synthetic MonitoringにNetwork Intelligenceアプリと新たなネットワーク可視化機能が登場
2つの新機能によりSplunk Observabilityが拡張され、アプリケーションからユーザーまでのデジタルエクスペリエンスを把握するために必要な、ネットワークとインターネットのコンテキストを提供します。
戻る
1
2
3
...
99
次へ
セキュリティ
displayMode
paginated
category
Security
showImagesOnMobile
false
セキュリティ
7 分程度
AIツールが敵に回るとき:Splunk MCP TAを活用したMCPサーバーのセキュリティ運用
Splunk MCP TAを使ってMCP (Model Context Protocol)サーバーのセキュリティを確保する方法についてご説明します。
セキュリティ
7 分程度
シーザー暗号とは?
シーザー暗号は、情報を安全に伝達するために使用されてきた最も古い暗号化技法の1つです。シンプルですが、簡単に解読できてしまうのが欠点です。このブログ記事では、シーザー暗号について説明します。
セキュリティ
11 分程度
PEAKフレームワークによる仮説ドリブンハンティング
PEAK脅威ハンティングフレームワークは、ハンティングを仮説ドリブンハンティング、ベースラインハンティング、モデル支援脅威ハンティング(M-ATH)の3つに分類しています。この記事では、仮説ドリブンハンティングについて詳しくご説明します。
セキュリティ
1 分程度
セキュリティの脅威トップ50
今日の脅威でよく用いられる戦術と技法を解説した実践的なガイド、『セキュリティの脅威トップ50』をご紹介します。
セキュリティ
4 分程度
OCSFとSplunk Enterprise SecurityでSOCの効率を高める
脅威が増大し、環境がますます複雑化する中、標準化された高精度のテレメトリの活用はもはや贅沢ではなく、必要不可欠となっています。
セキュリティ
5 分程度
SOCの進化:Splunk Enterprise Securityによるリアクティブからエージェンティックへの転換(RSAC 2026)
AIを活用したセキュリティ運用プラットフォームとしてSplunk Enterprise Security (ES)をさらに強化する重要なアップデートをご紹介します。
セキュリティ
18 分程度
Windowsの高度な監査ポリシーに対するデータドリブンのアプローチ:有効にすべきポリシーとその理由
Windowsの高度な監査ポリシーに対するデータドリブンのアプローチを取り入れて、SIEMに過剰な負担をかけることなく可視性を最大限に高めましょう。
セキュリティ
4 分程度
エージェンティックAI時代のセキュリティ運用を強化
エージェンティックAI時代のセキュリティ運用を強化しましょう。Splunkとシスコを活用した、統合的な可視化、対応の自動化、AIワークロードの保護の実現方法をご紹介します。
セキュリティ
7 分程度
Splunk Enterprise Security Premierの一般提供が開始:業界最高水準のアナリストエクスペリエンスを実現
Splunkは、Splunk Enterprise Security (ES) Premierの一般提供をクラウドのお客様に向けて開始いたします。
戻る
1
2
3
...
24
次へ
オブザーバビリティ
displayMode
paginated
category
observability
showImagesOnMobile
false
オブザーバビリティ
5 Minute Read
Splunk Synthetic MonitoringにNetwork Intelligenceアプリと新たなネットワーク可視化機能が登場
2つの新機能によりSplunk Observabilityが拡張され、アプリケーションからユーザーまでのデジタルエクスペリエンスを把握するために必要な、ネットワークとインターネットのコンテキストを提供します。
オブザーバビリティ
8分程度
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
オブザーバビリティ
3分程度
無料でオブザーバビリティを試す:Splunk Observability Cloud Free Edition
Observability Cloud Free Editionを実際に試してみました。トレースなどのテレメトリーデータをO11y Cloudへ送って可視化するまでを行います。
オブザーバビリティ
3 分程度
オブザーバビリティを簡単に実現:OpenTelemetry eBPF Instrumentationが開発者にとって画期的である理由
OpenTelemetry CollectorのSplunkディストリビューション向けのOpenTelemetry eBPF Instrumentation (OBI)についてご紹介します。アプリケーションのパフォーマンスを「ゼロコード」で即座に可視化できます。
オブザーバビリティ
3 分程度
Splunk ITSI Content Pack for Cisco Data Center Networkingでネットワークのレジリエンスを実現
Splunk ITSI Content Pack for Cisco Data Center Networkingを活用することで、フルスタックのネットワークレジリエンスを実現できます。
オブザーバビリティ
9 分程度
リリース前テストの重要性:本番前環境の外形テストでドリフトを検出
リリース前テストをお忘れなく!本番前の「本番マイナス1」環境を本番環境と同じ重要度で監視する方法についてご説明します。
オブザーバビリティ
8 分程度
ネットワークは多くを語っているが、誰も聞いていない
どんな障害でも、その全容を明らかにするためのデータはすでに存在しています。問題は、ネットワーク全体を横断的に把握できる包括的な可視性がないのです。Splunk ITSIは、あらゆるインフラ層からのテレメトリを単一のサービス健全性スコアに統合することで、この問題を解決します。
オブザーバビリティ
8 分程度
メトリクスデータ最適化の次のステップに進む
高カーディナリティのディメンションは、気づかないうちにコストの増加とデータの肥大化を生むことがよくあります。この問題に対処するために開発されたDimension Utilizationをご紹介します。
オブザーバビリティ
9 分程度
AIが変えるオブザーバビリティ体験
Splunk Observability CloudのAI機能(Splunk MCP server、AI Assistant、AI troubleshooting agent)で、SRE・DevOpsの調査と対応はどう変わるのかを、機能概要とユースケースから解説します。
戻る
1
2
3
...
17
次へ
/ja_jp/blog/fragments/subscribe-footer