Splunkブログ

特集記事

最新のブログ記事

ポストMythos時代の防御対策:フロンティアAIがSOC (セキュリティオペレーションセンター)にもたらす変化
AI
8 分程度

ポストMythos時代の防御対策:フロンティアAIがSOC (セキュリティオペレーションセンター)にもたらす変化

SOCの未来の鍵を握るのは、迅速な検証、信頼できるコンテキスト、人間による判断です。
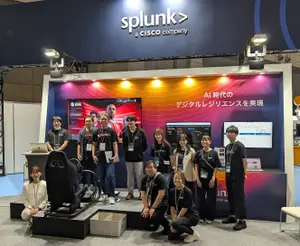
Interop Tokyo 2026 - Splunk参加レポート
プラットフォーム
6 分程度

Interop Tokyo 2026 - Splunk参加レポート

SplunkはInterop Tokyo 2026において、展示ブース、ShowNetプログラム、並びに基調講演に参加。その様子をレポートします。昨年に続きシスコパートナーパビリオンに併設した共同展示ブースとなりました。ブースやパビリオン内では多くのお客様にSplunkとシスコのソリューションとその価値に触れていただきました。昨年に続きShowNetプログラムにも参加.。
オブザーバビリティがヘルスケア分野でのデジタルトラストにとって重要になりつつある理由
パートナー
4 分程度

オブザーバビリティがヘルスケア分野でのデジタルトラストにとって重要になりつつある理由

Splunkの『2025年のオブザーバビリティの現状』レポートによると、オブザーバビリティのリーダー的組織に該当する組織の平均年間ROIは125%に達します。
サーチヘッドで作成されたナレッジオブジェクトがSplunkクラスタ環境で配布される仕組み
Tips
7 分程度

サーチヘッドで作成されたナレッジオブジェクトがSplunkクラスタ環境で配布される仕組み

Splunkでは、サーチヘッドへログインしたユーザーが作成したサーチ(セーブドサーチ)、ルックアップテーブル、ダッシュボードなど、ランタイム時に作成・変更される設定を「ナレッジオブジェクト」と呼びます。その仕組みとエラーの確認方法をご紹介します。
第三の転換点に立って ── Interop Tokyo 2026で確信したこと
プラットフォーム
6 分程度

第三の転換点に立って ── Interop Tokyo 2026で確信したこと

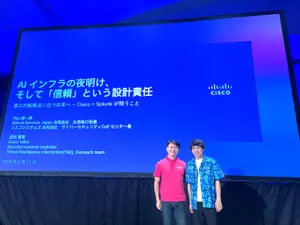
Interop Tokyo 2026の基調講演。シスコシステムズ合同会社 サイバーセキュリティCoEセンター長 内山純一郎。AIエージェントが人間の指示を待たずに判断し、実行し、社会を動かし始めていきます。この転換点が、インフラに前例のない問いを突きつけています。「接続されたすべては、誰が、どのように守るのか」という問いです。

オブザーバビリティを簡単に実現:OpenTelemetry eBPF Instrumentationが開発者にとって画期的である理由
オブザーバビリティ
3 分程度

オブザーバビリティを簡単に実現:OpenTelemetry eBPF Instrumentationが開発者にとって画期的である理由

OpenTelemetry CollectorのSplunkディストリビューション向けのOpenTelemetry eBPF Instrumentation (OBI)についてご紹介します。アプリケーションのパフォーマンスを「ゼロコード」で即座に可視化できます。
AIを「敵」ではなく「味方」につけるために
CIO
7 分程度

AIを「敵」ではなく「味方」につけるために

AIのあらゆるフェーズにセキュリティを組み込むための、実践的な戦略をご提案します。CSAのフレームワーク、ガバナンス、プライバシー管理が、いかに組織を保護し、信頼を築く鍵となるかをご確認ください。
来歴情報で責任あるオープンソースAIガバナンスを実現
CIO
8 分程度

来歴情報で責任あるオープンソースAIガバナンスを実現

モデルのリネージと来歴情報がオープンソースAIの保護に果たす重要な役割を探ります。組織のAIガバナンスとリスク管理を今すぐ改善しましょう。
SplunkアラートとAmazon EventBridgeの統合:運用効率を向上
パートナー
4 分程度

SplunkアラートとAmazon EventBridgeの統合:運用効率を向上

SplunkアラートをAmazon EventBridgeと統合することで、アラートをAWSサービス経由で簡単にルーティングし、対応の自動化、インシデント管理ツールとの連携、アラートへのAWSコンテキストの追加を実現する方法をご紹介します。

セキュリティ

そのクリックちょっと待って:偽CAPTCHA攻撃の正体を暴く
セキュリティ
22 分程度

そのクリックちょっと待って:偽CAPTCHA攻撃の正体を暴く

クリップボードの乗っ取りによってマルウェアが配信される手口、およびClickGrabやPasteEaterなどのツールを堅牢な防御戦略の構築に活用する方法について紹介します。
Splunk Enterprise Security:すべてのSOCアナリストを支援する製品
セキュリティ
6 分程度

Splunk Enterprise Security:すべてのSOCアナリストを支援する製品

Splunk Enterprise Security (ES) 8.2の革新的なアップデートについて発表します。Splunk Enterprise Security 8.2は、AIを活用したSecOpsプラットフォームです。脅威の検出、調査、対応(TDIR)をシームレスなエクスペリエンスへと一体化し、加速するように設計されています。
セキュリティチームがSplunk Enterprise Securityを選ぶ理由:セキュリティ運用を変革する3つの重要なメリット
セキュリティ
5 分程度

セキュリティチームがSplunk Enterprise Securityを選ぶ理由:セキュリティ運用を変革する3つの重要なメリット

Splunk Enterprise Securityがどのようにして、包括的な可視化、コンテキストに基づく脅威検出、効率的な運用を実現して、セキュリティ運用に変革をもたらすかをご説明します。この先進的なSIEMソリューションを使ってセキュリティ管理を強化し、脅威への対応を改善したPeerSpotユーザーの声もご紹介します。
Federated Analytics:あらゆる場所にあるデータを分析してセキュリティをすばやく包括的に可視化
セキュリティ
7 分程度

Federated Analytics:あらゆる場所にあるデータを分析してセキュリティをすばやく包括的に可視化

Splunk Cloud PlatformとSplunk Enterprise Securityのプレミアムアドオン機能としてFederated Analyticsの一般提供が開始されました。IT運用やセキュリティの課題の解決方法をご紹介します。
ログで基盤を整える:Splunk Asset and Risk Intelligenceによる統合とイノベーション
セキュリティ
5 分程度

ログで基盤を整える:Splunk Asset and Risk Intelligenceによる統合とイノベーション

ワークフローを効率化し、組織のセキュリティ態勢に関する包括的なインサイトを取得して脅威に先手を打つ方法について解説します。
ログで基盤を整える:ログデータ、ビッグデータ、Splunk Asset and Risk Intelligence
セキュリティ
3 分程度

ログで基盤を整える:ログデータ、ビッグデータ、Splunk Asset and Risk Intelligence

Splunk Asset and Risk Intelligence (ARI)を使ってログデータから実用的なインサイトを引き出す方法をご紹介します。資産検出の自動化やリスクおよびコンプライアンスの管理を、リアルタイムの可視化、脆弱性の追跡、プロアクティブな脅威の緩和によって実現し、セキュリティ態勢を強化できます。
ログで基盤を整える:ログの重要性を理解する
セキュリティ
5 分程度

ログで基盤を整える:ログの重要性を理解する

ログデータがどのようにインサイトを提供し、セキュリティと効率を向上させ、意思決定においてビッグデータと同等の価値をもたらすかについて解説します。
ログで基盤を整える:Splunk Asset and Risk Intelligenceで脆弱性を漏れなく検出
セキュリティ
3 分程度

ログで基盤を整える:Splunk Asset and Risk Intelligenceで脆弱性を漏れなく検出

Splunk Asset and Risk Intelligence (ARI)は、隠れた脆弱性を見つけ出し、重大度に基づいて脅威の優先順位を判断して、セキュリティを強化します。また、動的なリスクスコアにより、プロアクティブなリスク緩和とコンプライアンス対応を実現します。
Splunk、Forrester Wave™の2025年第2四半期セキュリティアナリティクスプラットフォーム部門においてリーダーに選出
セキュリティ
2 分程度

Splunk、Forrester Wave™の2025年第2四半期セキュリティアナリティクスプラットフォーム部門においてリーダーに選出

Splunkは、Forrester Waveの2025年第2四半期セキュリティアナリティクスプラットフォーム部門においてリーダーに選出されました。

オブザーバビリティ

階層型オブザーバビリティ:オブザーバビリティ機能を優先度に沿って成熟させる方法
オブザーバビリティ
14 分程度

階層型オブザーバビリティ:オブザーバビリティ機能を優先度に沿って成熟させる方法

階層型オブザーバビリティを実践することで、特に重要なアプリケーションに対して適切なレベルで監視を行い、アラートを生成して、迅速に対応できます。この記事で詳しく説明します。
レースデータの分析:Cisco LiveでSplunkとMcLaren社がデータを活用したドライバー体験を提供
オブザーバビリティ
4 分程度

レースデータの分析:Cisco LiveでSplunkとMcLaren社がデータを活用したドライバー体験を提供

Splunkは、名高いザントフォールト・サーキットでのスリル満点のレース体験を通じて、Cisco Liveの参加者にMcLaren社とのパートナーシップを体感する機会を提供しました。
Splunk Observabilityの最新のスマートAIとインテグレーションによって問題解決を迅速化
オブザーバビリティ
4 分程度

Splunk Observabilityの最新のスマートAIとインテグレーションによって問題解決を迅速化

ハイブリッドやマルチクラウド環境での複雑なITシステム管理も、SplunkとCiscoの連携で安心。AIを活用した異常検知・トラブルシューティング機能で迅速な問題解決と高い可視性を実現し、競合他社に差をつけることができます。
合成テストのサンプル:ユーザーフローテスト、APIの検証、カスタムメトリクス、ログ収集、その他
オブザーバビリティ
6 分程度

合成テストのサンプル:ユーザーフローテスト、APIの検証、カスタムメトリクス、ログ収集、その他

GitHubで利用できるようになったSplunk Syntheticsのサンプルライブラリの紹介です。一般的なフローやコンセプトを効果的な合成テストに活用する方法が学べます。
Splunk、ガートナー社による2025年オブザーバビリティプラットフォーム部門のマジック・クアドラントでリーダーの1社と評価
オブザーバビリティ
4 分程度

Splunk、ガートナー社による2025年オブザーバビリティプラットフォーム部門のマジック・クアドラントでリーダーの1社と評価

Splunkは、ガートナー社による2025年オブザーバビリティプラットフォーム部門のマジック・クアドラントで、3回連続でリーダーの1社として評価されました。
外形監視とは?
オブザーバビリティ
13 分程度

外形監視とは?

外形監視の目標は、組織が運用するWebサイトでユーザーが実際にどのような体験をしているかを理解することです。こちらのブログ記事では、外形監視がもたらすさまざまなメリットについて詳しくご説明します。
誰が、いつ、何をリリースしたか? アプリリリースに自信を持って臨むためのオブザーバビリティとは
オブザーバビリティ
8 分程度

誰が、いつ、何をリリースしたか? アプリリリースに自信を持って臨むためのオブザーバビリティとは

本記事では、Splunk Observability Cloudを活用して、アプリケーションのリリースをシステムの観測データと紐付け、問題発生時に素早く原因を特定し、必要に応じてロールバックまで行う一連の仕組みを紹介します。リリースに自信を持ち、迅速な調査と復旧を実現するためのヒントが詰まった内容です。
KubeCon 2025、ロンドン:会場はOpenTelemetryの話題で持ちきり、Splunkは大胆な歩みを見せる
オブザーバビリティ
3 分程度

KubeCon 2025、ロンドン:会場はOpenTelemetryの話題で持ちきり、Splunkは大胆な歩みを見せる

このブログでは、ロンドンで開催されたKubeCon 2025を振り返り、OpenTelemetryが注目されている理由を解説します。
オブザーバビリティコスト:より効率的なデータ管理のためのヒント
オブザーバビリティ
6 分程度

オブザーバビリティコスト:より効率的なデータ管理のためのヒント

OpenTelemetryとSplunkの高度なツールを活用して、ノイズの山から価値あるデータだけを選り分け、オブザーバビリティプラクティスを効率化するためのヒントを紹介します。