Splunkブログ
Query Param Visibility
with
Dynamic heading
true
/ja_jp/blog/platform/the-agentic-era-demands-a-new-data-foundation-how-cisco-is-delivering-it-with-splunk
特集記事
displayMode
carousel
filter
paths
paths
/ja_jp/blog/partners/bringing-the-power-of-ai-to-where-your-data-lives-a-new-milestone-with-cisco-and-nvidia
/ja_jp/blog/security/evolving-to-autonomous-defense-new-agentic-soc-capabilities
/ja_jp/blog/observability/cisco-empowers-organizations-to-govern-ai-at-scale-with-full-stack-observability
セキュリティ
4分程度
自律的な防御への進化:エージェンティックSOCの新しい機能
Splunkは、検出、調査、対応、ガバナンスの各領域にわたる新たな機能を導入し、Agentic SOC Workforceを強化しています。
オブザーバビリティ
8分程度
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
パートナー
5分程度
データがある場所へAIの力を:シスコとNVIDIAによる新たなマイルストーン
NVIDIAとの戦略的パートナーシップを拡大し、強化されたAI機能をSplunk Enterpriseのお客様に直接提供することを発表します。
Query Param Visibility
without
最新のブログ記事
displayMode
paginated
showImagesOnMobile
false
業種・業界
3 分程度
サイバー領域での自信を高める:行政・公共機関のデジタルレジリエンス
SplunkとFoundryの共同調査をまとめたレポートから、行政・公共機関および民間企業のレジリエンス対策に関する調査結果をご紹介します。
パートナー
3 分程度
シスコの一員であるSplunkがイノベーションパートナーであるAWS社と共に記録を達成
Gretchen O’HaraがSplunkとAWS社の革新的なパートナーシップについて振り返ります。
パートナー
2 分程度
SplunkとRecorded Future社の提携が生み出すメリット
SplunkとRecorded Future社のコラボレーションがなぜエキサイティングであり、今後に向けてどのような意味を持つのかについてご紹介します。
プラットフォーム
3 分程度
Splunk購入の選択肢 - ワークロードベース価格体系と取り込みデータ量ベース価格体系
Splunkの購入料金モデル、ワークロードベース価格体系を解説。リソースの使用量で課金するため、データ絞り込みの制約が少なくレジリエンスが求められる状況に適しています。取り込みデータ量ベース価格体系はデータ量に基づく課金で、取り込み前のデータ絞り込みが必要です。
オブザーバビリティ
4 分程度
データのモダナイゼーションとオブザーバビリティでSplunkプラットフォームの利用の最適化とデジタルレジリエンスの強化を実現
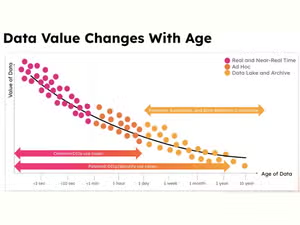
デジタルエコシステムが進化を続け、組織は、増大し続けるデータを管理しながらレジリエンスとコスト効率を向上させるという二重の課題に直面しています。データ戦略のモダナイゼーションが必須事項になっている理由と、Splunkプラットフォームの利用を最適化しながらオブザーバビリティを向上させるための3つの戦略をご紹介します。
業種・業界
5 分程度
OTセキュリティが製造業を救う
製造業界は他のどの業界よりもサイバー攻撃の標的になっています。なぜでしょうか?大きな理由のひとつは、OTのセキュリティ対策が不十分な企業が多く、攻撃が比較的容易であるためです。OTセキュリティを整備して工場長の窮地を救うことの重要性と、工場のセキュリティ強化によってレジリエンスを構築する方法について説明します。
パートナー
3 分程度
サイバーレジリエンスの実現がかつてないほど重要な理由
サイバーレジリエンスを向上させるためのセキュリティ運用戦略の策定は、組織のセキュリティフレームワークを構築することはもちろん、問題に先手を打ち、ダウンタイムによる混乱を防ぐために不可欠な取り組みです。
Tips
5 分程度
Dashboard Studio:タブ形式のダッシュボード
Splunk Cloud Platform 9.2.2406のDashboard Studioでは、ダッシュボードの設計作業を効率化および改善するさまざまな新機能が追加されました。
セキュリティ
8 分程度
脅威ハンティングの始め方:ビギナーガイド
脅威ハンティングをこれから始める方も、新しいデータ環境で脅威ハンティングを行う方も、まずはここから始めましょう!このブログ記事では脅威ハンティングの基礎をご紹介します。
戻る
1
...
35
36
37
38
...
98
次へ
セキュリティ
displayMode
paginated
category
Security
showImagesOnMobile
false
セキュリティ
2 分程度
Splunk SOARでセキュリティ運用の自動化はじめました
今年に入ってSplunk JapanではSplunk SOAR Hands-Onを数回開催し、沢山のセキュリティ運用担当のお客様にご参加いただきました。その中で頂いたご意見として「自分達でplaybookを準備できるようになるまでに色々な具体例を紹介してほしい」がありました。本Blogにてご紹介していきたいと思います。
セキュリティ
2 分程度
完全リモート参加型のVirtual CTF (BOTSv2)をやりました!
今回の完全リモート参加型のVirtual CTF (BOTSv2)の参加者数は103名(35チーム)と沢山の方に参加いただきました。Splunkを使ったセキュリティログ分析をこれから取り組もうとご検討中のお客様を対象にしたトレーニングも兼ねたイベントの様子をお伝えします。
セキュリティ
2 分程度
Boss of the SOC v4を使って社内CTFをやってみた
「Boss of the SOC?」はじめて聞いた方もいると思いますが、セキュリティのBlue Team(防御側)を想定したクイズ形式のCTFイベントです。日本SE全員で社内CTFのドライラン(完全リモート)を実施しました。自己学習または社内CTFにBOTSコンテンツを使いたい方への参考情報をご覧ください。
セキュリティ
3 分程度
Splunk×LanScope Catによるテレワークでの労務状況の可視化
新型コロナウィルスの影響で、急遽テレワークを実施した企業様も多いのではないでしょうか。MOTEXでも順次テレワークを開始し、現在では98%とほぼすべての社員が自宅で業務を実施しています。今回はテレワークの課題解決に向けて労務状況可視化に特化したレポート作成に取り組みました。
セキュリティ
7 分程度
テレワークにおけるセキュリティ課題とその対策方法
テレワークにあたり、社員の方の在宅勤務状況の管理、テレワークの条件設定、ネットワークの整備などどのような対策を取っていますでしょうか。テレワークにおけるセキュリティ課題とその対策方法についていくつかご紹介したいと思います。
セキュリティ
3 分程度
リモートワークを支えるSplunkソリューションのご紹介「Microsoft 365 App for Splunk」
昨今のリモートワークの急増により、Microsoft社のOffice 365やTeamsなどの監視対策も課題になっています。リモートワーク環境の監視を容易に実現できるSplunkソリューションとして、「Microsoft 365 App for Splunk」をご紹介いたします。
セキュリティ
2 分程度
ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け
「Splunkに既存の資産管理ソフトとEDRソフトのログを取り込むと何ができるのか?」LanScopeCatのログとsysmon(簡易EDR)のログを使い分けて運用しているお客様の利用方法についてご紹介します。
セキュリティ
3 分程度
CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに
リモートワークを行うには、社外から社内ネットワークへの全てのVPNアクセスを管理することが最優先です。しかし、それ以外のAppなどの脆弱性監視が疎かになっていませんか。脆弱性をチェックするための方法をご紹介します。
セキュリティ
3 分程度
Boss of the SOC Day 2019 まとめ 東京開催!
2019年11月7日(木)TUNNEL TOKYO にてSplunk主催のMega Boss of the SOCが開催されました。なんと今回は115名を超え当日は大変な盛り上がりを見せました。
戻る
1
...
21
22
23
オブザーバビリティ
displayMode
paginated
category
observability
showImagesOnMobile
false
オブザーバビリティ
5 分程度
ネイティブモバイルアプリに対応したSplunk Mobile RUMの一般提供を発表
Splunk RUMは、カスタマーエクスペリエンスの監視対象を従来のWebブラウザからネイティブモバイルアプリまで拡大します。これにより、モバイルアプリ開発者やSREは、iOSアプリやAndroidアプリのパフォーマンスを改善し、顧客に影響する問題を特定できます。
オブザーバビリティ
3 分程度
Splunk Log Observerの登場です!
Splunk Observability Cloudに含まれるSplunk Log Observeは、DevOpsチーム、SREチーム、プラットフォームチームが、アプリケーションやクラウドインフラの動作を引き起こしている要因をすばやく理解できるように設計されています。コーディング不要の直感的な操作で、リアルタイムのログデータ、メトリクス、トレースをすばやく相関付けて、すぐに役立つインサイトを獲得できます。
オブザーバビリティ
8 分程度
Splunk Real User Monitoring (RUM)の一般提供を開始
一般提供が開始されたSplunk Real User Monitoring (RUM)は、オープンソースとOpenTelemetry標準を活用し、SREやオンコールエンジニアによる、顧客に影響する問題の迅速なトラブルシューティングとエンドユーザーエクスペリエンスの最適化をサポートします。
オブザーバビリティ
6 分程度
オブザーバビリティ:その真の意味
オブザーバビリティは、単にメトリクス、トレース、ログを指すものではありません。それは、データの収集と分析を通じてビジネスに関するあらゆる疑問の答えを明らかにしようとするマインドセットなのです。
オブザーバビリティ
7 分程度
Splunk APMのBusiness Workflowsを活用してビジネスKPIを改善する
Splunk APMのBusiness Workflowsを活用すれば、DevOpsチームはアプリケーションパフォーマンスをビジネスKPIと関連付け、重要なビジネスメトリクスをリアルタイムで可視化して、リーダーに明示できます。
オブザーバビリティ
7 分程度
Fastlyの障害から考えるオブザーバビリティの重要性
このブログ記事では、先日発生したFastlyの障害に対する従来の監視テクノロジーでの対応を検証し、オブザーバビリティの実践にDigital Experience Monitoringを活用することがこの種の問題の検出と対応にいかに効果的であるかについて解説します。
オブザーバビリティ
6 分程度
オブザーバビリティの実現が必要な理由 環境の複雑化とビジネスの高速化
コロナ禍により、多くの企業のシステム環境がクラウドネイティブのアーキテクチャを採用し、早いサイクルでサービスを開発し提供しています。複雑化し動的に変化するシステムでは、全体の状況把握が困難になり、障害への対応が遅れがちになります。今回は、こうした課題を解決するオブザーバビリティと、それを実現するSplunk Observability Cloudを紹介します。
オブザーバビリティ
8 分程度
アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介
SplunkはSignalFx Microservices APM最新版のリリースを発表しました。異常を見逃さないトレーシング、AIドリブンのインスタントトラブルシューティング、オープンフレームワークのインストルメンテーションをはじめとする革新的な新機能が盛り込まれています。
オブザーバビリティ
9 分程度
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。
戻る
1
...
14
15
16
/ja_jp/blog/fragments/subscribe-footer