完全リモート参加型のVirtual CTF (BOTSv2)をやりました!
Security 横田 聡
はじめて聞いた方は過去記事の「Boss of the SOC v4を使って社内CTFをやってみた」をご参考ください。先日、7/29にお客様を対象としたSplunkのCTF(Capture The Flag)イベントを開催しました。今回の参加者数は103名(35チーム)と沢山の方に参加いただきました。
「え?v2って過去のバージョンをやったの?」とお気づきのそこのあなた!あなたはSplunk通です。今回は、Splunkを使ったセキュリティログ分析をこれから取り組もうとご検討中のお客様を対象にしたトレーニングも兼ねたイベントとして実施しました。
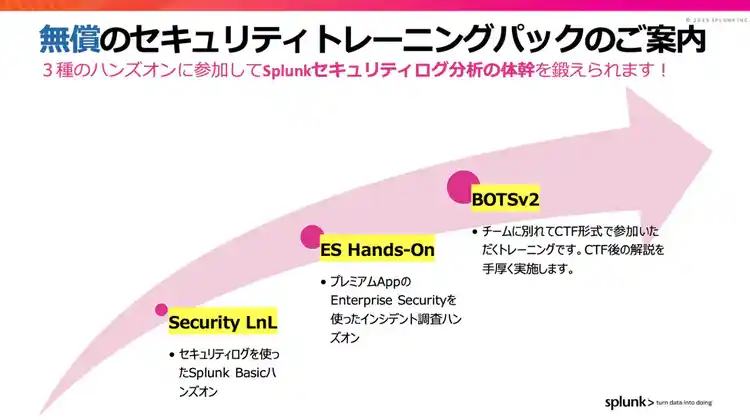
BOTSv2は、特に以下知識を習得するのに向いているコンテンツになっています。
- Splunk Coreを使ったサーチテクニックの理解
- Splunk Enterprise Securityを使った調査手法の理解
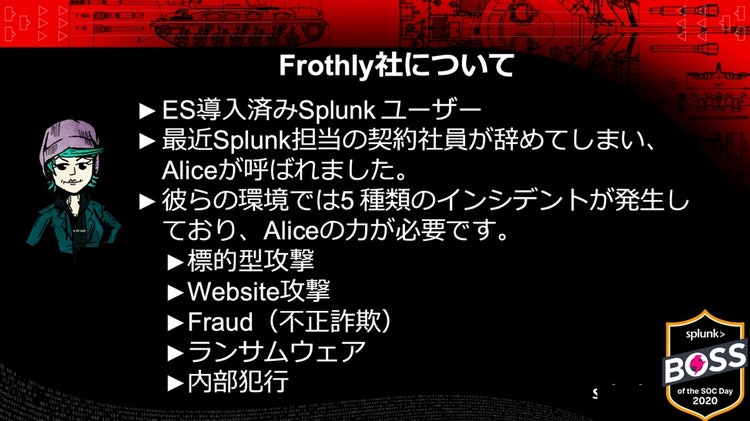
問題に使われているセキュリティインシデントのシナリオは、5種類用意されており、それぞれのシーンでSplunkがどのようにしてお役に立てるのか。イメージをつけていただきやすいコンテンツになっています。
- 標的型攻撃
- Website攻撃
- Fraud(不正詐欺)
- ランサムウェア
- 内部犯行
「全員リモート参加ならではのイベントの臨み方」
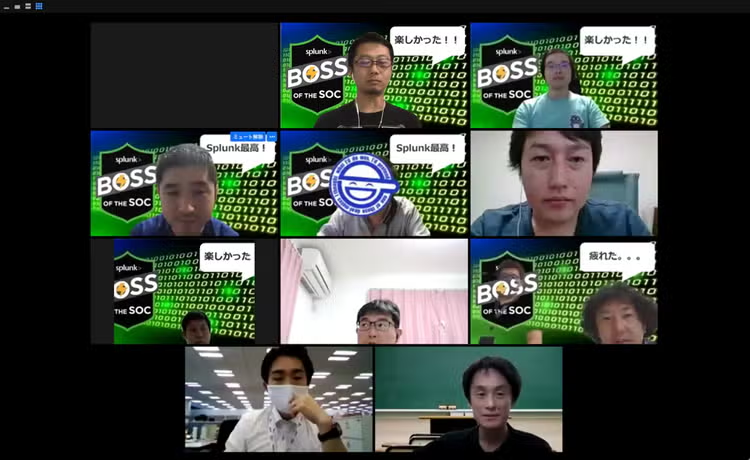
オープニングセッションを終えた後は、まずチーム毎にZoomのブレイクアウトルームに別れていただきました。それぞれのチームのペースで4時間30分かけて、問題に向き合っていただきました。
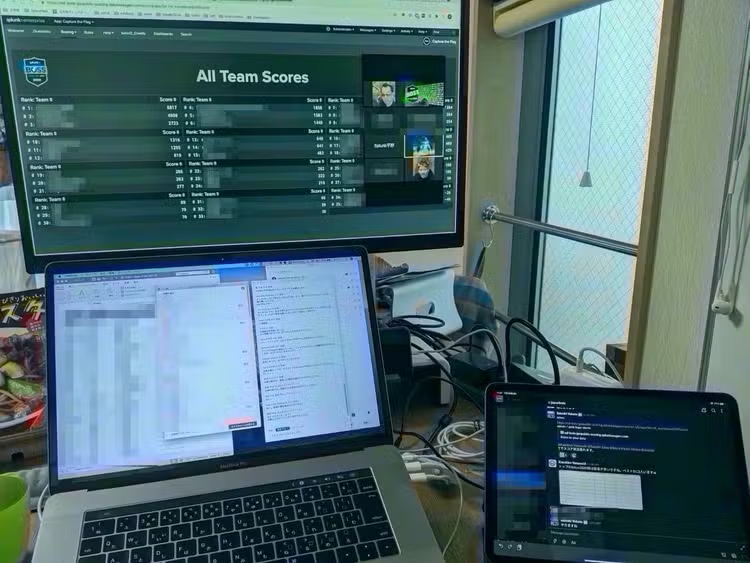
私達、運営スタッフは少人数で参加されているチームのブレイクアウトルームに時折お邪魔させていただき、サポートさせていただきました。BOTSは全体的に難しい問題も多いため、競技志向ではなくトレーニング志向の参加者に対してはしっかりフォローもさせていただいております。今後も安心してBOTSイベントにご参加ください。
ブレイクアウトルームに入った時に、タイミング悪く離席されている参加者もいらっしゃいました。それぞれのペースで自宅からあるいはオフィスからCTF競技に臨んでいただいているようでした。
参加したお客様からは「CTFもSplunkもほぼ未経験ながら参加しましたが、大変刺激的で有意義な一日になりました。Splunkの操作や機能についてはもちろん、インシデント調査やセキュリティの知識など幅広い能力を問われ、障害対応を過ごすような時間の短さでした(しかもお客様影響はない) 」という感想もいただいており、セキュリティインシデントのリアリティを感じながら体験いただけたようです。
「今後も定期的に開催します!」
初のお客様向けフル・リモート開催のVirtual BOTSイベントを終えて、様々な感想や改善点の指摘をいただきました。アンケートにご協力いただきましてありがとうございます。頂いた意見を元にさらなる改善を経て、次回は日本初のVirtual BOTSv4を開催します!
BOTSv4は10月8日開催予定です!ご興味ある方は担当営業までご相談ください。
関連記事
Splunk Attack Range v4.0のご紹介
脅威ハンティングで正規表現を使用する(正規表現は意味不明な呪文ではありません!)