Splunkブログ

特集記事

最新のブログ記事

SplunkでローカルLLMのセキュリティを監視する方法(パートI)
AI
12 分程度

SplunkでローカルLLMのセキュリティを監視する方法(パートI)

Splunkを使用して、LlamaやGPT4Allなどのローカル大規模言語モデル(LLM)のセキュリティを監視する方法について説明します。
Syntheticsを活用して計画的なダウンタイムを適切に管理する方法
オブザーバビリティ
6 Minute Read

Syntheticsを活用して計画的なダウンタイムを適切に管理する方法

計画的なダウンタイムを正しく管理することで、環境の変更時に生じる外形テストの品質を保ち、有用なシグナルを得ることができます。Syntheticsを活用してダウンタイムを適切に管理しましょう。
Splunkテクニカルサポート:問題解決のためのチェックリストとヒント
Tips
4 分程度

Splunkテクニカルサポート:問題解決のためのチェックリストとヒント

Splunkテクニカルサポートへお問い合わせの際、できるだけ早くお客様とスムーズな問題解決をご提供するために、弊社のサポートエンジニア担当者目線で、お問い合わせの際のチェックリストとヒントを紹介させていただきます。是非、ご一読ください。
エージェント型AI時代をリードする:Cisco Live APJC 2025で発表されたSplunkプラットフォーム
プラットフォーム
7 分程度

エージェント型AI時代をリードする:Cisco Live APJC 2025で発表されたSplunkプラットフォーム

2025年のCisco Live APJCは、「シスコとのさらなる統合」がテーマでした。これが最高潮に達したのが、Splunk POD、そして新たな統合です。これによって、一元化された次世代のデータ運用をあらゆる組織が実現できるようになりました。
マネージドエンタープライズプラットフォーム:Splunkを使い、ミッションクリティカルなオブザーバビリティを達成
パートナー
4 分程度

マネージドエンタープライズプラットフォーム:Splunkを使い、ミッションクリティカルなオブザーバビリティを達成

Accenture Federal Servicesは、Splunkとの提携により、米国最大規模の連邦金融機関に包括的なオブザーバビリティソリューションを提供しました。
実践編:Splunkで実現するランサムウェア攻撃対策 ― 可視化から自動対応まで
セキュリティ
5 分程度

実践編:Splunkで実現するランサムウェア攻撃対策 ― 可視化から自動対応まで

ランサムウェア攻撃のスピードに対抗するには検知(MTTD)と対応(MTTR)の速度を上げ、データ窃取を防ぐという「守るべき資産の可視化」が不可欠。この課題を解決する「可視化」「検知」「対応」「改善」のサイクルと、Splunkのセキュリティ製品群でどう実現するかを紹介します。
ICT-ISAC セキ女-SiGの皆様がSplunkに遊びにきてくれました!
お客様&コミュニティ
4 分程度

ICT-ISAC セキ女-SiGの皆様がSplunkに遊びにきてくれました!

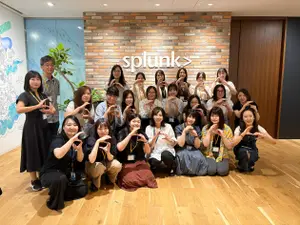
2025年4月に発足したセキュリティ従事者の女性の集まりのハブである「ICT-ISAC セキ女-SiG」ーその定例会場としてSplunkがオフィスを提供しています。自分のキャリアや働き方、経験や思いを共有するとともに、セキュリティだけではない、楽しく、ワクワクしながら語り合いました。Splunkオフィス笑顔で溢れた時間となった当日の様子をお届けします。
ログに従え!AIで認証情報の悪用を検出
セキュリティ
18 分程度

ログに従え!AIで認証情報の悪用を検出

AIを活用したPLoBを使って認証情報の悪用を検出する方法をご紹介します。ログオン後の行動のフィンガープリントを生成するこのシステムを使えば、新しい脅威と自動化された脅威を見つけ出して、攻撃を早期に食い止めることができます。
SplunkとAWSで公共機関の規模の効率性を促進
業種・業界
5 分程度

SplunkとAWSで公共機関の規模の効率性を促進

SplunkとAWSによる公共機関のROI、データの管理、デジタルレジリエンスへの取り組みをご紹介します。

セキュリティ

Splunk Add-On for OT Securityのご紹介
セキュリティ
3 分程度

Splunk Add-On for OT Securityのご紹介

Splunk Add-on for OT Securityは、既存のSplunk Enterprise Securityフレームワークを拡張し、お客様やパートナー、そしてコミュニティメンバーが保有するOT環境でセキュリティの可視性を高めます。
SplunkでSunburstバックドアを検出する
セキュリティ
11 分程度

SplunkでSunburstバックドアを検出する

2020年も終わろうという時期に、Sunburstバックドアの脅威が突如現れました。しかしSplunkのセキュリティチームが考案した検出方法を使えば、Splunk Enterprise Securityで、この恐ろしく巧妙な脅威から自社の環境を守ることができます。
Supernovaマルウェアを検出: SolarWindsの続き
セキュリティ
11 分程度

Supernovaマルウェアを検出: SolarWindsの続き

SolarWindsはSunburstとSupernovaの両方を含む初のセキュリティアドバイザリを発表しました。Supernovaとは?できる対策とは?自社の環境でSupernovaをどう検出するか?
Splunk SOARでセキュリティ運用の自動化はじめました
セキュリティ
2 分程度

Splunk SOARでセキュリティ運用の自動化はじめました

今年に入ってSplunk JapanではSplunk SOAR Hands-Onを数回開催し、沢山のセキュリティ運用担当のお客様にご参加いただきました。その中で頂いたご意見として「自分達でplaybookを準備できるようになるまでに色々な具体例を紹介してほしい」がありました。本Blogにてご紹介していきたいと思います。
完全リモート参加型のVirtual CTF (BOTSv2)をやりました!
セキュリティ
2 分程度

完全リモート参加型のVirtual CTF (BOTSv2)をやりました!

今回の完全リモート参加型のVirtual CTF (BOTSv2)の参加者数は103名(35チーム)と沢山の方に参加いただきました。Splunkを使ったセキュリティログ分析をこれから取り組もうとご検討中のお客様を対象にしたトレーニングも兼ねたイベントの様子をお伝えします。
Boss of the SOC v4を使って社内CTFをやってみた
セキュリティ
2 分程度

Boss of the SOC v4を使って社内CTFをやってみた

「Boss of the SOC?」はじめて聞いた方もいると思いますが、セキュリティのBlue Team(防御側)を想定したクイズ形式のCTFイベントです。日本SE全員で社内CTFのドライラン(完全リモート)を実施しました。自己学習または社内CTFにBOTSコンテンツを使いたい方への参考情報をご覧ください。
Splunk×LanScope Catによるテレワークでの労務状況の可視化
セキュリティ
3 分程度

Splunk×LanScope Catによるテレワークでの労務状況の可視化

新型コロナウィルスの影響で、急遽テレワークを実施した企業様も多いのではないでしょうか。MOTEXでも順次テレワークを開始し、現在では98%とほぼすべての社員が自宅で業務を実施しています。今回はテレワークの課題解決に向けて労務状況可視化に特化したレポート作成に取り組みました。
テレワークにおけるセキュリティ課題とその対策方法
セキュリティ
7 分程度

テレワークにおけるセキュリティ課題とその対策方法

テレワークにあたり、社員の方の在宅勤務状況の管理、テレワークの条件設定、ネットワークの整備などどのような対策を取っていますでしょうか。テレワークにおけるセキュリティ課題とその対策方法についていくつかご紹介したいと思います。
リモートワークを支えるSplunkソリューションのご紹介「Microsoft 365 App for Splunk」
セキュリティ
3 分程度

リモートワークを支えるSplunkソリューションのご紹介「Microsoft 365 App for Splunk」

昨今のリモートワークの急増により、Microsoft社のOffice 365やTeamsなどの監視対策も課題になっています。リモートワーク環境の監視を容易に実現できるSplunkソリューションとして、「Microsoft 365 App for Splunk」をご紹介いたします。

オブザーバビリティ

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介
オブザーバビリティ
8 分程度

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介

SplunkはSignalFx Microservices APM最新版のリリースを発表しました。異常を見逃さないトレーシング、AIドリブンのインスタントトラブルシューティング、オープンフレームワークのインストルメンテーションをはじめとする革新的な新機能が盛り込まれています。
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
オブザーバビリティ
9 分程度

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する

Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。