Splunkブログ

特集記事

最新のブログ記事

無料でオブザーバビリティを試す:Splunk Observability Cloud Free Edition
オブザーバビリティ
3分程度

無料でオブザーバビリティを試す:Splunk Observability Cloud Free Edition

Observability Cloud Free Editionを実際に試してみました。トレースなどのテレメトリーデータをO11y Cloudへ送って可視化するまでを行います。
【Splunkトーク Vol.1】「売る」ではなく「解決する」。セールスリーダーたちが語るバリューセリング
Splunk Life
8 分程度

【Splunkトーク Vol.1】「売る」ではなく「解決する」。セールスリーダーたちが語るバリューセリング

Splunkの第一線で活躍し、最近マネジメント職へ昇進した3名のセールスリーダーが、営業にまつわる本音を語り合います。Splunkのように幅広く使えるソリューションを売るとき、「機能がすごい」と説明するだけでは、なかなかお客様の心には響きません。Splunkの営業に求められることとは何でしょうか。
Dashboard Studio:Splunk 10.4の新機能
プラットフォーム
6 分程度

Dashboard Studio:Splunk 10.4の新機能

Splunk 10.4では、Dashboard Studio向けに新しいカスタムビジュアライゼーションフレームワーク、トークンマネージャー、ネットワークグラフ、および強化された管理者制御機能が導入されます。
サービス運用におけるAIイノベーションと管理のバランス
CIO
5 分程度

サービス運用におけるAIイノベーションと管理のバランス

サービス運用におけるAI導入のメリットとリスクをご紹介します。価値を最大化し、データプライバシーを管理し、チームを強化して顧客サービスを向上させるためのベストプラクティスをご覧ください。
米戦争省データ戦略の加速:シスコとSplunkが戦術エッジでSchema Oneを実現する方法
業種・業界
4 分程度

米戦争省データ戦略の加速:シスコとSplunkが戦術エッジでSchema Oneを実現する方法

Splunkは、シスコのセキュアなインフラとSplunkの高度な分析機能を統合することで、Schema OneとEdge Processorテクノロジーを活用して米戦争省が目標を達成できるよう支援しています。
能動的サイバー防御法(ACD法)対応を、Splunkで実現する〜検知・報告・情報共有を一体化するインシデント対応プロセスの設計〜
業種・業界
5 分程度

能動的サイバー防御法(ACD法)対応を、Splunkで実現する〜検知・報告・情報共有を一体化するインシデント対応プロセスの設計〜

2025年5月に成立した能動的サイバー防御の法制度。Splunkは、ACD法が求めるインシデント対応の義務に対して、7つのプロセスステップを通じた一貫したサポートを提供します。
ログファイル分析でのLLMの活用方法:例、ワークフロー、ベストプラクティス
AI
11 分程度

ログファイル分析でのLLMの活用方法:例、ワークフロー、ベストプラクティス

非構造化ログの解析から、異常の検出、インシデントの要約、根本原因分析の迅速化まで、ログファイル分析にLLMを活用する方法をご紹介します。
ポストMythos時代の防御対策:フロンティアAIがSOC (セキュリティオペレーションセンター)にもたらす変化
AI
8 分程度

ポストMythos時代の防御対策:フロンティアAIがSOC (セキュリティオペレーションセンター)にもたらす変化

SOCの未来の鍵を握るのは、迅速な検証、信頼できるコンテキスト、人間による判断です。
Interop Tokyo 2026 - Splunk参加レポート
プラットフォーム
6 分程度

Interop Tokyo 2026 - Splunk参加レポート

SplunkはInterop Tokyo 2026において、展示ブース、ShowNetプログラム、並びに基調講演に参加。その様子をレポートします。昨年に続きシスコパートナーパビリオンに併設した共同展示ブースとなりました。ブースやパビリオン内では多くのお客様にSplunkとシスコのソリューションとその価値に触れていただきました。昨年に続きShowNetプログラムにも参加.。

セキュリティ

ISPに対するインフォスティーラー(情報窃取)攻撃
セキュリティ
32 分程度

ISPに対するインフォスティーラー(情報窃取)攻撃

Splunk脅威調査チームは、攻撃者が検出を回避するために、乗っ取ったアカウントが残すアーティファクト以外の痕跡を残さず、最小限の操作で侵入を行っていることを確認しました。
Splunkの『2025年のセキュリティの現状』で未来志向のSOCを考察
セキュリティ
5 分程度

Splunkの『2025年のセキュリティの現状』で未来志向のSOCを考察

Splunkの『2025年セキュリティの現状:強力でスマートな未来志向のSOCを構築』では、セキュリティリーダーが考える今後の展望、期待、現在の課題が明らかになりました。
DECEIVEのご紹介:AIを活用した概念実証ハニーポット
セキュリティ
6 分程度

DECEIVEのご紹介:AIを活用した概念実証ハニーポット

Splunk SURGeは、AIを活用した概念実証段階のハニーポット「DECEIVE」を公開しました。AIを活用した動的なシミュレーションとセッションサマリーにより、サイバーセキュリティ業務を効率化して、革新的なセキュリティソリューションを構築する方法をご紹介します。
Splunkのリスクベースアラート(RBA)ガイドの新たな改善版
セキュリティ
4 分程度

Splunkのリスクベースアラート(RBA)ガイドの新たな改善版

Splunk社員のHaylee Millsが、リスクベースアラートフレームワークでセキュリティ対策を成功に導く詳細ガイドの最新版をご紹介します。
脅威ハンティングの始め方:ビギナーガイド
セキュリティ
8 分程度

脅威ハンティングの始め方:ビギナーガイド

脅威ハンティングをこれから始める方も、新しいデータ環境で脅威ハンティングを行う方も、まずはここから始めましょう!このブログ記事では脅威ハンティングの基礎をご紹介します。
Splunk Attack AnalyzerでのCisco Talosの脅威インテリジェンスの一般提供を開始
セキュリティ
3 分程度

Splunk Attack AnalyzerでのCisco Talosの脅威インテリジェンスの一般提供を開始

Splunk Attack Analyzerを利用する世界中のすべてのお客様に、Cisco Talosの脅威インテリジェンスの一般提供が開始されました。
SplunkとCisco Talos Incident Responseによるデジタルレジリエンスの強化
セキュリティ
4 分程度

SplunkとCisco Talos Incident Responseによるデジタルレジリエンスの強化

Splunkのお客様にCisco Talos Incident Responseサービスをご利用いただけるようになりました。
なんでそんなにSplunkがお好きなの?KDDI若手セキュリティ人材に突撃!
セキュリティ
4 分程度

なんでそんなにSplunkがお好きなの?KDDI若手セキュリティ人材に突撃!

Splunkerとして動いていると、時々きらりとひかる「なんでこんなにSplunkを好きでいてくれるんだろう?」という方に出逢います。好きだという思いを聞いていると、嬉しい気持ちと感動でSplunkで働けてよかったと思います。今回は、その気持ちを共有したく、ICT-ISACを通して出逢ったKDDIの若手セキュリティ人材に、インタビューをしてみました。
<第7回>Splunkでセキュリティダッシュボードを作成しよう!SPLの書き方(その3)
セキュリティ
11 分程度

<第7回>Splunkでセキュリティダッシュボードを作成しよう!SPLの書き方(その3)

全10回のブログを通して、Splunkを使ったセキュリティダッシュボード作成手順を説明します。シリーズの第7回目として、Splunkの検索言語SPL (Search Processing Language) について使い方を紹介します。

オブザーバビリティ

オブザーバビリティコスト:より効率的なデータ管理のためのヒント
オブザーバビリティ
6 分程度

オブザーバビリティコスト:より効率的なデータ管理のためのヒント

OpenTelemetryとSplunkの高度なツールを活用して、ノイズの山から価値あるデータだけを選り分け、オブザーバビリティプラクティスを効率化するためのヒントを紹介します。
オブザーバビリティの実現にログデータが重要な理由
オブザーバビリティ
9 分程度

オブザーバビリティの実現にログデータが重要な理由

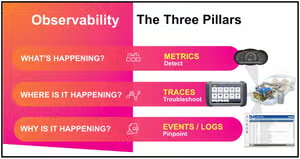
従来の監視アプローチでは、最新のデジタルプラットフォームに対応できず、ログに含まれる豊富なインサイトを取りこぼしてしまいます。OpenTelemetryを導入してオブザーバビリティを実現すれば、メトリクス、トレース、ログの3種類のテレメトリを収集および分析して、最新のプラットフォームを適切に管理できます。
ユーザー受け入れテスト(UAT):定義、種類、ベストプラクティス
オブザーバビリティ
7 分程度

ユーザー受け入れテスト(UAT):定義、種類、ベストプラクティス

ユーザー受け入れテスト(UAT)は、新しい機能や製品の開発の最終段階として重要なプロセスです。この記事では、UATを実行する目的と方法についてご説明します。
LLMアプリケーションのオブザーバビリティ
オブザーバビリティ
5 分程度

LLMアプリケーションのオブザーバビリティ

LLMアプリケーションや企業にとって競争力を高めるために今や必須である一方、安全性、安定性の確保についてもこれまでのアプリと同様に重要です。この記事ではSplunkでどのような対応が可能かをお伝えします。
データストレージコストの不安を解消:Archived Metricsのご紹介
オブザーバビリティ
4 分程度

データストレージコストの不安を解消:Archived Metricsのご紹介

SplunkのMetrics Pipeline Managementでデータを低コストで保存し、アクセス性を向上させて、コストを削減するための機能、Archived Metricsについてご紹介します。
データのモダナイゼーションとオブザーバビリティでSplunkプラットフォームの利用の最適化とデジタルレジリエンスの強化を実現
オブザーバビリティ
4 分程度

データのモダナイゼーションとオブザーバビリティでSplunkプラットフォームの利用の最適化とデジタルレジリエンスの強化を実現

デジタルエコシステムが進化を続け、組織は、増大し続けるデータを管理しながらレジリエンスとコスト効率を向上させるという二重の課題に直面しています。データ戦略のモダナイゼーションが必須事項になっている理由と、Splunkプラットフォームの利用を最適化しながらオブザーバビリティを向上させるための3つの戦略をご紹介します。
DevOpsのCI/CDパイプライン:概要
オブザーバビリティ
11 分程度

DevOpsのCI/CDパイプライン:概要

このブログ記事では、CI/CD (継続的インテグレーション/継続的デリバリー)パイプラインの概要と、現代のデジタル企業におけるその役割について取り上げます。
ブラウザベースのIDE:完全ガイド
オブザーバビリティ
8 分程度

ブラウザベースのIDE:完全ガイド

IDE (統合開発環境)は、あらゆるソフトウェア開発者にとって必須のソフトウェアアプリケーションです。近年ではブラウザベースのIDEが開発チームの間で大きな人気を博しています。これは未来のコーディング環境であり、世界中の開発者に利便性、コラボレーション、拡張性を提供します。
サイトリライアビリティエンジニア(SRE)の面接を準備する方法
オブザーバビリティ
5 分程度

サイトリライアビリティエンジニア(SRE)の面接を準備する方法

SREの面接に備えましょう。この記事では、サイトリライアビリティエンジニアの面接で予想される主要な質問と答え方について解説します。