Splunkブログ
Query Param Visibility
with
Dynamic heading
true
/ja_jp/blog/platform/the-agentic-era-demands-a-new-data-foundation-how-cisco-is-delivering-it-with-splunk
特集記事
displayMode
carousel
filter
paths
paths
/ja_jp/blog/partners/bringing-the-power-of-ai-to-where-your-data-lives-a-new-milestone-with-cisco-and-nvidia
/ja_jp/blog/security/evolving-to-autonomous-defense-new-agentic-soc-capabilities
/ja_jp/blog/observability/cisco-empowers-organizations-to-govern-ai-at-scale-with-full-stack-observability
セキュリティ
4分程度
自律的な防御への進化:エージェンティックSOCの新しい機能
Splunkは、検出、調査、対応、ガバナンスの各領域にわたる新たな機能を導入し、Agentic SOC Workforceを強化しています。
オブザーバビリティ
8分程度
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
パートナー
5分程度
データがある場所へAIの力を:シスコとNVIDIAによる新たなマイルストーン
NVIDIAとの戦略的パートナーシップを拡大し、強化されたAI機能をSplunk Enterpriseのお客様に直接提供することを発表します。
Query Param Visibility
without
最新のブログ記事
displayMode
paginated
showImagesOnMobile
false
経営陣
5 分程度
データの価値に関する課題とAI:今こそデータ管理のルールを書き換えるべき理由
Splunkの『データ管理の新たなルール:AI時代の価値創出』レポートでは、データ管理のトレンドの変化を読み解き、組織がどのようにデータ戦略を構築しているか、また、今後に向けてどのように見直すべきかを検証しています。
プラットフォーム
3 分程度
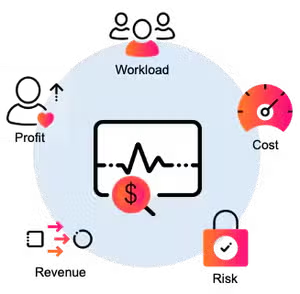
Splunkの価値を可視化して企業活動に貢献する
Splunkの価値を可視化する。Splunkはインシデント発生時の影響を最小限に抑え、迅速に復旧することでビジネスの継続性を支援します。価値評価は、労務工数の削減、コストの最適化、リスクの抑制、経費の削減、利益の確保などの観点から行われます。ITサービスの安定性と迅速な回復を通じて企業活動に貢献することができます。
セキュリティ
4 分程度
Splunkのリスクベースアラート(RBA)ガイドの新たな改善版
Splunk社員のHaylee Millsが、リスクベースアラートフレームワークでセキュリティ対策を成功に導く詳細ガイドの最新版をご紹介します。
業種・業界
4 分程度
HIMSS25:医療・ヘルスケア分野のデジタルレジリエンス - その真相とは
Sean PriceがHIMSS25での最大の気づきをお伝えし、医療・ヘルスケア組織の信頼、安全性、レジリエンスを高めて前進をサポートするCiscoとSplunkのソリューションについてご紹介します。
Tips
5 分程度
新しくなったMicrosoft Teams Add-on for Splunkの設定方法
新しくなったMicrosoft Teams Add-on for Splunk(バージョン2.0.0)の設定手順を解説します。初期設定の簡素化、必要なAPI権限の削減、過去の通話記録データの取得などの変更点を紹介します。
パートナー
7 分程度
リーダー的組織になるための条件:金融サービス業界のオブザーバビリティを前進させる3つのポイント
EvolutioとSplunk Observabilityによるインサイトを活用して、IT運用の効率向上、環境の迅速な拡張、カスタマーエクスペリエンスの向上を実現しましょう。
オブザーバビリティ
5 分程度
LLMアプリケーションのオブザーバビリティ
LLMアプリケーションや企業にとって競争力を高めるために今や必須である一方、安全性、安定性の確保についてもこれまでのアプリと同様に重要です。この記事ではSplunkでどのような対応が可能かをお伝えします。
パートナー
4 分程度
Cisco Partner Summit 2024を振り返る:共に未来を築く
Cisco Partner Summit 2024では、エンタープライズクラスのセキュリティとオブザーバビリティに関する課題の解決においてSplunkが重要な役割を果たすという認識が広まっていることを強く実感しました。
プラットフォーム
5 分程度
Splunk CloudのAppエクスポート機能のご紹介
クラウド管理者やApp開発者にとって画期的な、Splunk CloudのAppエクスポート機能について、SplunkのSpencer Bakerがご紹介します。
戻る
1
...
34
35
36
37
...
98
次へ
セキュリティ
displayMode
paginated
category
Security
showImagesOnMobile
false
セキュリティ
2 分程度
Splunk SOARでセキュリティ運用の自動化はじめました
今年に入ってSplunk JapanではSplunk SOAR Hands-Onを数回開催し、沢山のセキュリティ運用担当のお客様にご参加いただきました。その中で頂いたご意見として「自分達でplaybookを準備できるようになるまでに色々な具体例を紹介してほしい」がありました。本Blogにてご紹介していきたいと思います。
セキュリティ
2 分程度
完全リモート参加型のVirtual CTF (BOTSv2)をやりました!
今回の完全リモート参加型のVirtual CTF (BOTSv2)の参加者数は103名(35チーム)と沢山の方に参加いただきました。Splunkを使ったセキュリティログ分析をこれから取り組もうとご検討中のお客様を対象にしたトレーニングも兼ねたイベントの様子をお伝えします。
セキュリティ
2 分程度
Boss of the SOC v4を使って社内CTFをやってみた
「Boss of the SOC?」はじめて聞いた方もいると思いますが、セキュリティのBlue Team(防御側)を想定したクイズ形式のCTFイベントです。日本SE全員で社内CTFのドライラン(完全リモート)を実施しました。自己学習または社内CTFにBOTSコンテンツを使いたい方への参考情報をご覧ください。
セキュリティ
3 分程度
Splunk×LanScope Catによるテレワークでの労務状況の可視化
新型コロナウィルスの影響で、急遽テレワークを実施した企業様も多いのではないでしょうか。MOTEXでも順次テレワークを開始し、現在では98%とほぼすべての社員が自宅で業務を実施しています。今回はテレワークの課題解決に向けて労務状況可視化に特化したレポート作成に取り組みました。
セキュリティ
7 分程度
テレワークにおけるセキュリティ課題とその対策方法
テレワークにあたり、社員の方の在宅勤務状況の管理、テレワークの条件設定、ネットワークの整備などどのような対策を取っていますでしょうか。テレワークにおけるセキュリティ課題とその対策方法についていくつかご紹介したいと思います。
セキュリティ
3 分程度
リモートワークを支えるSplunkソリューションのご紹介「Microsoft 365 App for Splunk」
昨今のリモートワークの急増により、Microsoft社のOffice 365やTeamsなどの監視対策も課題になっています。リモートワーク環境の監視を容易に実現できるSplunkソリューションとして、「Microsoft 365 App for Splunk」をご紹介いたします。
セキュリティ
2 分程度
ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け
「Splunkに既存の資産管理ソフトとEDRソフトのログを取り込むと何ができるのか?」LanScopeCatのログとsysmon(簡易EDR)のログを使い分けて運用しているお客様の利用方法についてご紹介します。
セキュリティ
3 分程度
CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに
リモートワークを行うには、社外から社内ネットワークへの全てのVPNアクセスを管理することが最優先です。しかし、それ以外のAppなどの脆弱性監視が疎かになっていませんか。脆弱性をチェックするための方法をご紹介します。
セキュリティ
3 分程度
Boss of the SOC Day 2019 まとめ 東京開催!
2019年11月7日(木)TUNNEL TOKYO にてSplunk主催のMega Boss of the SOCが開催されました。なんと今回は115名を超え当日は大変な盛り上がりを見せました。
戻る
1
...
21
22
23
オブザーバビリティ
displayMode
paginated
category
observability
showImagesOnMobile
false
オブザーバビリティ
9 分程度
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。
戻る
1
...
15
16
17
/ja_jp/blog/fragments/subscribe-footer