Splunkブログ
Query Param Visibility
with
Dynamic heading
true
/ja_jp/blog/platform/the-agentic-era-demands-a-new-data-foundation-how-cisco-is-delivering-it-with-splunk
特集記事
displayMode
carousel
filter
paths
paths
/ja_jp/blog/partners/bringing-the-power-of-ai-to-where-your-data-lives-a-new-milestone-with-cisco-and-nvidia
/ja_jp/blog/security/evolving-to-autonomous-defense-new-agentic-soc-capabilities
/ja_jp/blog/observability/cisco-empowers-organizations-to-govern-ai-at-scale-with-full-stack-observability
セキュリティ
4分程度
自律的な防御への進化:エージェンティックSOCの新しい機能
Splunkは、検出、調査、対応、ガバナンスの各領域にわたる新たな機能を導入し、Agentic SOC Workforceを強化しています。
オブザーバビリティ
8分程度
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
パートナー
5分程度
データがある場所へAIの力を:シスコとNVIDIAによる新たなマイルストーン
NVIDIAとの戦略的パートナーシップを拡大し、強化されたAI機能をSplunk Enterpriseのお客様に直接提供することを発表します。
Query Param Visibility
without
最新のブログ記事
displayMode
paginated
showImagesOnMobile
false
プラットフォーム
2 分程度
Splunk PODの一般提供を開始:データの力を簡単に引き出す
Splunk PODは、オンプレミスでのデータ分析を簡素化する設計になっているので、これを使えば真に重要な作業に集中できます。つまり、より的確かつ迅速に意思決定を行ってビジネスを推進することができるようになります。
AI
5 分程度
CIO向けSplunk AI Toolkitガイド:後追い対応のITから予測型ITへ
SplunkのAI Toolkitは、チームがインシデントを予測し、ダウンタイムを削減し、デジタルレジリエンスをエンタープライズ規模で実現できるよう支援します。
AI
6 分程度
RAG、Splunk ES Content Update App (ESCU)、AITKを使ったSplunk検出の開発、強化、分析
ローカルのLlama3 LLM、RAG、AITK、ESCUを使ってSplunkのセキュリティ検出を強化する方法をご紹介します。
CISO
4 分程度
2026年の予測:SOCでリスクを受け入れてAIの成果を獲得
先見性のあるセキュリティリーダーが、レジリエンスと適応性の高いSOCを実現するために、計算されたリスクを受け入れる理由をご覧ください。
CISO
6 分程度
2026年の予測:統合型のオブザーバビリティが運用とビジネス成果を結び付ける
先見性のある組織がどのように統合型のオブザーバビリティを活用し、リアルタイムの保護と市場でのリーダーシップを実現しているかをご覧ください。
セキュリティ
7 分程度
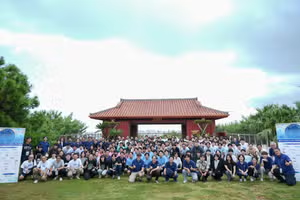
共同初参戦! CISCO & Splunkのワンチームとして 〜Hardening 2025 Invisible Divide〜
「衛る技術」の価値を最大化するプロジェクト「Hardening Project」 競技会の参加レポートです。シスコとしてスポンサー10年目の記念すべき年、2025年にSplunkもシスコとともに、ワンチームで衛るべく立ち上がりました。競技のなか、大切なものを衛ろうとする参加者のお力になれるよう努めました。
オブザーバビリティ
4 分程度
ネットワークとサービスのインテリジェンスが現代のインシデント対応戦略に欠かせない理由:パート1
現代のインシデント対応では、スピードだけでなくスマートさが重要になります。MTTRを短縮し、問題の優先順位を適切に決定し、複雑化するIT環境をスムーズに管理する上で、ネットワークとサービスのコンテキストを関連付けることが不可欠である理由についてご説明します。
オブザーバビリティ
6 分程度
ネットワークとサービスのインテリジェンスが現代のインシデント対応戦略に欠かせない理由:パート2
現代のインシデント対応では、スピードだけでなくスマートさが重要になります。このシリーズのパート2では、ネットワークテレメトリがインシデント対応にどのように影響し、根本原因分析を加速させ、チーム全体でビジネスを意識した行動を促進するかについてご説明します。
AI
5 分程度
SplunkでローカルLLMのセキュリティを監視する方法(パートII)
Splunkを使用して、ローカル大規模言語モデル(LLM)のセキュリティを監視および保護する方法について説明します。
戻る
1
...
17
18
19
20
...
98
次へ
セキュリティ
displayMode
paginated
category
Security
showImagesOnMobile
false
セキュリティ
3 分程度
Splunkのセキュリティユースケース
セキュリティ担当者にとって最大の課題は、業務の両立です。既存の脅威の調査と修復を実施しながら、新たに猛威を振るうサイバー攻撃に後れをとらずに対応しなければなりません。Splunkでは、Splunkのセキュリティソリューションの活用方法についてより良く理解するための主要なセキュリティユースケースをご紹介しています。
セキュリティ
4 分程度
Splunk Add-on for Splunk Attack AnalyzerとSplunk App for Splunk Attack Analyzerのご紹介
Splunk Add-on for Splunk Attack AnalyzerとSplunk App for Splunk Attack Analyzerがリリースされました。
セキュリティ
17 分程度
Windowsログから見えてくること:Sysmonとイベントコードを活用した脅威ハンティング
Windowsとエンドポイントは、Splunkと脅威ハンティングのように切っても切れない関係にあります。Splunkで脅威ハンティングを行うときに特に役立つSysmonイベントコードをご紹介します。
セキュリティ
7 分程度
Splunk Security EssentialsでMITRE ATT&CKを活用
Splunk Security Essentials (SSE)では、さまざまなユースケースに対応したり疑問を解決するためにATT&CKフレームワークを活用できます。このブログではその方法をご紹介します。
セキュリティ
3 分程度
DevSecOpsの時代:開発者とSREがSOCチームに合流
組織がビジネスのサイバーレジリエンス強化に取り組む中で、SOCチームの業務範囲は組織のIT運用を超えて広がっています。このブログ記事では、その点について詳しくご説明します。
セキュリティ
6 分程度
脅威ハンティングでのlookupコマンドの使い方(ハンティングに乗り出す前の下調べ)
lookupコマンドは、Splunkで脅威ハンティングを始めるときにまず訪れるべき場所です。そこで次に進むべき方向を教えてもらいましょう。
セキュリティ
4 分程度
次世代のサイバーセキュリティ人材の育成
SplunkのEric Fusileroが、サイバーセキュリティ人材の育成の必要性と、米国の国家サイバー人材・教育戦略に沿ったトレーニングや奨学金制度の導入について語ります。
セキュリティ
8 分程度
脅威ハンティングにstats、eventstats、streamstatsコマンドを活用する方法
statsコマンドは脅威ハンティングで非常に重要な役割を果たします。関連するeventstatsとstreamstatsも同様です。このブログ記事では、これらのコマンドについてご紹介します。
セキュリティ
4 分程度
Attack Range v3.0のご紹介
脅威検出ルールのレジリエンスと品質を向上させるためにSplunk Attack Rangeバージョン3.0に追加された新機能をご紹介します。
戻る
1
...
17
18
19
20
...
23
次へ
オブザーバビリティ
displayMode
paginated
category
observability
showImagesOnMobile
false
オブザーバビリティ
9 分程度
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。
戻る
1
...
15
16
17
/ja_jp/blog/fragments/subscribe-footer