Splunkブログ

特集記事

最新のブログ記事

2026年の予測:SOCでリスクを受け入れてAIの成果を獲得
CISO
4 分程度

2026年の予測:SOCでリスクを受け入れてAIの成果を獲得

先見性のあるセキュリティリーダーが、レジリエンスと適応性の高いSOCを実現するために、計算されたリスクを受け入れる理由をご覧ください。
2026年の予測:統合型のオブザーバビリティが運用とビジネス成果を結び付ける
CISO
6 分程度

2026年の予測:統合型のオブザーバビリティが運用とビジネス成果を結び付ける

先見性のある組織がどのように統合型のオブザーバビリティを活用し、リアルタイムの保護と市場でのリーダーシップを実現しているかをご覧ください。
共同初参戦! CISCO & Splunkのワンチームとして 〜Hardening 2025 Invisible Divide〜
セキュリティ
7 分程度

共同初参戦! CISCO & Splunkのワンチームとして 〜Hardening 2025 Invisible Divide〜

「衛る技術」の価値を最大化するプロジェクト「Hardening Project」 競技会の参加レポートです。シスコとしてスポンサー10年目の記念すべき年、2025年にSplunkもシスコとともに、ワンチームで衛るべく立ち上がりました。競技のなか、大切なものを衛ろうとする参加者のお力になれるよう努めました。
ネットワークとサービスのインテリジェンスが現代のインシデント対応戦略に欠かせない理由:パート1
オブザーバビリティ
4 分程度

ネットワークとサービスのインテリジェンスが現代のインシデント対応戦略に欠かせない理由:パート1

現代のインシデント対応では、スピードだけでなくスマートさが重要になります。MTTRを短縮し、問題の優先順位を適切に決定し、複雑化するIT環境をスムーズに管理する上で、ネットワークとサービスのコンテキストを関連付けることが不可欠である理由についてご説明します。
ネットワークとサービスのインテリジェンスが現代のインシデント対応戦略に欠かせない理由:パート2
オブザーバビリティ
6 分程度

ネットワークとサービスのインテリジェンスが現代のインシデント対応戦略に欠かせない理由:パート2

現代のインシデント対応では、スピードだけでなくスマートさが重要になります。このシリーズのパート2では、ネットワークテレメトリがインシデント対応にどのように影響し、根本原因分析を加速させ、チーム全体でビジネスを意識した行動を促進するかについてご説明します。
SplunkでローカルLLMのセキュリティを監視する方法(パートII)
AI
5 分程度

SplunkでローカルLLMのセキュリティを監視する方法(パートII)

Splunkを使用して、ローカル大規模言語モデル(LLM)のセキュリティを監視および保護する方法について説明します。
足かせとなっているのは、データ量ではなくデータグラビティ(重力)
CISO
6 分程度

足かせとなっているのは、データ量ではなくデータグラビティ(重力)

データを蓄積するだけでなく、適切なデータを活用して、データグラビティを克服しましょう。デジタルレジリエンスを強化し、ハイブリッドクラウドを最適化して、AIを効果的に活用する方法をご紹介します。
2026年のセキュリティ予測:エージェンティックAIがSOCの運用にもたらす変化
経営陣
13 分程度

2026年のセキュリティ予測:エージェンティックAIがSOCの運用にもたらす変化

2026年のセキュリティ予測と、エージェンティックAIがSOCにもたらす変化についてご紹介します。
トラブルシューティングのヒント:Splunkナレッジベース(Knowledge Base)のご紹介
Tips
2 分程度

トラブルシューティングのヒント:Splunkナレッジベース(Knowledge Base)のご紹介

Splunkユーザーの皆様が日々の運用で直面する疑問や課題を、よりスムーズに解消するためのリソース「Splunkナレッジベース(Knowledge Base)」をご紹介します。

セキュリティ

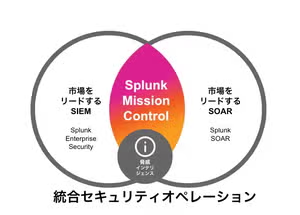
Mission Controlで何が変わる?
セキュリティ
2 分程度

Mission Controlで何が変わる?

Mission Controlによって業界をリードするSIEMとSOARが統合されたオペレーションを体感できます。単にインシデントレビューからアクションを実行できるようになっただけに留まらず、ケースレビューを定型化し、効率よくこなすための統合セキュリティオペレーションへの入り口になっています。
PEAK脅威ハンティングフレームワークのご紹介
セキュリティ
5 分程度

PEAK脅威ハンティングフレームワークのご紹介

脅威ハンティングに新たな視点をもたらし、3種類のハンティングアプローチを組み込んだ、PEAK脅威ハンティングフレームワークをご紹介します。
打倒AsyncRAT:検出と防御
セキュリティ
14 分程度

打倒AsyncRAT:検出と防御

Splunk脅威調査チームが、Microsoft OneNoteを悪用するAsyncRATマルウェア攻撃の検出と防御方法をご紹介します。
躍進を遂げるOpen Cybersecurity Schema Framework (OCSF)
セキュリティ
3 分程度

躍進を遂げるOpen Cybersecurity Schema Framework (OCSF)

SplunkのPaul Agbabianが、Open Cybersecurity Schema Framework (OCSF)が2022年8月の設立以降に達成した重要な成果と進化を振り返ります。
Splunkがハットトリックを達成!
セキュリティ
3 分程度

Splunkがハットトリックを達成!

Splunk Enterprise Securityは、Forrester社、IDC社、第3の調査会社からSIEMとセキュリティアナリティクスのリーダーに選出されました。事実、Splunkは3つの主要なアナリストレポートすべてにおいて「リーダー」に選出された唯一のSIEMプロバイダーです。
クラウドアカウント乗っ取りの検出:脅威調査リリース(2022年10月)
セキュリティ
13 分程度

クラウドアカウント乗っ取りの検出:脅威調査リリース(2022年10月)

Splunkの脅威調査チームが、Azure、アマゾン ウェブ サービス(AWS)、GCPで利用可能なテレメトリとそのデータをSplunkに取り込む際のオプションの詳細について説明します。
統合的なセキュリティ運用でデジタルレジリエンスを強化
セキュリティ
6 分程度

統合的なセキュリティ運用でデジタルレジリエンスを強化

Splunk Mission Controlは、統合と簡素化の進んだ最新のセキュリティ運用エクスペリエンスを実現し、複雑さの解消とリスクの低減を促進します。
SplunkとAmazon Security Lakeの統合で実現するOpen Cybersecurity Schema Frameworkを利用した分析
セキュリティ
3 分程度

SplunkとAmazon Security Lakeの統合で実現するOpen Cybersecurity Schema Frameworkを利用した分析

Splunkは、Amazon Security Lakeの初期からのメンバーとして活動してきました。このため、アマゾン ウェブ サービス(AWS)社とSplunkの両社のお客様はOCSFに準拠したデータを効率的に取り込み、脅威の検出、調査、対応をより効果的に行うことができます。
リスクベースアラート:SIEMの新たな可能性
セキュリティ
8 分程度

リスクベースアラート:SIEMの新たな可能性

リスクベースアラート(RBA)は、SIEMで提供されるセキュリティ運用のためのインテリジェントなアラート手法です。MITRE ATT&CKや、Lockheed Martin社のKill Chain、CIS20などのサイバーセキュリティフレームワークを運用化します。

オブザーバビリティ

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介
オブザーバビリティ
8 分程度

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介

SplunkはSignalFx Microservices APM最新版のリリースを発表しました。異常を見逃さないトレーシング、AIドリブンのインスタントトラブルシューティング、オープンフレームワークのインストルメンテーションをはじめとする革新的な新機能が盛り込まれています。
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
オブザーバビリティ
9 分程度

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する

Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。