Splunkブログ

特集記事

最新のブログ記事

セキュリティにおけるMLTK AIコマンドの活用
AI
13 分程度

セキュリティにおけるMLTK AIコマンドの活用

MLTK 5.6.0のリリースにより、Splunkは新しいaiコマンドを導入しました。本ブログでは、LLM連携による2つの注目すべきセキュリティ用途、すなわちPIIデータの特定、MITRE ATT&CKフレームワークに基づいた検知ルールの提案とセキュリティアラートの分析についてご紹介します。
Splunk Search APIを使ってセキュリティ調査過程を残す
セキュリティ
6 分程度

Splunk Search APIを使ってセキュリティ調査過程を残す

DFIR (Digital Forensics and Incident Response)を生業としている身として、ログ分析にSplunkを使わない日はありません。Search APIを使った調査過程の記録方法についてご説明します。
KubeCon 2025、ロンドン:会場はOpenTelemetryの話題で持ちきり、Splunkは大胆な歩みを見せる
オブザーバビリティ
3 分程度

KubeCon 2025、ロンドン:会場はOpenTelemetryの話題で持ちきり、Splunkは大胆な歩みを見せる

このブログでは、ロンドンで開催されたKubeCon 2025を振り返り、OpenTelemetryが注目されている理由を解説します。
Interop Tokyo 2025 - Splunk参加レポート
プラットフォーム
7 分程度

Interop Tokyo 2025 - Splunk参加レポート

Interop Tokyo 2025の展示ブースならびにShowNetに参加しました。本記事はその様子をレポートします。Asset and Risk IntelligenceとLLM Application MonitoringがBest of Show Awardのファイナリストに残ったことにも注目ください!
SOAR:セキュリティとIT運用を変革
セキュリティ
3 分程度

SOAR:セキュリティとIT運用を変革

インテリジェントなオーケストレーションと自動化によって組織全体でワークフローを合理化し、効率を向上させる方法について解説します。
格差の解消:Splunkが卒業後のキャリアに貢献
経営陣
5 分程度

格差の解消:Splunkが卒業後のキャリアに貢献

学生たちの研修、SOC体験、認定取得の機会を提供することでサイバーセキュリティ分野での就職を後押しするSplunkアカデミックアライアンスの仕組みをご紹介します。
オブザーバビリティコスト:より効率的なデータ管理のためのヒント
オブザーバビリティ
6 分程度

オブザーバビリティコスト:より効率的なデータ管理のためのヒント

OpenTelemetryとSplunkの高度なツールを活用して、ノイズの山から価値あるデータだけを選り分け、オブザーバビリティプラクティスを効率化するためのヒントを紹介します。
書籍「Splunkエンジニアのための教科書」発刊に寄せて
Tips
3 分程度

書籍「Splunkエンジニアのための教科書」発刊に寄せて

本書では、Splunkの基本的な使い方から、セキュリティイベントの検出、運用管理の効率化、さらにAIを活用した高度な技術に至るまで、幅広いトピックを扱います。本書を通じて、Splunkを利用してシステムの健全性を監視し、障害の早期発見と対応、セキュリティ強化の方法を習得することができます。Splunkをどのように活用するか詳細に解説します。
SOAR & DSDL:エージェンティックAIワークフローの設計と実行
AI
8 分程度

SOAR & DSDL:エージェンティックAIワークフローの設計と実行

本ブログでは、Splunk SOARを活用し、Splunk App for Data Science and Deep Learning(DSDL)のLLM-RAG機能に基づいたエージェンティックAIワークフローの設計と実行の可能性について検討してみました。

セキュリティ

Splunk SOARでセキュリティ運用の自動化はじめました
セキュリティ
2 分程度

Splunk SOARでセキュリティ運用の自動化はじめました

今年に入ってSplunk JapanではSplunk SOAR Hands-Onを数回開催し、沢山のセキュリティ運用担当のお客様にご参加いただきました。その中で頂いたご意見として「自分達でplaybookを準備できるようになるまでに色々な具体例を紹介してほしい」がありました。本Blogにてご紹介していきたいと思います。
完全リモート参加型のVirtual CTF (BOTSv2)をやりました!
セキュリティ
2 分程度

完全リモート参加型のVirtual CTF (BOTSv2)をやりました!

今回の完全リモート参加型のVirtual CTF (BOTSv2)の参加者数は103名(35チーム)と沢山の方に参加いただきました。Splunkを使ったセキュリティログ分析をこれから取り組もうとご検討中のお客様を対象にしたトレーニングも兼ねたイベントの様子をお伝えします。
Boss of the SOC v4を使って社内CTFをやってみた
セキュリティ
2 分程度

Boss of the SOC v4を使って社内CTFをやってみた

「Boss of the SOC?」はじめて聞いた方もいると思いますが、セキュリティのBlue Team(防御側)を想定したクイズ形式のCTFイベントです。日本SE全員で社内CTFのドライラン(完全リモート)を実施しました。自己学習または社内CTFにBOTSコンテンツを使いたい方への参考情報をご覧ください。

Splunk×LanScope Catによるテレワークでの労務状況の可視化
セキュリティ
3 分程度

Splunk×LanScope Catによるテレワークでの労務状況の可視化

新型コロナウィルスの影響で、急遽テレワークを実施した企業様も多いのではないでしょうか。MOTEXでも順次テレワークを開始し、現在では98%とほぼすべての社員が自宅で業務を実施しています。今回はテレワークの課題解決に向けて労務状況可視化に特化したレポート作成に取り組みました。
テレワークにおけるセキュリティ課題とその対策方法
セキュリティ
7 分程度

テレワークにおけるセキュリティ課題とその対策方法

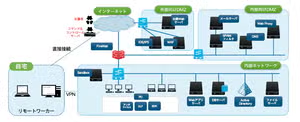
テレワークにあたり、社員の方の在宅勤務状況の管理、テレワークの条件設定、ネットワークの整備などどのような対策を取っていますでしょうか。テレワークにおけるセキュリティ課題とその対策方法についていくつかご紹介したいと思います。
リモートワークを支えるSplunkソリューションのご紹介「Microsoft 365 App for Splunk」
セキュリティ
3 分程度

リモートワークを支えるSplunkソリューションのご紹介「Microsoft 365 App for Splunk」

昨今のリモートワークの急増により、Microsoft社のOffice 365やTeamsなどの監視対策も課題になっています。リモートワーク環境の監視を容易に実現できるSplunkソリューションとして、「Microsoft 365 App for Splunk」をご紹介いたします。
ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け
セキュリティ
2 分程度

ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け

「Splunkに既存の資産管理ソフトとEDRソフトのログを取り込むと何ができるのか?」LanScopeCatのログとsysmon(簡易EDR)のログを使い分けて運用しているお客様の利用方法についてご紹介します。
CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに
セキュリティ
3 分程度

CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに

リモートワークを行うには、社外から社内ネットワークへの全てのVPNアクセスを管理することが最優先です。しかし、それ以外のAppなどの脆弱性監視が疎かになっていませんか。脆弱性をチェックするための方法をご紹介します。
Boss of the SOC Day 2019 まとめ 東京開催!
セキュリティ
3 分程度

Boss of the SOC Day 2019 まとめ 東京開催!

2019年11月7日(木)TUNNEL TOKYO にてSplunk主催のMega Boss of the SOCが開催されました。なんと今回は115名を超え当日は大変な盛り上がりを見せました。

オブザーバビリティ

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
オブザーバビリティ
9 分程度

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する

Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。