Splunkブログ
Query Param Visibility
with
Dynamic heading
true
/ja_jp/blog/platform/the-agentic-era-demands-a-new-data-foundation-how-cisco-is-delivering-it-with-splunk
特集記事
displayMode
carousel
filter
paths
paths
/ja_jp/blog/partners/bringing-the-power-of-ai-to-where-your-data-lives-a-new-milestone-with-cisco-and-nvidia
/ja_jp/blog/security/evolving-to-autonomous-defense-new-agentic-soc-capabilities
/ja_jp/blog/observability/cisco-empowers-organizations-to-govern-ai-at-scale-with-full-stack-observability
セキュリティ
4分程度
自律的な防御への進化:エージェンティックSOCの新しい機能
Splunkは、検出、調査、対応、ガバナンスの各領域にわたる新たな機能を導入し、Agentic SOC Workforceを強化しています。
オブザーバビリティ
8分程度
シスコがフルスタックのオブザーバビリティを通じて組織によるAIの大規模管理を支援
.conf26で、シスコはSplunk Observabilityの新しいイノベーションを発表します。
パートナー
5分程度
データがある場所へAIの力を:シスコとNVIDIAによる新たなマイルストーン
NVIDIAとの戦略的パートナーシップを拡大し、強化されたAI機能をSplunk Enterpriseのお客様に直接提供することを発表します。
Query Param Visibility
without
最新のブログ記事
displayMode
paginated
showImagesOnMobile
false
AI
5 分程度
Cisco Time Series Modelのご紹介:生成AIでマシンデータからインサイトを引き出す
Cisco Time Series Modelは、簡単に導入して、オブザーバビリティとセキュリティ領域の運用、自動化、エージェント的ワークフロー全体で信頼性の高い予測を行うことができる、オープンウェイトの時系列基盤モデルです。
AI
12 分程度
オブザーバビリティメトリクスの分析に生成AIを活用
大規模言語モデル(LLM)を使用してSignalFlowプログラムを生成する際の課題と方法について探ります。
AI
7 分程度
データ分類を活用してAIOps戦略を強化
OpenTelemetry Collectorを活用して、分類属性をどのように追加または強化できるかについて説明します。これらの属性によって、より効率的にAIOpsツールを活用するとともに、既存のデータからさらに大きな価値を引き出しやすくなります。
AI
4 分程度
Splunk AI Assistant for SPLでインサイトをさらに迅速に提供:かつてないほどパーソナルに
Splunk AI Assistant for SPL v1.1の機能を解説します。パーソナライズされたSPLクエリー、強化されたAI機能、カテゴリ別のプロンプト提案を取り上げます。
AI
16 分程度
Splunkを使用したMCPサーバーのセキュリティ監視
Splunkを使ったMCPサーバーのセキュリティ監視の方法をご紹介します。
AI
5 分程度
複雑なデータをすっきりと:AIを活用し、あらゆるレベルで不正、無駄、悪用に関する調査を簡素化する
AIとSplunkで不正調査を簡素化する方法をご紹介します。
CIO
3 分程度
セキュリティとオブザーバビリティの間の壁を取り払う3つの方法
セキュリティチームとオブザーバビリティチームを統合してデジタルレジリエンスを強化するための3つの効果的な方法をご紹介します。コラボレーションの促進によって、コストの削減、インシデント対応の迅速化、稼働率の向上がどのように実現されるかをご覧ください。
CTO
4 分程度
AIとデータ管理がテクノロジーの新たな最強タッグである理由
AIとデータ管理は互いの強みを増幅し、データ戦略を新たな高みに引き上げます。
経営陣
5 分程度
MachineGPT、エージェント型AI、そしてデジタルレジリエンスを支える新たな基盤
MachineGPTは、企業におけるエージェント型AIの普及の基盤となっており、デジタルオペレーションを根本的に変えると考えられています。そして、こうした進化は予想を上回る速さで進んでいます。
戻る
1
...
19
20
21
22
...
98
次へ
セキュリティ
displayMode
paginated
category
Security
showImagesOnMobile
false
セキュリティ
5 分程度
Splunkで脅威ハンティング:アクティブなハンターのためのハンズオンチュートリアル
Splunkを使った脅威ハンティングに興味がある方や、悪者を見つけ出すスキルに磨きをかけたい方のために、このブログ記事では、Splunkでハンティングをする場合に役立つ、エキスパートによる記事をご紹介します。
セキュリティ
16 分程度
脅威の連鎖を断ち切ろう:証明書サービスの悪用を防ぐ
世界中で確認されている、証明書を悪用する最新の攻撃の概要、証明書を入手するために使われるいくつかの手口、関連ログの収集方法、証明書を窃取する攻撃の緩和方法について説明します。
セキュリティ
4 分程度
Deep Learning in Security:BERTモデルを用いたテキストベースのフィッシングメール検知
本記事では、Splunk DSDLアプリに統合された大規模言語モデル(LLM)に基づいたフィッシングメール検知システムを紹介します。モデルの学習と評価、およびSplunk DSDLへの展開アプローチについても説明します。
セキュリティ
6 分程度
生成AIはサイバーセキュリティに何をもたらすのか:リスクとメリット
生成AIがサイバーセキュリティにもたらすリスクとメリットについて考察します。
セキュリティ
3 分程度
SECのサイバーセキュリティに関する新しい規則の概要と企業に求められる対応
米国証券取引委員会(SEC)は7月26日、サイバーセキュリティ「インシデント」の情報開示に関する新しい規則を採択しました。この規則は、すべての上場企業に適用されるため、これらの企業にとっては、規則の内容と企業が負う責任を理解しておくことが極めて重要です。
セキュリティ
1 分程度
SIEM/SOARを評価する、IDC Japan Vendor Spotlightがリリース!
IDC JapanのアナリストによるSIEM/SOARの評価レポート。他社を含めた市場概況の解説と、Splunkソリューションの評価と課題を分析しています。無料でお読みいただけます。境界防御から侵入前提でのセキュリティ対策へとシフトし、SIEMによる高度なデータ分析によるリアルタイムでの脅威の可視化と対応の自動化がサイバーレジリエンシー向上のための重要な要素。
セキュリティ
2 分程度
Mission Controlで何が変わる?
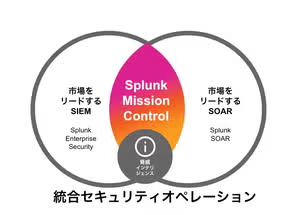
Mission Controlによって業界をリードするSIEMとSOARが統合されたオペレーションを体感できます。単にインシデントレビューからアクションを実行できるようになっただけに留まらず、ケースレビューを定型化し、効率よくこなすための統合セキュリティオペレーションへの入り口になっています。
セキュリティ
5 分程度
PEAK脅威ハンティングフレームワークのご紹介
脅威ハンティングに新たな視点をもたらし、3種類のハンティングアプローチを組み込んだ、PEAK脅威ハンティングフレームワークをご紹介します。
セキュリティ
14 分程度
打倒AsyncRAT:検出と防御
Splunk脅威調査チームが、Microsoft OneNoteを悪用するAsyncRATマルウェア攻撃の検出と防御方法をご紹介します。
戻る
1
...
19
20
21
22
23
次へ
オブザーバビリティ
displayMode
paginated
category
observability
showImagesOnMobile
false
オブザーバビリティ
9 分程度
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。
戻る
1
...
15
16
17
/ja_jp/blog/fragments/subscribe-footer