Splunkブログ

特集記事

最新のブログ記事

Splunk Database Monitoringでデータベースパフォーマンスの問題をより迅速に解決
オブザーバビリティ
5 分程度

Splunk Database Monitoringでデータベースパフォーマンスの問題をより迅速に解決

Splunk Database Monitoringをご紹介します。Splunk Database Monitoringは、時間のかかる非効率なクエリーの検出と対処、アプリケーションの問題と特定のクエリーとの相関付けによる根本原因分析の迅速化、AIからの提案を活用した修復作業の効率化に役立ちます。
2026年の予測:適応型AIの継続的な学習により、自律型のIT運用が加速
CIO
5 分程度

2026年の予測:適応型AIの継続的な学習により、自律型のIT運用が加速

適応型AIによって、IT運用がリアクティブな態勢から予測的で自己修復型のシステムの活用へと変わりつつあります。このブログでは、CIOが組織のレジリエンスを確保するために今すぐ行動すべき理由をご説明します。
SOCで連携しないセキュリティツールがもたらす真のコスト
CISO
4 分程度

SOCで連携しないセキュリティツールがもたらす真のコスト

データを蓄積するだけでなく、適切なデータを活用して、データグラビティを克服しましょう。デジタルレジリエンスを強化し、ハイブリッドクラウドを最適化して、AIを効果的に活用する方法をご紹介します。
英国は大量のデータを恐れる必要はない
経営陣
4 分程度

英国は大量のデータを恐れる必要はない

英国企業は、データの爆発的な増加に直面しています。それは、成長を後押しする一方で、セキュリティ、コンプライアンス、運用上のリスクを高めています。効果的なデータ管理戦略を取り入れれば、主導権を取り戻し、レジリエンスを強化して、データを真の競争力に変えることができます。
エージェンティックAI時代のセキュリティ運用を強化
セキュリティ
4 分程度

エージェンティックAI時代のセキュリティ運用を強化

エージェンティックAI時代のセキュリティ運用を強化しましょう。Splunkとシスコを活用した、統合的な可視化、対応の自動化、AIワークロードの保護の実現方法をご紹介します。
脅威に関する緊急情報:SharePointの脆弱性に対してCISOとインシデント対応担当者が取るべき戦術的対応
業種・業界
2 分程度

脅威に関する緊急情報:SharePointの脆弱性に対してCISOとインシデント対応担当者が取るべき戦術的対応

最近、深刻なリスクをもたらすSharePointの脆弱性が発見されました。セキュリティリーダーとインシデント対応チームは、速やかに連携してこの脆弱性に対処する必要があります。
Splunk Victoria Experience on Google Cloudが登場:スピード、可視性、レジリエンスが向上
パートナー
4 分程度

Splunk Victoria Experience on Google Cloudが登場:スピード、可視性、レジリエンスが向上

Splunk VE (Victoria Experience)がGoogle Cloudで利用可能になりました。これにより、組織や管理者の皆様は、透明性、応答性、柔軟性がさらに向上したSplunk Cloud Platformをご利用いただけます。
Skipped & Deferred Searchを理解する(パート1)
Tips
8 分程度

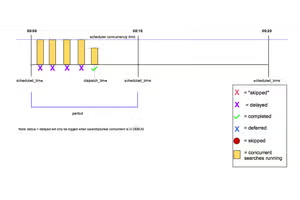
Skipped & Deferred Searchを理解する(パート1)

予定されていたサーチが何らかの理由で実行されない場合、そのサーチはスキップ(skipped)または延期(deferred)されます。この記事では、この2つの状態の違いや、発生する理由を具体例をあげながら解説しています。
SplunkのAI戦略:デジタルレジリエンスのための信頼性の原則
AI
5 分程度

SplunkのAI戦略:デジタルレジリエンスのための信頼性の原則

責任を持ってAIを開発することと、AI戦略のあらゆる側面に信頼性を組み込むことは、まったく異なります。Splunkが目指すのは後者です。このブログ記事では、デジタルレジリエンスのための信頼性について詳しくご説明します。

セキュリティ

次世代のサイバーセキュリティ人材の育成
セキュリティ
4 分程度

次世代のサイバーセキュリティ人材の育成

SplunkのEric Fusileroが、サイバーセキュリティ人材の育成の必要性と、米国の国家サイバー人材・教育戦略に沿ったトレーニングや奨学金制度の導入について語ります。
脅威ハンティングにstats、eventstats、streamstatsコマンドを活用する方法
セキュリティ
8 分程度

脅威ハンティングにstats、eventstats、streamstatsコマンドを活用する方法

statsコマンドは脅威ハンティングで非常に重要な役割を果たします。関連するeventstatsとstreamstatsも同様です。このブログ記事では、これらのコマンドについてご紹介します。
Attack Range v3.0のご紹介
セキュリティ
4 分程度

Attack Range v3.0のご紹介

脅威検出ルールのレジリエンスと品質を向上させるためにSplunk Attack Rangeバージョン3.0に追加された新機能をご紹介します。
SOCを最新化してレジリエンスを向上させるための基盤を構築する
セキュリティ
9 分程度

SOCを最新化してレジリエンスを向上させるための基盤を構築する

Splunkのセキュリティソリューションは、セキュリティ態勢を包括的に可視化して、ビジネスリスクを低減することにより、デジタルレジリエンスジャーニーの推進をサポートします。リスクベースの脅威検出、調査、対応を実現してSOCの最新化を支援し、活発なコミュニティを通じてセキュリティイノベーションを後押します。
SplunkがSIEMやSOARなどのカテゴリで賞を獲得
セキュリティ
2 分程度

SplunkがSIEMやSOARなどのカテゴリで賞を獲得

SplunkがSIEMとSOARを含む4つのカテゴリでPeerSpotのTech Leader賞を受賞しました。レビューを投稿し、Splunkのエクスペリエンスを評価してくださった皆様に心より感謝申し上げます。
Splunk Enterprise Security 7.3では、分析機能とリスクコンテキストが強化され、シームレスなインシデントトリアージを実現
セキュリティ
4 分程度

Splunk Enterprise Security 7.3では、分析機能とリスクコンテキストが強化され、シームレスなインシデントトリアージを実現

先日リリースされたSplunk Enterprise Security 7.3では、分析機能とリスクコンテキストが強化され、インシデントトリアージをシームレスに実行できます。
Open Cybersecurity Schema Framework (OCSF)がついにv1.0スキーマをリリース
セキュリティ
4 分程度

Open Cybersecurity Schema Framework (OCSF)がついにv1.0スキーマをリリース

1周年を迎えたOpen Cybersecurity Schema Framework (OCSF)が新しいオープンデータスキーマをリリースしました。
2022年のIDC SIEM市場シェアレポートでSplunkが3年連続でSIEM部門のNo.1プロバイダーに選出
セキュリティ
3 分程度

2022年のIDC SIEM市場シェアレポートでSplunkが3年連続でSIEM部門のNo.1プロバイダーに選出

Splunkは、2022年のIDC SIEM市場シェアレポートにおいて、3年連続でSIEM部門のNo.1プロバイダーに選出されました。
Splunk SOAR 6.2が提供する新しい自動化機能、スムーズなワークロード移行、ファイアウォール統合オプション
セキュリティ
4 分程度

Splunk SOAR 6.2が提供する新しい自動化機能、スムーズなワークロード移行、ファイアウォール統合オプション

Splunk SOAR 6.2のリリースが発表されました。プレイブックのロジックループ、CyberArkとの統合、2つの新しいファイアウォールアプリケーション、従来のプレイブックを変換する新しいオプションなどが追加されています。

オブザーバビリティ

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介
オブザーバビリティ
8 分程度

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介

SplunkはSignalFx Microservices APM最新版のリリースを発表しました。異常を見逃さないトレーシング、AIドリブンのインスタントトラブルシューティング、オープンフレームワークのインストルメンテーションをはじめとする革新的な新機能が盛り込まれています。
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
オブザーバビリティ
9 分程度

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する

Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。