Splunkブログ

特集記事

最新のブログ記事

SOCの進化:Splunk Enterprise Securityによるリアクティブからエージェンティックへの転換(RSAC 2026)
セキュリティ
5 分程度

SOCの進化:Splunk Enterprise Securityによるリアクティブからエージェンティックへの転換(RSAC 2026)

AIを活用したセキュリティ運用プラットフォームとしてSplunk Enterprise Security (ES)をさらに強化する重要なアップデートをご紹介します。
州政府・地方自治体・教育機関がAIの急速な進化に先手を打つ方法
業種・業界
3 分程度

州政府・地方自治体・教育機関がAIの急速な進化に先手を打つ方法

AIの導入が加速する中で、多くの地方自治体が、既存のツールに市販のAI機能を組み込むのか、独自のLLM開発に投資するのかという重要な決断を迫られている理由を説明します。
強固なデータガバナンスでAIの成果を向上
CISO
6 分程度

強固なデータガバナンスでAIの成果を向上

ガバナンスと文化を連携させて、サイロを解消し、責任を持ってAI活用を推進することで、組織の効率とコラボレーションを強化しましょう。
膨大なセキュリティデータに埋もれたコンテキストを掘り出すための対策
CISO
6 分程度

膨大なセキュリティデータに埋もれたコンテキストを掘り出すための対策

ツールが分散していると盲点が生じ、攻撃者にその隙を突かれます。テレメトリを活用してオブザーバビリティを実現し、可視性、スピード、脅威対応を向上させる方法をご紹介します。
AI時代に持続的なレジリエンスを構築するためのCISOの取り組み
CISO
5 分程度

AI時代に持続的なレジリエンスを構築するためのCISOの取り組み

Splunkの『CISOレポート2026』では、CISOがどのようにしてAI導入の安全性を確保し、人材不足に対処して、サイバーセキュリティをビジネスイネーブラーとして再定義しているかを紹介しています。
外形監視を正しく行う方法:目的を持った外形テストの設計方法
オブザーバビリティ
6 分程度

外形監視を正しく行う方法:目的を持った外形テストの設計方法

実際のユーザージャーニーを反映し、ノイズの削減に役立ち、RUMやAPMに有意義なオブザーバビリティシグナルを提供する、ブラウザ外形テストの設計方法をご紹介します。
外形監視を正しく行う方法:外形テストの最適な実行場所を選定する方法
オブザーバビリティ
8 分程度

外形監視を正しく行う方法:外形テストの最適な実行場所を選定する方法

すべての外形テストを1つの地域から実行していませんか?テストの実行場所が重要である理由と、適切な地域を選択することで顧客の実際のエクスペリエンスを把握する方法をご紹介します。
外形監視を正しく行う方法:ノイズではなくシグナルを伝えるスマートアラート
オブザーバビリティ
9 分程度

外形監視を正しく行う方法:ノイズではなくシグナルを伝えるスマートアラート

スマートアラートを設定すれば、外形テストで信頼できるシグナルを受け取ることができます。外形テストで効果的なシグナルを生成するための、スマートアラートの設定および活用方法についてご説明します。
外形監視を正しく行う方法:信頼性の高い外形テストのためのベストプラクティス
オブザーバビリティ
3 分程度

外形監視を正しく行う方法:信頼性の高い外形テストのためのベストプラクティス

外形監視のベストプラクティスについて学びます。信頼性の高いブラウザテストの設計、誤検知によるアラートの低減、しきい値の調整、ユーザーエクスペリエンスの検証について、その方法を取り上げます。

セキュリティ

すぐに使える!データのフィルタリングに不可欠な3つの技法
セキュリティ
8 分程度

すぐに使える!データのフィルタリングに不可欠な3つの技法

脅威ハンティングには、役に立たない大量のデータがつきものです。そこで、スピーディーに脅威ハンティングをするために不可欠な3つのデータフィルタリング技法をご紹介します。
クラウドセキュリティとは?対策やリスクについて解説
セキュリティ
6 分程度

クラウドセキュリティとは?対策やリスクについて解説

多くの企業がクラウドサービスの導入を加速し、インターネットを介して利用するなか、クラウドサービスの利用にともなうリスクに対するセキュリティ対策「クラウドセキュリティ」が注目されています。セキュリティリスクを分析した上で、安全なクラウド環境構築のためのセキュリティソリューションについて解説します。
XDRとは?XDRの仕組みと必要とされる背景を解説
セキュリティ
6 分程度

XDRとは?XDRの仕組みと必要とされる背景を解説

サイバー攻撃の高度化を追いかけるようにセキュリティ対策も進化するなか、より効果的に対策するためのソリューションとして登場した「XDR」について、基本的な仕組みやメリット、ユースケースから既存セキュリティ製品との違いまで、詳しく解説します。
SIEMとSOCの関係を紐解く - なぜ、今これらが重要なのか
セキュリティ
4 分程度

SIEMとSOCの関係を紐解く - なぜ、今これらが重要なのか

サイバー攻撃の被害がますます増加するなか、企業は社内ネットワークにおける異常・不審な挙動をいち早く検知し、速やかかつ適切に対処することが求められます。このなかで鍵となるのが、「SOC」。そして、「SIEM」といった存在です。それぞれの概要から、関係性、活用時の注意点(課題)などを解説します。
SOCとは?何を監視し、どう対処するのか、基本を解説
セキュリティ
6 分程度

SOCとは?何を監視し、どう対処するのか、基本を解説

サイバー攻撃が高度化・巧妙化し、「どこか1ヵ所で監視して対処する」といった対策が通用しなくなりつつあります。社内環境に長期間潜伏するマルウェアなどもあり、迅速に検知しなければ、被害の拡大も懸念されます。こういったセキュリティインシデントに対応するための組織として注目される「SOC」について、担う役割(機能)や体制などを詳しく解説します。
Snake Keyloggerの仕組み:ローダー、戦術、技法、手順の分析
セキュリティ
15 分程度

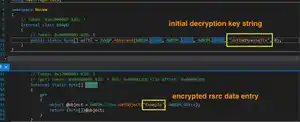
Snake Keyloggerの仕組み:ローダー、戦術、技法、手順の分析

Splunk脅威調査チームが提供するこのブログでは、セキュリティアナリストやブルーチームが脅威の戦術を認識して阻止するための重要な情報を提供します。
SplunkがICT-ISAC 若手活躍SiG向けにWorkshopを実施 〜Splunkの「次世代のサイバーセキュリティ人材の育成」への思い〜
セキュリティ
5 分程度

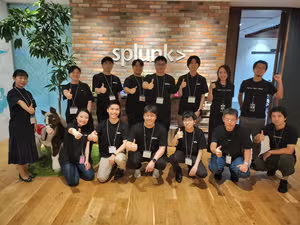
SplunkがICT-ISAC 若手活躍SiG向けにWorkshopを実施 〜Splunkの「次世代のサイバーセキュリティ人材の育成」への思い〜

7月18日に大手町オフィスにてSplunkも2024年4月から新たに参加しているセキュリティ課題に対して連携・協調する組織のICT-ISAC、その中の若手活躍SiGに対して、SplunkのSecurity Workshopを開催いたしました。
SOARを基礎から理解する。SIEMとの違いを交えて解説
セキュリティ
6 分程度

SOARを基礎から理解する。SIEMとの違いを交えて解説

サイバー攻撃が年々増加するなか、セキュリティ担当者がアラートを1つずつ手作業で確認・対応する運用が、限界を迎えつつあります。そのなかで、注目されているのが「SOAR」です。具体的に運用がどう変わるのか、SIEMとはなにが違うのか、などを基本から解説します。
脅威ハンティングで正規表現を使用する(正規表現は意味不明な呪文ではありません!)
セキュリティ
5 分程度

脅威ハンティングで正規表現を使用する(正規表現は意味不明な呪文ではありません!)

脅威ハンティングに非常に役立つツールの1つが正規表現です!SPLには、Splunkサーチで正規表現を使うためのコマンドが2つあります。その使い方をご紹介します。

オブザーバビリティ

Splunk Observability CloudによるSplunk RUMの監視
オブザーバビリティ
6 分程度

Splunk Observability CloudによるSplunk RUMの監視

Splunk RUMチームが、Splunk Observability Cloudを使用して本番環境の重大なインシデントをどのように検出および解決しているかをご紹介します。
SplunkからObservabilityへ、そしてObservabilityからSplunkへ:コンテキストの旅
オブザーバビリティ
5 分程度

SplunkからObservabilityへ、そしてObservabilityからSplunkへ:コンテキストの旅

Splunkイベントを開発者に確実に伝える方法をご紹介します。相手がSplunkを使用していなくてもかまいません。Splunk CloudからSplunk Observabilityにイベントを簡単に送信できます。
SLOのエラーバジェットを追跡するSignalFlowの活用
オブザーバビリティ
7 分程度

SLOのエラーバジェットを追跡するSignalFlowの活用

SignalFlowを活用して、複数のSLOのエラーバジェットをまとめて追跡する方法をご紹介します。SignalFlowでアラートとグラフを作成し、SLO/SLxの可視化を実現することが可能です。
レジリエンスを強化する基盤としてのSplunk
オブザーバビリティ
5 分程度

レジリエンスを強化する基盤としてのSplunk

本記事では、不安定な昨今においていかにシステムの安定性を高めイノベーションを促進するかについて、レジリエンスの説明およびSplunkのアプローチをご説明します。
可用性以外でもAPIを監視すべき理由
オブザーバビリティ
3 分程度

可用性以外でもAPIを監視すべき理由

アプリケーションが社内ツールのみに依存していたのは過去の話です。今や、アプリケーションは外部のAPIやアプリケーションへの依存度を増しており、それがさらに他のAPIやアプリケーションにも依存しています。
Monitor-as-Codeの手引き:Splunk Observability CloudをTerraformで使用する方法
オブザーバビリティ
7 分程度

Monitor-as-Codeの手引き:Splunk Observability CloudをTerraformで使用する方法

Monitoring-as-Codeでインフラ導入を効率化できます。これをSplunk Observability CloudとTerraformで実現する方法をご確認ください。
Splunk Infrastructure Monitoringを使ってAWSの各サービスの状況を一瞬で可視化しよう
オブザーバビリティ
3 分程度

Splunk Infrastructure Monitoringを使ってAWSの各サービスの状況を一瞬で可視化しよう

クラウドサービスは便利ではありますが、その一方で利用が進むと全体で何を使用し、各サービスは正常に稼働しているか把握しづらくなります。Splunk Infrastructure Monitoringを使い、AWSの各サービスのメトリクスを即座に収集、可視化する方法をご説明します。
Splunkを活用し、オブザーバビリティでのメトリクス、トレースなどの分析を実現
オブザーバビリティ
6 分程度

Splunkを活用し、オブザーバビリティでのメトリクス、トレースなどの分析を実現

Splunkはログ分析の先を見据えています。Splunkのオブザーバビリティ製品を活用し、ログ分析の先にあるメトリクス、イベント、トレースの分析をどのように実現しているかをご紹介します。
SREとは:SREメトリクスと監視のゴールデンシグナル
オブザーバビリティ
11 分程度

SREとは:SREメトリクスと監視のゴールデンシグナル

SREとは、信頼性の高いITサービスを構築、管理するための設計やアプローチなどの方法論を指します。このブログでは、重要なSREメトリクスの概要と、ゴールデンシグナルを使用しシステムが「健全」であると判断する方法をご説明します。