Splunkブログ

特集記事

最新のブログ記事

Splunkを活用して生成AIアプリケーションからオブザーバビリティインサイトを獲得
AI
2 分程度

Splunkを活用して生成AIアプリケーションからオブザーバビリティインサイトを獲得

Splunk Observability Cloudを活用して生成AIアプリケーションをインストルメンテーションし、オブザーバビリティの重要なインサイトを得る方法について説明します。
未経験からLLMの達人へ:Splunkで独自のAIアシスタントを計画、設計、運用化する方法
AI
4 分程度

未経験からLLMの達人へ:Splunkで独自のAIアシスタントを計画、設計、運用化する方法

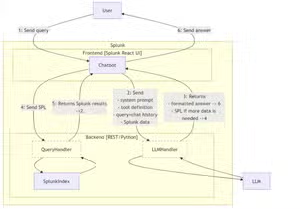
このブログ記事では、Zeppelin社の事例を取り上げながら、SplunkのデータをLLMと連携させて活用する方法をご紹介します。同社は建設機械設備、電力システム、レンタル機器、プラントエンジニアリングの販売およびサービスを行う世界的なリーダー企業です。
GOJAS Meetup-29 レポート
お客様&コミュニティ
4 分程度

GOJAS Meetup-29 レポート

世界有数の登録数を誇る、Splunkの日本ユーザーグループ「GOJAS」。 第29回 Meetupイベントの開催レポートです。
人間のためのAI:初級者向けフィールドガイド
セキュリティ
17 分程度

人間のためのAI:初級者向けフィールドガイド

この初級者向けフィールドガイドを読んで、AIの世界に飛び込みましょう。LLM、生成AI、エージェンティックAIの謎を解き明かし、その進化とサイバーセキュリティ領域での重要な用途を探ります。
SplunkはAIを何に使っているのか
AI
5 分程度

SplunkはAIを何に使っているのか

「SplunkはAIを何に使っているの?」という質問にお答えします。
求められるのは防御だけでなく“回復力” ― 今、実践すべきサイバーレジリエンスとは
セキュリティ
6 分程度

求められるのは防御だけでなく“回復力” ― 今、実践すべきサイバーレジリエンスとは

セキュリティ対策が「攻撃をいかに防御するか」から、攻撃者に侵入されてしまうことを前提とした対策へと大きな変化を迫られるなか、被害が発生したあとの回復・復旧を見据えた「サイバーレジリエンス」が注目されています。サイバーレジリエンスとは具体的に何を示しているのか、基本から実践ステップまで詳しく解説します。
Cisco Time Series Modelのご紹介:生成AIでマシンデータからインサイトを引き出す
AI
5 分程度

Cisco Time Series Modelのご紹介:生成AIでマシンデータからインサイトを引き出す

Cisco Time Series Modelは、簡単に導入して、オブザーバビリティとセキュリティ領域の運用、自動化、エージェント的ワークフロー全体で信頼性の高い予測を行うことができる、オープンウェイトの時系列基盤モデルです。
オブザーバビリティメトリクスの分析に生成AIを活用
AI
12 分程度

オブザーバビリティメトリクスの分析に生成AIを活用

大規模言語モデル(LLM)を使用してSignalFlowプログラムを生成する際の課題と方法について探ります。
データ分類を活用してAIOps戦略を強化
AI
7 分程度

データ分類を活用してAIOps戦略を強化

OpenTelemetry Collectorを活用して、分類属性をどのように追加または強化できるかについて説明します。これらの属性によって、より効率的にAIOpsツールを活用するとともに、既存のデータからさらに大きな価値を引き出しやすくなります。

セキュリティ

Splunk、Forrester Wave™の2022年第4四半期セキュリティアナリティクスプラットフォーム部門においてリーダーに選出
セキュリティ
1 分程度

Splunk、Forrester Wave™の2022年第4四半期セキュリティアナリティクスプラットフォーム部門においてリーダーに選出

SplunkがForrester Wave™の2022年第4四半期セキュリティアナリティクスプラットフォーム部門においてリーダーに選出されました!
Splunkの2022年セキュリティアワード受賞動向
セキュリティ
2 分程度

Splunkの2022年セキュリティアワード受賞動向

SIEMおよびSOARソリューションを導入するうえで、Splunkのセキュリティ製品が必要不可欠であると多くのアナリストが支持している理由をご説明します。
Ransomware Content Browserのご紹介
セキュリティ
2 分程度

Ransomware Content Browserのご紹介

最新のSplunk Security Essentialsに追加された、ランサムウェア対応を支援するRansomware Content Browserをご紹介します。
AppLockerルールを悪用した防御回避:詳細分析
セキュリティ
44 分程度

AppLockerルールを悪用した防御回避:詳細分析

Splunk脅威調査チームが「Azorult loader」(独自のAppLockerルールをインポートするペイロード)を解析して、その戦術と技法を明らかにします。このタイプの脅威を防御するためにお役立てください。
Splunk、Open Cybersecurity Schema Framework (OCSF)プロジェクトへの参加を発表
セキュリティ
1 分程度

Splunk、Open Cybersecurity Schema Framework (OCSF)プロジェクトへの参加を発表

Splunkは、Black Hat 2022で、新たなオープンソースプロジェクトである「Open Cybersecurity Schema Framework (OCSF)」に共同設立者として参加することを発表しました。
スクリプトブロックログを使って悪質なPowerShellを検出する
セキュリティ
10 分程度

スクリプトブロックログを使って悪質なPowerShellを検出する

Splunk脅威調査チームは先日、悪質なPowerShellスクリプトの検出に役立つセキュリティコンテンツを生成するために、PowerShellのスクリプトブロックログに関するWindowsネイティブのイベントログを使用する方法の評価を始めました。
Splunk Japan主催のCTF(10/7 BOTSv6)開催レポート
セキュリティ
2 分程度

Splunk Japan主催のCTF(10/7 BOTSv6)開催レポート

Boss of the SOCは、以下のような知識を習得するのに向いているセキュリティアナリスト向けの脅威検出ワークショップです。Splunk Coreを使ったサーチテクニックの理解。Splunk Enterprise Securityを使った調査手法の理解。
Splunk Attack Range v2.0のご紹介
セキュリティ
8 分程度

Splunk Attack Range v2.0のご紹介

Splunk Attack Rangeプロジェクトは先日、多数の新機能を追加したv2.0を正式にリリースしました。Splunk脅威調査チームがその詳細をお伝えします。
Active DirectoryのKerberos攻撃の検出:脅威調査リリース(2022年3月)
セキュリティ
19 分程度

Active DirectoryのKerberos攻撃の検出:脅威調査リリース(2022年3月)

Kerberosプロトコルを悪用したWindows Active Directory環境への攻撃をSOCアナリストが検出するための、Splunk脅威調査チームによる新しい分析ストーリーについて説明します。

オブザーバビリティ

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介
オブザーバビリティ
8 分程度

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介

SplunkはSignalFx Microservices APM最新版のリリースを発表しました。異常を見逃さないトレーシング、AIドリブンのインスタントトラブルシューティング、オープンフレームワークのインストルメンテーションをはじめとする革新的な新機能が盛り込まれています。
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
オブザーバビリティ
9 分程度

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する

Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。