Splunkブログ

特集記事

最新のブログ記事

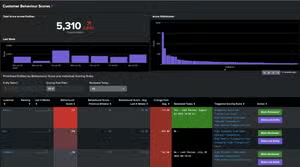
Splunk App for Behavioral Profilingのご紹介
Tips
5 分程度

Splunk App for Behavioral Profilingのご紹介

Splunk App for Behavioral Profilingのワークフローを使用すれば、大規模で複雑な環境でも異常な挙動を検出してスコアリングし、プロファイルと関連付けて、レジリエンスに影響を及ぼすエンティティを見つけ出すことができます。このブログでは、Splunk App for Behavioral Profilingについてご紹介します。
行政・公共機関のためのオブザーバビリティ:可視性を向上させてデジタルレジリエンスを強化
業種・業界
5 分程度

行政・公共機関のためのオブザーバビリティ:可視性を向上させてデジタルレジリエンスを強化

行政・公共機関のリーダーが注目すべき、オブザーバビリティに関する重要なインサイト、課題、動向をご紹介します。
Splunk Japanの2023年の振り返りと2024年の展望、そしてレポート「2024年の予測」を解説
経営陣
5 分程度

Splunk Japanの2023年の振り返りと2024年の展望、そしてレポート「2024年の予測」を解説

Splunk Japanでは、2024年2月より新しい事業年度が始まりました。本ブログでは、2023年の活動の振り返りと2024年の展望をご紹介するとともに、1月に発行した「2024年の予測」から注目していただきたい予測について解説します。
Splunk Security EssentialsでMITRE ATT&CKを活用
セキュリティ
7 分程度

Splunk Security EssentialsでMITRE ATT&CKを活用

Splunk Security Essentials (SSE)では、さまざまなユースケースに対応したり疑問を解決するためにATT&CKフレームワークを活用できます。このブログではその方法をご紹介します。
DevSecOpsの時代:開発者とSREがSOCチームに合流
セキュリティ
3 分程度

DevSecOpsの時代:開発者とSREがSOCチームに合流

組織がビジネスのサイバーレジリエンス強化に取り組む中で、SOCチームの業務範囲は組織のIT運用を超えて広がっています。このブログ記事では、その点について詳しくご説明します。
Splunk Edge Hub:エッジでの物理データのセンシングとモニタリング
パートナー
6 分程度

Splunk Edge Hub:エッジでの物理データのセンシングとモニタリング

Splunk Edge Hubは、メトリクスやログの活用範囲をデータセンターからネットワークの物理エッジ、さらにその先へと広げます。
脅威ハンティングでのlookupコマンドの使い方(ハンティングに乗り出す前の下調べ)
セキュリティ
6 分程度

脅威ハンティングでのlookupコマンドの使い方(ハンティングに乗り出す前の下調べ)

lookupコマンドは、Splunkで脅威ハンティングを始めるときにまず訪れるべき場所です。そこで次に進むべき方向を教えてもらいましょう。
次世代のサイバーセキュリティ人材の育成
セキュリティ
4 分程度

次世代のサイバーセキュリティ人材の育成

SplunkのEric Fusileroが、サイバーセキュリティ人材の育成の必要性と、米国の国家サイバー人材・教育戦略に沿ったトレーニングや奨学金制度の導入について語ります。
Splunker Stories 社員の声 - Professional Service Consultantとは?
Splunk Life
5 分程度

Splunker Stories 社員の声 - Professional Service Consultantとは?

弊社ではお客様とのSplunkサービスの契約後に、Professional Service ConsultantがSplunk製品の導入構築支援、構築後の運用技術支援等に取り組み、お客様が製品をご利用していただくための最適なシステム環境の導入を行っています。実際に業務を行う上で、具体的にどのような働き方をしているのでしょうか。今回2名のPS Consultantとして活躍されている野田 啓介さんと宮地 正和さんに経験談をお話を伺いました。

セキュリティ

Splunk SOARでセキュリティ運用の自動化はじめました
セキュリティ
2 分程度

Splunk SOARでセキュリティ運用の自動化はじめました

今年に入ってSplunk JapanではSplunk SOAR Hands-Onを数回開催し、沢山のセキュリティ運用担当のお客様にご参加いただきました。その中で頂いたご意見として「自分達でplaybookを準備できるようになるまでに色々な具体例を紹介してほしい」がありました。本Blogにてご紹介していきたいと思います。
完全リモート参加型のVirtual CTF (BOTSv2)をやりました!
セキュリティ
2 分程度

完全リモート参加型のVirtual CTF (BOTSv2)をやりました!

今回の完全リモート参加型のVirtual CTF (BOTSv2)の参加者数は103名(35チーム)と沢山の方に参加いただきました。Splunkを使ったセキュリティログ分析をこれから取り組もうとご検討中のお客様を対象にしたトレーニングも兼ねたイベントの様子をお伝えします。
Boss of the SOC v4を使って社内CTFをやってみた
セキュリティ
2 分程度

Boss of the SOC v4を使って社内CTFをやってみた

「Boss of the SOC?」はじめて聞いた方もいると思いますが、セキュリティのBlue Team(防御側)を想定したクイズ形式のCTFイベントです。日本SE全員で社内CTFのドライラン(完全リモート)を実施しました。自己学習または社内CTFにBOTSコンテンツを使いたい方への参考情報をご覧ください。

Splunk×LanScope Catによるテレワークでの労務状況の可視化
セキュリティ
3 分程度

Splunk×LanScope Catによるテレワークでの労務状況の可視化

新型コロナウィルスの影響で、急遽テレワークを実施した企業様も多いのではないでしょうか。MOTEXでも順次テレワークを開始し、現在では98%とほぼすべての社員が自宅で業務を実施しています。今回はテレワークの課題解決に向けて労務状況可視化に特化したレポート作成に取り組みました。
テレワークにおけるセキュリティ課題とその対策方法
セキュリティ
7 分程度

テレワークにおけるセキュリティ課題とその対策方法

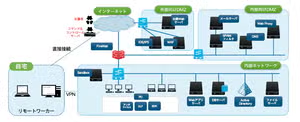
テレワークにあたり、社員の方の在宅勤務状況の管理、テレワークの条件設定、ネットワークの整備などどのような対策を取っていますでしょうか。テレワークにおけるセキュリティ課題とその対策方法についていくつかご紹介したいと思います。
リモートワークを支えるSplunkソリューションのご紹介「Microsoft 365 App for Splunk」
セキュリティ
3 分程度

リモートワークを支えるSplunkソリューションのご紹介「Microsoft 365 App for Splunk」

昨今のリモートワークの急増により、Microsoft社のOffice 365やTeamsなどの監視対策も課題になっています。リモートワーク環境の監視を容易に実現できるSplunkソリューションとして、「Microsoft 365 App for Splunk」をご紹介いたします。
ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け
セキュリティ
2 分程度

ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け

「Splunkに既存の資産管理ソフトとEDRソフトのログを取り込むと何ができるのか?」LanScopeCatのログとsysmon(簡易EDR)のログを使い分けて運用しているお客様の利用方法についてご紹介します。
CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに
セキュリティ
3 分程度

CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに

リモートワークを行うには、社外から社内ネットワークへの全てのVPNアクセスを管理することが最優先です。しかし、それ以外のAppなどの脆弱性監視が疎かになっていませんか。脆弱性をチェックするための方法をご紹介します。
Boss of the SOC Day 2019 まとめ 東京開催!
セキュリティ
3 分程度

Boss of the SOC Day 2019 まとめ 東京開催!

2019年11月7日(木)TUNNEL TOKYO にてSplunk主催のMega Boss of the SOCが開催されました。なんと今回は115名を超え当日は大変な盛り上がりを見せました。

オブザーバビリティ

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
オブザーバビリティ
9 分程度

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する

Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。