Splunkブログ

特集記事

最新のブログ記事

STARテクニックを使った面接成功のコツ
Splunk Life
6 分程度

STARテクニックを使った面接成功のコツ

面接を受ける際に役立つSTAR面接テクニックの基本とその使い方について説明します。質問および回答の例も紹介します。 Splunkでの面接の準備にこの記事をぜひお役立てください。
Splunker Stories 社員の声 - Observability Advisorとは?
Splunk Life
3 分程度

Splunker Stories 社員の声 - Observability Advisorとは?

SplunkのObservability Advisor (オブザーバビリティアドバイザー)は、Observability製品の専門アドバイザーとして価値促進やソリューション提供支援を日々実行しています。今回は、末永さんにObservability Advisorとしての仕事の流れややりがい、またグローバルな環境での働き方について語っていただきました。
Snake Keyloggerの仕組み:ローダー、戦術、技法、手順の分析
セキュリティ
15 分程度

Snake Keyloggerの仕組み:ローダー、戦術、技法、手順の分析

Splunk脅威調査チームが提供するこのブログでは、セキュリティアナリストやブルーチームが脅威の戦術を認識して阻止するための重要な情報を提供します。
SplunkがICT-ISAC 若手活躍SiG向けにWorkshopを実施 〜Splunkの「次世代のサイバーセキュリティ人材の育成」への思い〜
セキュリティ
5 分程度

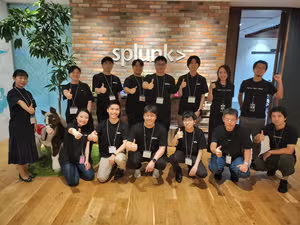
SplunkがICT-ISAC 若手活躍SiG向けにWorkshopを実施 〜Splunkの「次世代のサイバーセキュリティ人材の育成」への思い〜

7月18日に大手町オフィスにてSplunkも2024年4月から新たに参加しているセキュリティ課題に対して連携・協調する組織のICT-ISAC、その中の若手活躍SiGに対して、SplunkのSecurity Workshopを開催いたしました。
SOARを基礎から理解する。SIEMとの違いを交えて解説
セキュリティ
6 分程度

SOARを基礎から理解する。SIEMとの違いを交えて解説

サイバー攻撃が年々増加するなか、セキュリティ担当者がアラートを1つずつ手作業で確認・対応する運用が、限界を迎えつつあります。そのなかで、注目されているのが「SOAR」です。具体的に運用がどう変わるのか、SIEMとはなにが違うのか、などを基本から解説します。
Splunkのマーケティングチームで成長の機会を掴む
Splunk Life
2 分程度

Splunkのマーケティングチームで成長の機会を掴む

SplunkのJoey Limが、Winnie Leeのキャリアジャーニーをたどりながら、Splunkが社員の多面的な成長を促すためにどのような機会、継続的なサポート、基盤を提供しているかをご紹介します。
脅威ハンティングで正規表現を使用する(正規表現は意味不明な呪文ではありません!)
セキュリティ
5 分程度

脅威ハンティングで正規表現を使用する(正規表現は意味不明な呪文ではありません!)

脅威ハンティングに非常に役立つツールの1つが正規表現です!SPLには、Splunkサーチで正規表現を使うためのコマンドが2つあります。その使い方をご紹介します。
オブザーバビリティのコストコントロール - 予期せぬ課金・請求に困らないように
オブザーバビリティ
6 分程度

オブザーバビリティのコストコントロール - 予期せぬ課金・請求に困らないように

クラウドネイティブなシステム環境においてオブザーバビリティは欠かせませんが、一方で、そのコストに関する議論も多くの方々にとっての関心事です。特にクラウドネイティブな環境では予期せぬ課金が発生してしまう懸念を多くの方々が持っています。Splunk Observability Cloudを使う場合に、こういった事態をどのように防ぐことができるかをご紹介します。
regreSSHion:OpenSSHに発見された重大な脆弱性(CVE-2024-6387)
セキュリティ
13 分程度

regreSSHion:OpenSSHに発見された重大な脆弱性(CVE-2024-6387)

CVE-2024-6387、別名「regreSSHion」には、Linux環境で認証なしでリモートから任意のコードを実行されるリスクがあります。このブログ記事では、その対処方法について説明します。

セキュリティ

ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け
セキュリティ
2 分程度

ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け

「Splunkに既存の資産管理ソフトとEDRソフトのログを取り込むと何ができるのか?」LanScopeCatのログとsysmon(簡易EDR)のログを使い分けて運用しているお客様の利用方法についてご紹介します。
CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに
セキュリティ
3 分程度

CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに

リモートワークを行うには、社外から社内ネットワークへの全てのVPNアクセスを管理することが最優先です。しかし、それ以外のAppなどの脆弱性監視が疎かになっていませんか。脆弱性をチェックするための方法をご紹介します。
Boss of the SOC Day 2019 まとめ 東京開催!
セキュリティ
3 分程度

Boss of the SOC Day 2019 まとめ 東京開催!

2019年11月7日(木)TUNNEL TOKYO にてSplunk主催のMega Boss of the SOCが開催されました。なんと今回は115名を超え当日は大変な盛り上がりを見せました。

オブザーバビリティ

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介
オブザーバビリティ
8 分程度

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介

SplunkはSignalFx Microservices APM最新版のリリースを発表しました。異常を見逃さないトレーシング、AIドリブンのインスタントトラブルシューティング、オープンフレームワークのインストルメンテーションをはじめとする革新的な新機能が盛り込まれています。
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
オブザーバビリティ
9 分程度

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する

Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。