Splunkブログ

特集記事

最新のブログ記事

クラウドのモダナイゼーションによる政府目標への対応
業種・業界
4 分程度

クラウドのモダナイゼーションによる政府目標への対応

Splunkは、米国政府機関による、クラウドベースソリューションを活用した任務と運用目標の達成を支援します。
NIST CSF2.0にみるテクニカル項目の対応手段
セキュリティ
5 分程度

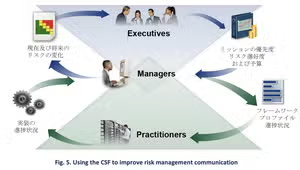
NIST CSF2.0にみるテクニカル項目の対応手段

NIST CSF v2.0とは。サイバーセキュリティフレームワーク(CSF、Cyber Security Framework)を作成し、現在v2.0に移行され政府機関、重要インフラ、民間企業を問わずサイバーセキュリティのリスク管理のガイドを提供しているベストプラクティスとなっています。
LLMのセキュリティ:LLMアプリケーションのOWASPトップ10とSplunk製品
セキュリティ
14 分程度

LLMのセキュリティ:LLMアプリケーションのOWASPトップ10とSplunk製品

LLMに対する脅威が現実のものとなっています。そこで、LLMに対する主な脅威と、Splunkを使ってLLMベースのアプリケーションとユーザーを効果的に保護する方法をご紹介します。
ベンフォードの法則をSplunkで利用する方法
業種・業界
3 分程度

ベンフォードの法則をSplunkで利用する方法

Splunkとベンフォードの法則を使って、数値データの最上位の桁の分布を分析し、不正行為を検出する方法をご紹介します。
Splunk、ガートナー社による2024年セキュリティ情報およびイベント管理のクリティカル・ケイパビリティにおいて全ユースケースで1位のスコアを獲得
セキュリティ
2 分程度

Splunk、ガートナー社による2024年セキュリティ情報およびイベント管理のクリティカル・ケイパビリティにおいて全ユースケースで1位のスコアを獲得

SplunkのSIEMソリューションは、ガートナー社による『2024年セキュリティ情報およびイベント管理のクリティカル・ケイパビリティ』レポートにおいて、3つすべてのユースケースで1位のスコアを獲得しました。
OpenTelemetryによるアプリへの計装を全自動化する
オブザーバビリティ
4 分程度

OpenTelemetryによるアプリへの計装を全自動化する

Splunk Distribution of OpenTelemetry Collectorには様々な機能が追加されており、その内の一つにはアプリへの計装を自動化するAutomatic discovery and configurationがあります。本記事では全体像と主要な機能の用途、データ取込方法について解説します。
<第2回>Splunkでセキュリティダッシュボードを作成しよう!データの取り込み(その1)
セキュリティ
3 分程度

<第2回>Splunkでセキュリティダッシュボードを作成しよう!データの取り込み(その1)

全10回のブログを通して、Splunkを使ったセキュリティダッシュボード作成手順を説明します。シリーズの第2回目として、ダッシュボードのソースであるログの取り込みなど、データの取り込み手法の検討について紹介します。
<第3回>Splunkでセキュリティダッシュボードを作成しよう!データの取り込み(その2)
セキュリティ
4 分程度

<第3回>Splunkでセキュリティダッシュボードを作成しよう!データの取り込み(その2)

全10回のブログを通して、Splunkを使ったセキュリティダッシュボード作成手順を説明します。シリーズの第3回目として、ダッシュボードのソースであるログの取り込みなど、データの取り込み手順について紹介します。
Splunk主催のCTFイベント “Boss of The SOC v8” 開催レポート
セキュリティ
3 分程度

Splunk主催のCTFイベント “Boss of The SOC v8” 開催レポート

Boss of the SOC (通称BOTS) とは、その名の通りSOCのボスは誰か?を競うSplunk主催のCTFイベントです。BOTSでは、Blue Team(防御側)を想定したシナリオに沿って、Splunkを使ってセキュリティインシデントの調査を行います。今年行われたBOTSv8の内容、当日の様子などをご紹介します。

セキュリティ

ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け
セキュリティ
2 分程度

ファイルレスマルウェア侵害調査におけるSysmonと資産管理ソフトのログの使い分け

「Splunkに既存の資産管理ソフトとEDRソフトのログを取り込むと何ができるのか?」LanScopeCatのログとsysmon(簡易EDR)のログを使い分けて運用しているお客様の利用方法についてご紹介します。
CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに
セキュリティ
3 分程度

CVEを制する者は脆弱性対策を制する:リモートワークをセキュアに

リモートワークを行うには、社外から社内ネットワークへの全てのVPNアクセスを管理することが最優先です。しかし、それ以外のAppなどの脆弱性監視が疎かになっていませんか。脆弱性をチェックするための方法をご紹介します。
Boss of the SOC Day 2019 まとめ 東京開催!
セキュリティ
3 分程度

Boss of the SOC Day 2019 まとめ 東京開催!

2019年11月7日(木)TUNNEL TOKYO にてSplunk主催のMega Boss of the SOCが開催されました。なんと今回は115名を超え当日は大変な盛り上がりを見せました。

オブザーバビリティ

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介
オブザーバビリティ
8 分程度

アプリケーションパフォーマンスを再定義:SignalFx Microservices APMのご紹介

SplunkはSignalFx Microservices APM最新版のリリースを発表しました。異常を見逃さないトレーシング、AIドリブンのインスタントトラブルシューティング、オープンフレームワークのインストルメンテーションをはじめとする革新的な新機能が盛り込まれています。
Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する
オブザーバビリティ
9 分程度

Splunk Infrastructure MonitoringでAmazon EKS Distro (EKS-D)を監視する

Splunk Infrastructure Monitoringは、クラウドネイティブのAmazon EKSから、Amazon Outpostsとのハイブリッド、オンプレミスの自己管理型EKS-D環境まで、あらゆるKubernetes環境に対応した、エンタープライズクラスのモニタリングのためのターンキー(すぐに使える)ソリューションです。