NIS2対応への道:Splunk、Claroty、AWSで製造業のIT/OTセキュリティを強化
Security Ewald Munz , Sahil Gupta著者:
- Ewald Munz、Splunk/シスコ、EMEA地域担当製造業/自動車業界/サステナビリティ責任者
- Sahil Gupta、Splunk/シスコ、パートナーセールスエンジニア
- Gilad Avrashi、Claroty、企業戦略担当ディレクター
- Sanjay Mahato、AWS、グローバルパートナー開発スペシャリスト(製造業)
2026年の製造企業は急速に進化する環境に直面しており、そこではサイバーセキュリティ、規制、デジタルトランスフォーメーションが交錯しています。NIS2の導入、サイバー脅威の増大、ITシステムとOTシステムの融合の拡大により、工場のオペレーションと資産の保護のありかたには根本的な変化が生じています。相互接続がいちだんと進む時代にあって、製造企業がコンプライアンス、レジリエンス、競争力を維持するには、こうした主要課題を理解することが不可欠です。
2026年に製造業界が直面する3つの主要課題:NIS2の導入、サイバーリスク、IT/OTの融合の拡大
課題1:NIS2の導入
NIS2指令は、サイバーセキュリティについてEU全域に適用される法律で、EU全体の全般的なサイバーセキュリティレベルを向上させるための法的手段を定めています。
NIS2指令は、重要度の高い業界だけでなく、多くの製造企業にも適用されます。要点は以下のとおりです。
- 厳格なインシデント報告義務(24時間)
- 経営幹部の責任(IT部門やCISOでのトカゲのシッポ切りを許さない)と資格・役職の剥奪
- 巨額の罰金(最大1,000万ユーロ)
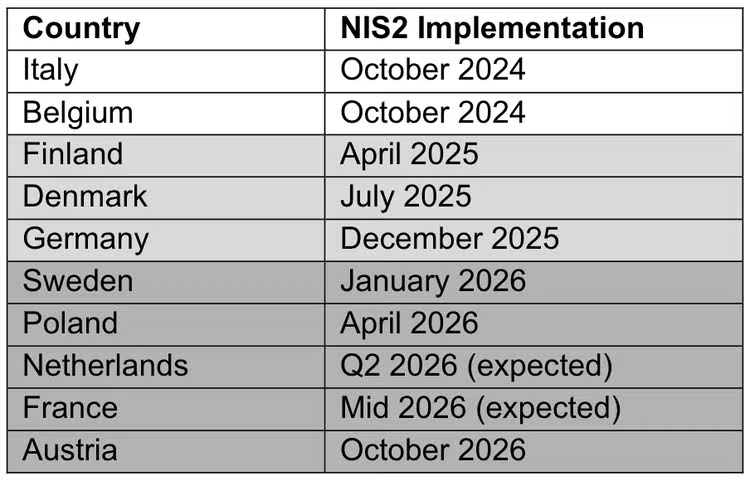
しかし、多くの製造企業ではこの規制への対策が遅れ、対応に苦慮しています。国によって導入状況に差があることもその要因の1つです。現時点で、EU加盟国27カ国のうち、NIS2指令を国内法化した国は21カ国です。
国別のNIS2導入状況

課題2:サイバーリスク
製造業は、5年連続でサイバー攻撃を最も多く受ける業界になっています。IBM X-Forceが2026年に公開したレポートによると、2025年にはサイバー攻撃全体の28%が製造業を標的としており、全業界の中で最も高い割合となりました。
攻撃者が製造システムに侵入する際に最もよく用いる手法は、外部に公開されているアプリケーションの悪用で、確認された全事例の32%を占めます。次いで、有効なアカウントの悪用が16%、外部リモートサービスの悪用が11%となっており、攻撃者が「設定ミスやセキュリティ対策が不十分なアクセスポイントを悪用する」手口を多用している実態が読み取れます。
脅威環境と同様に、CISOの役割も拡大を続けています。Splunkの『CISOレポート2026:AI時代にリスクをレジリエンスに変える』によると、CISOにとっての主な阻害要因として、攻撃者の能力の高度化と、テクノロジーやAIの進化の速さが挙げられています。また、78%が、セキュリティインシデントに対する自身の責任について懸念を持っています。
世界経済フォーラムが発表した『Global Cybersecurity Outlook 2026』でも、サイバーリスクの増大が浮き彫りになっています。このレポートでは、AI導入の加速、地政学的な分断、サイバー格差の拡大によって世界のリスク環境がどのように根本的に変化しているのかを考察しています。攻撃がスピードと複雑さを増し、偏在が強まる中で、組織や政府の間では、主権をめぐる根強い課題や能力格差の拡大と向き合いながら状況に適応しなければならないという重圧が高まっています。
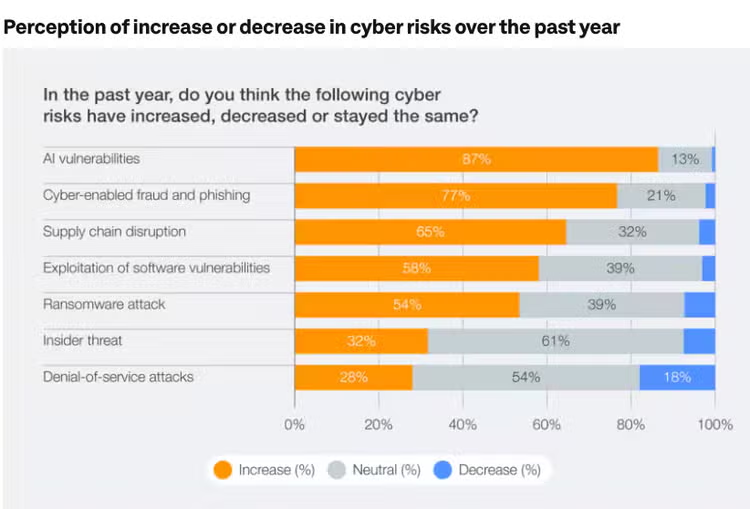
出典:WEF、『Global Cybersecurity Outlook 2026』
課題3:IT/OTの融合の拡大
製造企業は現在、前例のない変革の真っ最中にあります。今日のスマートファクトリー、コネクテッド電力網、水処理施設、物流ネットワークは、OT (運用技術)、IIoT (産業用IoT)、企業ITインフラが深く相互接続したファブリックに依存しています。この融合は、効率化、自動化、データドリブンの意思決定に飛躍的な進歩をもたらしました。
しかし、そこには別な面もあります。
ネットワークに接続されたすべてのPLC、SCADAシステム、DCSコントローラー、スマートセンサーは、サイバー脅威の潜在的な侵入経路になる可能性があります。攻撃対象領域が急激に拡大していますが、従来のIT中心のセキュリティツールでは、OT環境に固有のプロトコル、動作、安全要件がそもそも想定されていません。その結果、ITとOTが交わるまさにそのポイントに危険な死角が生じ、今や攻撃者はそこを重点的に狙っているのです。
リスク軽減のジャーニーの必要性
多くの製造企業はこれらの課題を認識していても、NIS2に準拠するためにリスク軽減策を取り入れることがオペレーションの妨げになるのではないかと懸念しています。コンプライアンス対応のために業務を中断するわけにはいきません。オペレーションを継続しながら変革を進める必要があります。リスク軽減に特化した5段階のジャーニーにより、モダナイゼーションを通じてNIS2への準拠を促進できます。
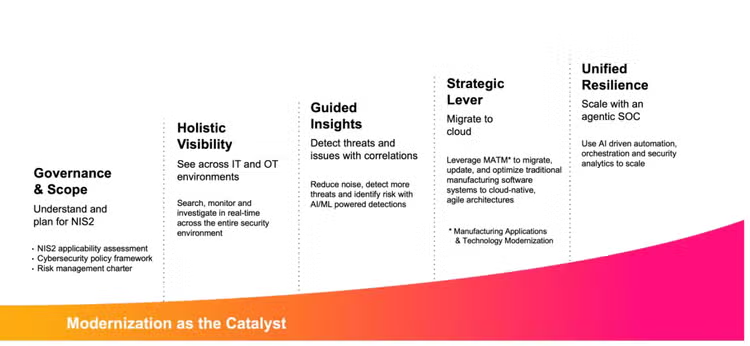
なぜ3社によるアプローチなのか、なぜ今それが必要なのか
この課題は、単一のベンダーだけで解決できるものではありません。効果的なIT/OTサイバーセキュリティを実現してNIS2に準拠するには、産業資産の詳細な可視化、高度なセキュリティ分析、オーケストレーションと自動化、拡張性とレジリエンスに優れたクラウドインフラを組み合わせる必要があります。そこで、 Splunk、Claroty、アマゾン ウェブ サービス(AWS)の3社による連携が、適切なタイミングで大きな効果を発揮します。
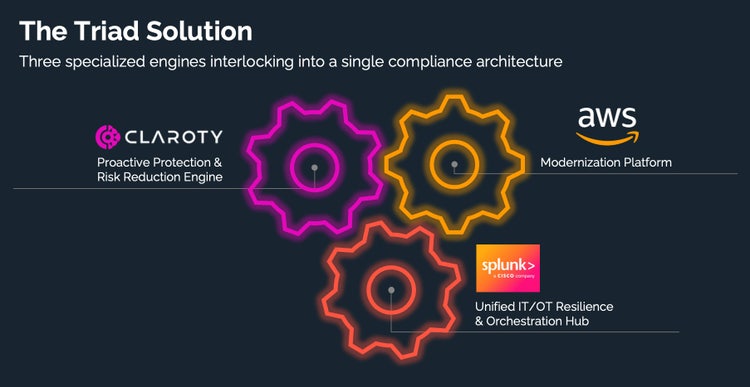
各社は独自の専門領域で最高の能力を提供します。それらを組み合わせることで、リスク軽減に向けた前述のジャーニーを支える統合エコシステムが形成されます。
Claroty:産業環境の可視化と情報収集
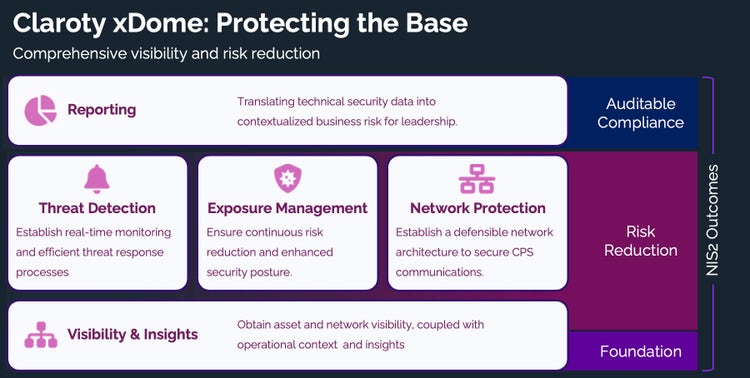
Claroty xDomeは、SaaSベースのモジュール型の産業サイバーセキュリティプラットフォームとして、製造企業が現場からクラウドにデータを移行する際に必要となるOTセキュリティ基盤を提供します。
下図に示すMATM (Manufacturing Applications & Technology Modernization)などのモダナイゼーションフレームワークにおいて、この層は不可欠です。クラウド接続や高度な分析を導入する前に、安全な可視化、セグメント化、監視の体制を確立する必要があるからです。xDomeは、産業ネットワーク全体にわたり、継続的な資産の可視化、脅威の検出、リスクの軽減に重点を置いて、NIS2指令などの厳しい規制要件への対応を支援するとともに、安全なデジタルトランスフォーメーションを促進します。
出典:Claroty
可視化とインサイト(Visibility & Insights)は、資産やネットワークの包括的な検出とオペレーションコンテキストの補強を担う基盤です。この基盤上で、脅威検出(Threat Detection)、エクスポージャー管理(Exposure Management)、ネットワーク保護(Network Protection)の3つのコア機能が連携して、オペレーションリスクを体系的に軽減します。最上部に位置するレポート(Reporting)機能は、複雑で技術的なセキュリティデータを、経営幹部向けのビジネスレベルの明確なリスクインサイトに変換します。これにより、監査可能なコンプライアンスと十分な情報に基づく意思決定を実現できます。これらすべての機能が連携することで、規制コンプライアンス、特にNIS2要件への対応を強化できます。
Claroty xDomeは、産業環境のセキュリティバックボーンとして機能します。コンプライアンスと可監査性を完全に備えた方法で、重要なオペレーションを保護し、リスク暴露を軽減し、エッジからクラウドへのデータ移行のセキュリティと信頼性を確保します。
AWS:MATMを推進するクラウドベースのモダナイゼーションエンジン
MATM (Manufacturing Applications & Technology Modernization)フレームワークは、製造環境をモダナイズするための階層型アプローチです。安全なOT基盤の構築から始まり、アプリケーションのモダナイズ、データの統合、そして最後にAIドリブンのビジネス成果へと進みます。
特に、モダナイゼーションを段階的に行い、基盤となるセキュリティの確立から始めて上位の取り組みに順次移行することが重視されます。これは、従来型のサイロ化したシステムでは、拡張性の高い分析、AIワークロード、NIS2などの規制要件に対応できないためです。MATMによって製造企業が最終的に目指すのは、OTとITが分断された環境から脱却して、クラウドに対応したデータドリブンの統合的なオペレーションを構築することです。
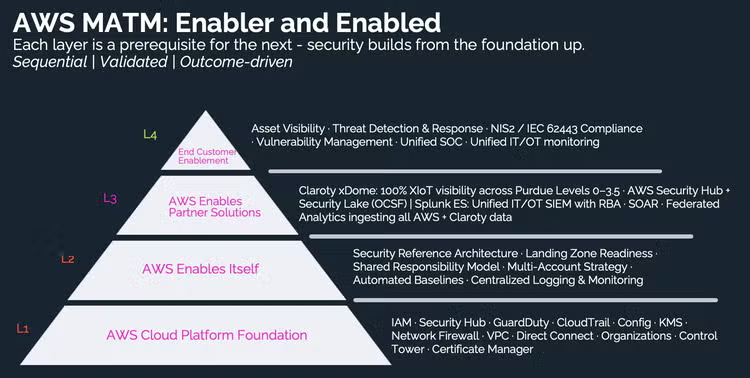
AWSは、従来型の産業システムからスマートなクラウドネイティブ環境へ移行するための包括的なMATMソリューションを提供します。リホスト、リプラットフォーム、リファクタリングなどの移行戦略を通じてアプリケーションのモダナイズを支援し、拡張性の高いストレージ、分析、AIサービスを支える産業データファブリックを実現し、予知保全、品質分析、自律型オペレーションの推進に必要なコンピューティング能力と自動化機能を提供します。このアーキテクチャの中でAWSは、前提となるOTセキュリティ基盤を構築した後の、エッジからクラウドへの製造データの安全な移行を可能にする、拡張性に優れたクラウドバックボーンとしての役割を果たします。
具体的に、AWS、Claroty、Splunkはどのように連携して、このMATMスタック全体を実現するのでしょうか?
- Clarotyは、第1層のOTセキュリティ基盤として、OTに特化した可視化、脅威検出、エクスポージャー管理、レポート機能を提供します。
- AWSは、第2層、第3層、第4層を支えるクラウド基盤として、コンピューティング能力、ストレージ、分析機能、AIサービスを提供します。
- Splunkは、ITとOTのセキュリティデータを第3層で統合して産業データファブリックを実現し、統合的なSIEMおよびセキュリティ運用プラットフォームとしてIT環境とOT環境の両方にわたりイベントを相関付けします。
3社の連携によりMATMスタック全体を実現して、安全な基盤からビジネス成果に至るまでカバーします。
Splunkが支えるエージェンティックSOCによる統合レジリエンス
Splunkは、ガートナー社SIEM (セキュリティ情報/イベント管理)部門のマジック・クアドラントで11年(2015~2025年)連続でリーダーの1社と評価されています。これは、脅威の検出、調査、インシデント対応の分野での長年にわたるSplunkのリーダーシップを証明しています。
統合レジリエンスのためのエージェンティックSOCを支えるSplunkは、セキュリティデータ、分析、ツール、AIを統合して、定型業務の自動化、ワークフローのオーケストレーション、複雑なインサイトの導出、プロアクティブなリスク軽減を実現します。
Splunkはオープンなデータファブリック、強力な分析、統合されたツール群、人間参加型(HITL:Human-in-the-Loop) AIなどを統合プラットフォームにまとめ、セキュリティ運用の概念を一新しました。Splunkによって、以下のことができるようになります。
- セキュリティチームを、事後対応にあたる「火消し」役から、プロアクティブな戦略的役割を担う部門に変える。
- AIベースでリスクを分析する基盤レイヤーを構築し、顧客プロファイル、脅威インテリジェンス、資産データを組み合わせて、自律的な予防、自己修復、継続的な学習をサポートする。
- 防御側が将来の攻撃を予測し、きわめて高速に一連の対応を連携して実行できるようにする。
- SecOpsを戦力増強の原動力に変え、ビジネスのイノベーションを促進すると同時に、攻撃に対して常に先手を取る。

Splunkは統合レジリエンスの一環として、製造企業が次世代の強力なセキュリティコンセプトを工場に導入できるよう、専用のOT Security Add Onを提供して支援します。Splunk Add-On for OT Securityは、導入済みのSplunk Enterprise Securityフレームワークを拡張して、OT環境のセキュリティの可視性を高めます。このアドオンを導入することで、オフィス(IT)環境と現場(OT)の両方をカバーし、Splunk Enterprise Securityを一層効果的に活用して、脅威の検出やインシデントの調査、対応を強化できます。
Clarotyのような既存のOT専用セキュリティベンダー製品をデータソースとして取り込んで、IT環境とOT環境を包括的に可視化することもできます。ClarotyのOTセキュリティソリューションであるxDomeは、Splunkbaseで提供されている統合用Appを使って、SplunkのOTセキュリティソリューションと連携できます。
参考リソース
関連記事
regreSSHion:OpenSSHに発見された重大な脆弱性(CVE-2024-6387)
Splunk Add-on for Splunk Attack AnalyzerとSplunk App for Splunk Attack Analyzerのご紹介