セキュリティ ブログ
最新のブログ記事
template
category
category
security
Splunk脅威調査チームによるセキュリティコンテンツ
Splunk脅威調査チームがSplunkセキュリティコンテンツをどのように開発しているかをご紹介します。セキュリティインシデントが増加し、システムが複雑化している今日、検出エンジニアリングチームや脅威調査チームは、ESCU Appを使用することで潜在的な脅威の検出と対応を効率化できます。

Splunkで脅威ハンティング:アクティブなハンターのためのハンズオンチュートリアル
Splunkを使った脅威ハンティングに興味がある方や、悪者を見つけ出すスキルに磨きをかけたい方のために、このブログ記事では、Splunkでハンティングをする場合に役立つ、エキスパートによる記事をご紹介します。
脅威の連鎖を断ち切ろう:証明書サービスの悪用を防ぐ
世界中で確認されている、証明書を悪用する最新の攻撃の概要、証明書を入手するために使われるいくつかの手口、関連ログの収集方法、証明書を窃取する攻撃の緩和方法について説明します。
Deep Learning in Security:BERTモデルを用いたテキストベースのフィッシングメール検知
本記事では、Splunk DSDLアプリに統合された大規模言語モデル(LLM)に基づいたフィッシングメール検知システムを紹介します。モデルの学習と評価、およびSplunk DSDLへの展開アプローチについても説明します。
生成AIはサイバーセキュリティに何をもたらすのか:リスクとメリット
生成AIがサイバーセキュリティにもたらすリスクとメリットについて考察します。
SECのサイバーセキュリティに関する新しい規則の概要と企業に求められる対応
米国証券取引委員会(SEC)は7月26日、サイバーセキュリティ「インシデント」の情報開示に関する新しい規則を採択しました。この規則は、すべての上場企業に適用されるため、これらの企業にとっては、規則の内容と企業が負う責任を理解しておくことが極めて重要です。

SIEM/SOARを評価する、IDC Japan Vendor Spotlightがリリース!
IDC JapanのアナリストによるSIEM/SOARの評価レポート。他社を含めた市場概況の解説と、Splunkソリューションの評価と課題を分析しています。無料でお読みいただけます。境界防御から侵入前提でのセキュリティ対策へとシフトし、SIEMによる高度なデータ分析によるリアルタイムでの脅威の可視化と対応の自動化がサイバーレジリエンシー向上のための重要な要素。
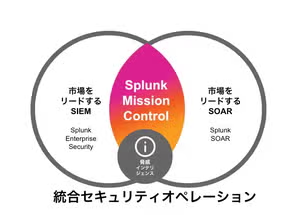
Mission Controlで何が変わる?
Mission Controlによって業界をリードするSIEMとSOARが統合されたオペレーションを体感できます。単にインシデントレビューからアクションを実行できるようになっただけに留まらず、ケースレビューを定型化し、効率よくこなすための統合セキュリティオペレーションへの入り口になっています。
PEAK脅威ハンティングフレームワークのご紹介
脅威ハンティングに新たな視点をもたらし、3種類のハンティングアプローチを組み込んだ、PEAK脅威ハンティングフレームワークをご紹介します。