Splunkがガートナー®社のSIEM部門マジッククアドラント™でリーダーに認定
Security Olivia HendersonSplunkはガートナー®社による2024年マジッククアドラント™のSIEM (セキュリティ情報/イベント管理)部門で「リーダー」に認定されました。このクアドラントでSplunkがリーダーに認定されるのは10年連続です。
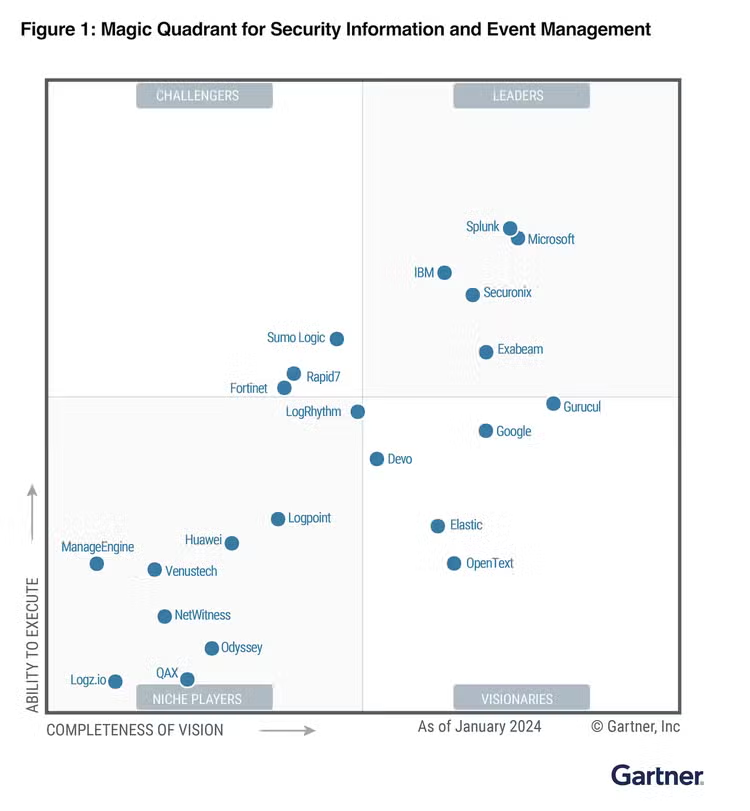
これほど高い評価をいただいたことは大変光栄です。このような栄誉にあずかれたのは、お客様とパートナーコミュニティの皆様のおかげです。クアドラントで10年連続リーダーとして認められたことは、Splunk Enterprise Securityが、重要なイベントを高い精度で検出し包括的に調査してすばやく対応できる業界屈指のSIEMとしての地位を確立したことの証だと自負しています。
未来志向のSOCを支援するSplunk Enterprise Security
Splunkは未来を見据えたSOCを支援するため、業界屈指のSIEMソリューションであるSplunk Enterprise Securityをはじめ、すべてのセキュリティソリューションのイノベーションを加速しています。その目的はただひとつ、オンプレミスやマルチクラウドを含む環境全体を対象とした最高レベルの検出、調査、対応を実現することで、セキュリティに関する最も緊急で重要な課題を解決できるようお客様を支援することです。Splunk Enterprise Securityのイノベーション開発では、Splunk Ideasを通じてお客様の声を聞き、そのアイデアを実現して、より有益な分析機能を提供できるよう常に心掛けています。その中で最近公開した機能をいくつかご紹介します。
- 調査を効率化するためのワークフローの改善:可視性が向上し、手作業が減ったほか、調査ワークフローをカスタマイズすることによって判断を迅速化できます。
- 製品内でのインタラクティブなオンボーディング:新機能の習得を支援します。
- リスクベースアラート(RBA)の強化:忠実度の高い脅威検出により、アラートの量をさらに減らし、生産性を向上させることで、分析を強力に支援します。
- 1,700以上の整備された検出ルール:脅威検出のエキスパートやデータサイエンティストが開発した、業界標準のワークフローに準拠した検出ルールをすぐに利用できます。
- Mission Controlの新機能と改良:Splunk Enterprise Securityの中核機能として、検出から調査、対応までのワークフローを統合します。
これらをはじめとする数々のイノベーションを取り入れたSplunk Enterprise Securityは今や、脅威の検出、調査、対応を統合して未来志向のSOCを支援するというSplunkのミッション実現の基盤です。アナリストは、脅威インテリジェンスを組み込みSplunkの先進的なSOARソリューションとシームレスに連携する自動プレイブックを使って、脅威の調査と対応に必要な手作業を大幅に削減できます。また、Splunk Enterprise Securityに全面的に統合された脅威インテリジェンス管理によって、正規化された関連インテリジェンスが提供されるため、アナリストは、組織にとってのリスクや脅威に関するより詳細なコンテキストを獲得し、調査をさらに効率化できます。さらに、Splunk SOARの新しい事前構築済みプレイブックを使って、一般的なセキュリティユースケースに対応することもできます。たとえば、IDレピュテーション分析によってフィッシングを未然に防止したり、複数のセキュリティテクノロジーを使って脅威ハンティングを行い、環境内のデータソースでアーティファクトを検出したりできます。
最後にご紹介したいのが、昨年の.conf23で発表されたSplunk Attack Analyzerです。Splunk Attack Analyzerは、脅威の分析と、関連するファイルやURLのデジタルフォレンジックを自動化して、潜在的な脅威に対し高品質で一貫性のある分析を実現することで、SOCの運用効率を向上させ、組織が攻撃に先手を打てるよう支援します。
2024年SIEM部門のマジッククアドラントをぜひご覧ください
このたびの栄誉につきまして、お客様とパートナーの皆様に改めてお礼申し上げます。ガートナー®社の2024年マジッククアドラント™はこちらから無料でダウンロードできます。Splunkに対する詳しい評価が記載されていますので、ぜひご覧ください。Splunk Enterprise Securityについて詳しくは、SplunkのWebサイトまたはこちらの製品デモツアーをご覧ください。
GARTNERは、Gartner, Inc.の登録商標およびサービスマークです。Magic Quadrantは、Gartner, Inc.および/またはその関連会社の米国および国際的に認められた登録商標です。ここではいずれも許可を得て使用しています。無断複写・転載を禁じます。
ガートナー社は、同社の研究発表文書に記載されているベンダー、製品、サービスを裏付けるものではなく、技術ユーザーに最高評価またはその他の評価を受けたベンダーのみを選択するよう勧めるものではありません。ガートナー社の発表する調査文書では、同社の研究組織による意見が述べられており、事実の記述として解釈されるべきものではありません。ガートナー社は、商品性や特定の目的に対する適合性の保証を含む、本研究に関する明示的または黙示的な保証を一切放棄するものとします。
関連記事

FCRM(金融犯罪リスク管理)とは?
ログで基盤を整える:ログデータ、ビッグデータ、Splunk Asset and Risk Intelligence