矢崎 誠二のブログ投稿
Former PenTester、IDS/IPS設計実装支援、セキュリティ・オペレーション・コンサルタント。
セキュリティスペシャリストとして政府、民間を問わずサイバーセキュリティの高度化に向けたユーザの課題解決に全力を注いでいます。
Display Mode
Paginated
Filter
Author
Author URL
Limit
6
フロンティアAI時代の脆弱性ハンドリング:Exploit生成の加速と、防御側が「Detection as Code」で勝つ
AIが変えつつある「脆弱性公開後」のタイムライン、CVE(共通脆弱性識別子)では2023年末頃から競合防止と差分アップデート追跡が容易にできる仕組みに変更されています。まさに今日のフロンティアAIを見越した仕組み。Exploit生成の加速と、防御側が「Detection as Code」で勝つ仕組みについて。
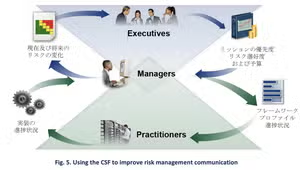
NIST CSF2.0にみるテクニカル項目の対応手段
NIST CSF v2.0とは。サイバーセキュリティフレームワーク(CSF、Cyber Security Framework)を作成し、現在v2.0に移行され政府機関、重要インフラ、民間企業を問わずサイバーセキュリティのリスク管理のガイドを提供しているベストプラクティスとなっています。

ゼロトラスト・セキュリティとその屋台骨を担うSplunk
ゼロトラストとは、セキュリティ境界線に関わるものを信頼せず、すべてのアクセスを検証するネットワークセキュリティの概念と脅威モデルを指します。「データ収集と分析」の5つの領域とそれらを監視する2つの対策が存在します。この記事では、それらとゼロトラストにおけるSplunkのSIEMとしての役割を紹介します。