Decathlon und Splunk: Gemeinsam rennen wir den Cybersecurity-Marathon
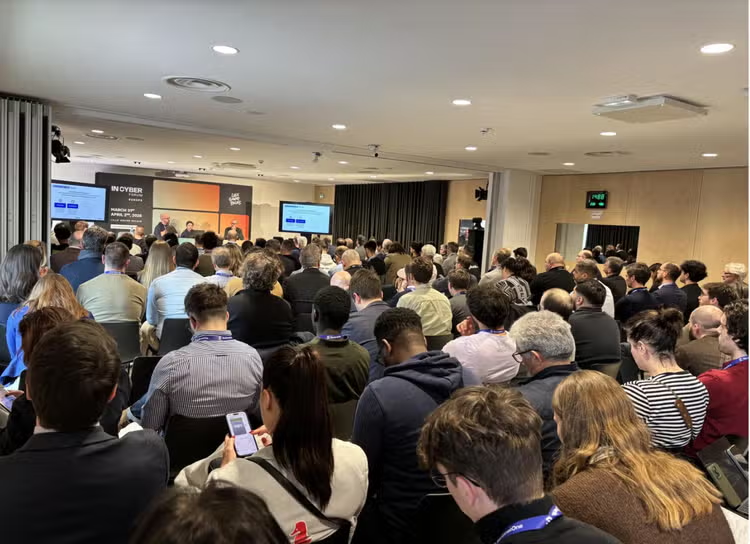
SecurityIn einer Einzelhandelslandschaft, die sich rasant entwickelt sind Innovation und Sportpartnerschaften fest in der DNA von Decathlon verankert. Entsprechend ist beim Thema Cybersicherheit Ausdauer gefragt. Mit 100.000 Mitarbeitenden und einer Infrastruktur, die sich über lokale und globale Umgebungen erstreckt, steht Decathlon Digital vor einer großen Herausforderung: Digitale Resilienz angesichts immer komplexerer Bedrohungen und Vorschriften wie NIS2 aufrechtzuerhalten. Beim INCYBER 2026 Forum gewährten uns Valérie Monte (Leiterin Cyber Defense) und Anthony Dechy (Deputy Head, Security Operations) einen Blick hinter die Kulissen ihrer SOC-Transformation und der Entwicklung von Splunk zum zentralen Dreh- und Angelpunkt ihres Ökosystems.
Bedrohungsjagd statt reaktiver Abwehrmaßnahmen: Ein kraftvoller Ansatz
Das SOC-Programm von Decathlon Digital wurde 2021 ins Leben gerufen, ist seit Mitte 2023 voll umgesetzt und basiert auf der klaren Überzeugung: „Wer nicht jagt, verliert.“ Bei diesem Ansatz wird nicht mehr gewartet, bis eine Warnmeldung eingeht. Man geht vielmehr davon aus, dass bereits ein Sicherheitsverstoß stattgefunden haben könnte, und sucht aktiv nach Bedrohungen. Um dieses ehrgeizige Ziel zu unterstützen, hat sich Decathlon Digital dafür entschieden, uneingeschränkter Eigentümer seiner Tools und Infrastruktur zu bleiben und das 24/7-Monitoring an einen MSSP zu übergeben. Durch diese Neuerung konnte das Team von einem rein reaktiven Modell auf eine kontextbezogene Erkennung umstellen, die mit Daten „eine Geschichte erzählen“ kann.
Daten für Mensch und Performance
Mit einer Datenaufnahme von mehreren TB pro Tag aus mehreren hundert unterschiedlichen Quellen kann Decathlon Digital mithilfe von Splunk Erkennungslücken schließen. Dies ist speziell bei renommierten Veranstaltungen wie den Olympischen Spielen wichtig, bei denen Decathlon Partner war und erhöhte Sicherheitsanforderungen galten. Die Ergebnisse sprechen für sich: eine Verbesserung der MTTR (Mean Time to Respond) um 10 % und eine deutliche Entlastung der Analysten. Durch die automatisierte Bearbeitung wiederkehrender Warnmeldungen, etwa zu Phishing-Versuchen, ermöglicht Decathlon Digital seinen Experten, sich auf strategischere, wertvollere Arbeiten zu konzentrieren.
Fokus für 2026: KI und Cyber Threat Intelligence
Die Partnerschaft zwischen Splunk und Decathlon Digital soll weitere Innovationen vorantreiben. Dabei bleibt Pragmatismus vorrangig. Das Ziel ist nicht, alles durch KI zu ersetzen, sondern sie sicher einzusetzen und Teams in der KI-Nutzung zu schulen. Bis 2027 will Decathlon Digital halbautonome KI-Funktionen einführen, um mit Angreifern Schritt halten zu können. Zu den nächsten Schritten zählen außerdem die Bereitstellung von Risk-Based Alerting und die Integration von Cisco Talos-Funktionen.
***
Weitere Kundengeschichten erwarten euch auf der Splunk-Website.
Erfahren Sie mehr
DORA als Triebfeder für die Cloud-Migration im Finanzsektor

Zum 9. Mal in Folge Marktführer: Splunk im Gartner Magic Quadrant für SIEM 2022
