Splunks Blog-Beiträge
Display Mode
Paginated
Filter
Author
Author URL
Limit
6
Aktualisiert eure Splunk-Instanz auf jQuery 3.5 in drei einfachen Schritten
Wir möchten eure Splunk-Instanz durch ein Upgrade eurer Instanz, Dashboards, Premium-Lösungen, Splunkbase-Anwendungen und privaten Anwendungen sicherer machen. Dazu brauchen wir eure Unterstützung.
Berichte von Splunk-Kunden über ihre Cloud-Transformation
Wie kann man sich an einen Markt anpassen, der ständig nach mehr Geschwindigkeit, Zugänglichkeit und Transparenz verlangt, ohne sich dabei einem erhöhten Risiko auszusetzen? Erfahre, wie die innovativsten Organisationen ihrer Branche diese Herausforderung mit Splunk und einer optimierten Cloud-Nutzung gemeistert haben.
Monitoring der Telemetrie eines (virtuellen) Formel-1-Autos
In diesem Artikel zeigt Thomas Labetoulle, wie ihr eure PS4 splunken könnt, um eure Telemetriedaten und eure Leistung im Videospiel F1 2021 zu analysieren. Setzt eure Helme auf und dann nimmt Thomas euch mit auf eine Fahrt – natürlich in einem McLaren – über die Rennstrecke von Monza, dem „Geschwindigkeitstempel“.
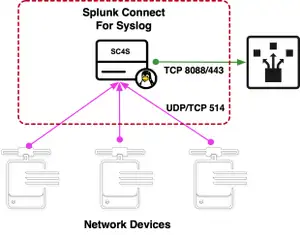
Splunk Connect for Syslog: einsatzfertige, skalierbare Syslog-Datenaufnahme – Teil 4
Im letzten Teil dieser vierteiligen Blog-Reihe über Splunk Connect for Syslog gehen wir die Konfiguration einer völlig neuen Datenquelle durch – einer, die SC4S nicht von Haus aus berücksichtigt.
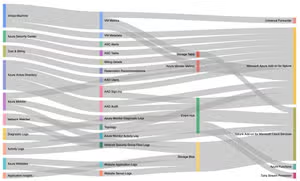
So lest ihr eure Microsoft Azure-Daten in Splunk ein
Eine Übersicht darüber, wie Microsoft Azure-Daten von Microsoft verfügbar gemacht werden, wie ihr auf diese Daten zugreifen könnt und welche Out-of-the-Box Splunk Add-Ons diese Daten nutzen können.
Arbeiten mit Spreadsheets in Splunk (Excel, CSV-Dateien)
Einfacheres Durchführen mühsamer Suchen in Kalkulationstabellen mit Splunk: Importieren von Daten, Bearbeiten von Daten mithilfe von Suchsprache, Verwenden von Lookup für Logs anhand passender Lookup-Kriterien.