オブザーバビリティの導入と大規模化をもっと簡単に:Splunk Observability Cloud EssentialsおよびPremierパッケージのご紹介
Observability Courtney Gannonオブザーバビリティに関してチームが抱える課題は変化しました。1年前は、サービス、レイテンシー、エラーバジェットが焦点になっていました。今やチームは、エージェント挙動を評価し、品質を測定し、トークンの支出を管理するようにもなりました。これらは多くの場合、同じエンジニアリングチームが同じアプリケーションを対象に行っています。エージェント型運用によって、チームがすでに行っている仕事に新しい要求が追加されたということです。
Observability Cloudは、こうしたニーズに合わせて進化しています。11月上旬にリリース予定の2つのパッケージオプション、Observability EssentialsとObservability Premierによって、エージェントオブザーバビリティの導入に対するビジネス上の障壁を軽減しながら、もっと簡単にオブザーバビリティを購入し、ビジネス全体に拡大できるようになりました。
2つの料金体系で、オブザーバビリティの異なるニーズに対応
Observability Essentialsは、APM、インフラ監視、AI SRE、Observability Logs、Agent Observabilityへのエントリポイントなど、企業のアプリケーションやインフラを監視するのに必要な機能を1つにまとめたエディションです。チームにとっては、自社の環境全体で何が起こっているのかを理解し、エージェントのパフォーマンスの評価を開始するうえで実際的な手段が得られることになります。
チームがさらに多くの容量を必要としたり、もっと複雑な環境を管理したりしている場合は、Essentialsの上位エディション Observability Premier をご利用いただけます。Premierでは、コアの機能、特にログ周りの機能がより増え、より詳細なAgent Observabilityや費用対効果の高いLuna評価法を利用できます。デジタルエクスペリエンス監視、データベース監視、アプリケーションセキュリティなどの機能も追加されています。詳細な機能と価格体系については、11月上旬の新エディション提供開始時にご案内します。
これら2つのエディションの登場で、お客様は自社のビジネスに合ったオブザーバビリティレベルを簡単に選びやすくなります。現在チームが必要としている機能から始めて、アプリケーション、ワークロード、エージェンティックなユースケースの成長に合わせて拡張していくことができます。
Observability Logsは両方のエディションに含まれていますが、ログ容量のレベルが異なっており、環境の成長に合わせてニーズを満たせるようになっています。チームは、メトリクスやトレースに加えて、アプリケーションログとインフラログを保持してサーチできます。これにより、エージェント型アプリケーションの導入に伴って問題を調査するのに必要なコンテキストを取得できます。
Splunkがいま実現する、費用対効果の高いログオブザーバビリティの大規模化
アプリケーションが大規模化するにつれて、ログの容量は急速に増大するものです。サーチパフォーマンスのレベルを維持しながらそれらのデータをすべて保持しようとすると、オブザーバビリティ業務全体のコストが増大する可能性があります。
Observability Logsは、エンジニアリングチームとITOpsチームにとって費用対効果がより高いアプローチです。価格は、15日間の保持で1GBあたり1日0.60ドル、30日間の保持で1GBあたり1日0.85ドルです。このモデルによってSplunkは戦略的なステップを取っており、オブザーバビリティをデータ容量の成長に合わせてもっと手頃な価格で容易に大規模化できるようにしています。
最近のログは日常のトラブルシューティングのためにすぐに利用できる状態で保持するとともに、古いログは低コストのストレージ層に保持して、調査で過去のコンテキストが必要になったときにサーチ可能にするということです。
ログのストレージを各チームの実際のデータ利用状況に合わせてインデックスを作成すれば、企業はオブザーバビリティの総所有コストを低減すると同時に、必要なコンテキストを保持することができます。
このアプローチによって、より多くのアプリケーション、チーム、環境にわたってオブザーバビリティを拡大するのが容易になり、可視性かコストかの選択を強いられることはなくなります。このアプローチによって、より多くのアプリケーション、チーム、環境にわたってオブザーバビリティを拡大するのが容易になり、可視性かコストかの選択を強いられることはなくなります。
すべてのシグナルから、さらに価値を引き出す
ログの料金をもっと手頃にすることは、戦略の一部にすぎません。その価値は、テレメトリの残りの部分と合わせてコンテキストとともに使用するときに高まります。
Splunk Observability Cloudではログ、メトリクス、トレースが1カ所にまとめられています。そのためチームは、シグナル1つ1つを別個のワークフローとして扱うのではなく、すべてのシグナルを対象とする1つの調査としてタスクを遂行することができます。
メトリクスは、アプリケーションやインフラの健全性に変化があったことを示します。トレースは、リクエストの処理速度が低下したり、リクエストが失敗したりした場所を示します。ログからは、なぜそうなったかを理解するのに必要な詳しいイベント情報が得られます。
これらのシグナルを「費用対効果の高い方法で」統合できれば、チームは容易に検出タスクから調査タスクへ移行できます。接続されていないツール間で何が起こったのかに関して、より豊富なコンテキストが得られ、より短時間で情報の断片をつなぎ合わせて全体像を描き出せるからです。
アプリケーションを監視している場所でログを調査する
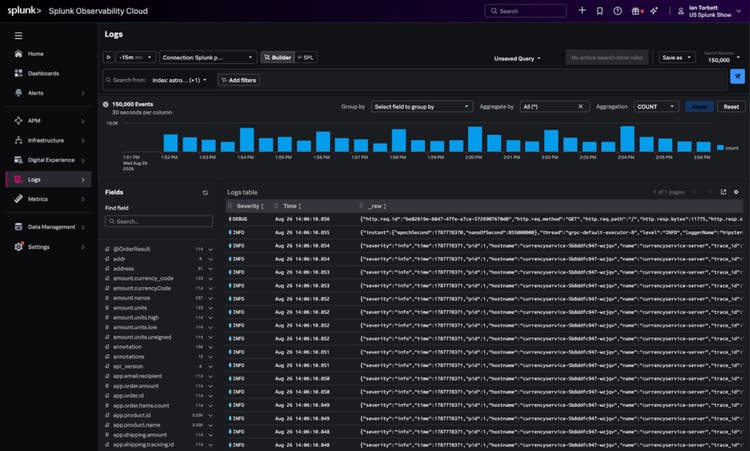
Observability Logsを利用すれば、Splunk Observability Cloud内で直接、ログを探索および調査できます。
Log Explorerは、ログ調査のための専用ワークスペースで、ポイント&クリックで探索したり、自然言語とSPLクエリーで問い合わせを行ったりできます。チームは、インフラビューとサービスビューから関連するログへ移動して、調査を微調整し、発見した情報を再利用可能な運用コンテキストに変換できます。
ログデータをダッシュボードやアラートに組み込むこともできます。これは、アドホックのトラブルシューティング目的だけでなく、継続的なオブザーバビリティ業務の一環としてもログを利用するのに役立ちます。
過去のコンテキストを利用可能な状態に保つ
一部の非常に難しいインシデントでは、履歴を大きく遡る必要がある場合もあります。
Observability Logsでは、すべてのログを同じストレージ層にいつまでも保存するのではなく、古いログデータを低コストのストレージ層に保持することができます。調査でそうした履歴データが必要になった場合は、権限を持つユーザーが該当データを戻したうえでサーチや分析を行えます。
このアプローチにより、時間とともに増大するログデータを管理する効率的な方法を得られると同時に、必要な場合には過去の詳細なコンテキストを利用できます。
オブザーバビリティを、もっと多くのチームが利用可能にする
オブザーバビリティのために、包括的な可視性と持続可能なコストの二者択一を組織が迫られることがあってはなりません。
Observability Logsによって、ログに低コストのストレージ層を用意し、ログをメトリクスとトレースに結び付けられる操作環境を整えれば、企業は包括的なオブザーバビリティ業務を構築するための、より利用しやすい方法を手にしたことになります。
チームとしては、アプリケーションを理解したり、問題のトラブルシューティングを効果的に行ったりするために必要なテレメトリコンテキストを取得できます。企業としては、それらのアプリケーションから生成され増大を続けるデータを保持する、より費用対効果の高いアプローチを得られます。
新しい2つのエディションとObservability Logsを組み合わせることによって企業は、いま必要なデータのオブザーバビリティを確保すると同時に、時間に伴って増大するデータに対処する、より明確な道筋を得られます。
ご質問がございましたら、私や他のSplunk Observabilityエキスパートが毎週月曜日の午前8:30 (太平洋時間)に開催しているObservability Cloudのカジュアルなミーティングにご参加ください。Observability Cloudのお客様でない場合は、無料でお試しいただけるSplunk Observability Cloud Free Editionを今すぐどうぞ。こちらは期間限定の無料版ではなく、クレジットカード情報のご登録は不要です。
関連記事

オブザーバビリティを実現するSplunk Observability Cloudの主要な機能
Monitor-as-Codeの手引き:Splunk Observability CloudをTerraformで使用する方法
