Splunk SOAR : tout le monde peut automatiser
Security SplunkSi vous n’avez pas entendu la nouvelle, Splunk Phantom s’appelle désormais Splunk SOAR et est disponible à la fois sur site et dans le cloud. Qu’est-ce que cela implique pour vous ?
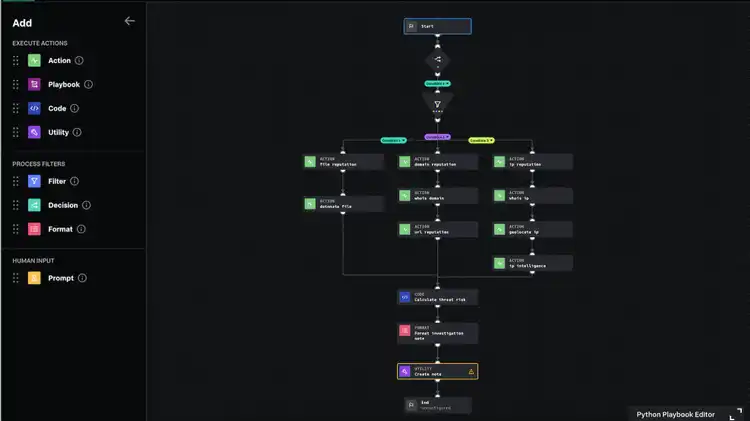
Et dans la foulée de notre lancement dans le cloud, une autre annonce passionnante : le nouvel éditeur visuel de playbooks de Splunk SOAR. Ce nouvel éditeur de playbook visuel moderne facilite plus que jamais la création, la modification, la mise en œuvre et l’évolution de playbooks automatisés pour aider votre entreprise à éliminer les tâches fastidieuses des analystes de sécurité et à répondre aux incidents de sécurité à la vitesse de la machine.
Avec le nouvel éditeur visuel de playbooks de Splunk SOAR, nous avons ciblé les modifications et les améliorations permettant à tous les utilisateurs de créer des automatisations. Nous avons réduit la quantité de code personnalisé nécessaire pour effectuer des tâches basiques et complexes, et fourni une interface plus intuitive et familière afin qu’elle soit accessible à tous. Les utilisateurs avancés apprécieront une modularité accrue qui améliore la réutilisation et l’évolutivité.
Le nouvel éditeur visuel de playbooks de Splunk SOAR permet :
Une automatisation sans effort grâce à une interface simplifiée
- Une lisibilité améliorée avec des blocs plus larges capables d’accueillir des descriptions plus longues, l’étiquetage des lignes, de nouvelles formes pour identifier le type de bloc et une palette de couleurs plus audacieuses, pour communiquer rapidement l’objectif du playbook
- Grâce à l’orientation verticale du playbook, à la fonction d’agencement automatique des blocs et à l’ajustement du zoom à la largeur de la page, la navigation et la modification des playbooks sont plus faciles que jamais
- De nouvelles options de création de blocs de playbook par glisser-déposer, mini-menu et raccourcis clavier permettent aux analystes d’utiliser leur approche préférée.
Faites évoluer l’automatisation efficacement et rapidement avec les playbooks modulaires
- Les entrées et sorties de playbook définissables permettent aux analystes de transmettre facilement des données d’un playbook à l’autre, réduisant ainsi le temps de développement de l’automatisation.
- Créez d’abord des micro-playbooks de taille réduite, puis combinez-les pour résoudre des problèmes plus larges et plus complexes.
Avancé mais accessible
- La création et l’édition de playbooks n’ont jamais été aussi faciles pour les utilisateurs qui maîtrisent moins le code, sans pour autant limiter les fonctionnalités pour les utilisateurs les plus avancés.
- Les paramètres qui n’étaient disponibles que via un code personnalisé sont désormais intégrés à l’interface utilisateur, permettant aux analystes de créer des playbooks robustes sans avoir besoin d’être des superstars en Python.
- La nouvelle version du sélecteur de chemin de données permet une personnalisation puissante et facilite la compréhension des chemins de données, des données qu’ils décrivent et des possibilités de modification.
Que les fans de l’expérience originale ne s’inquiètent pas : les utilisateurs ont toujours la possibilité de créer et de modifier des playbooks dans l’éditeur visuel de playbooks classique.
Pour en savoir plus sur Splunk SOAR dans le cloud, remplissez ce formulaire et nous vous contacterons. Ne manquez pas notre événement virtuel SOAR : nos experts SOAR vous montreront comment orchestrer et automatiser les cas d’utilisation courants tels que l’hameçonnage, la gestion des vulnérabilités et la gestion de la sécurité du cloud, en utilisant le nouvel éditeur visuel de playbooks.
*Cet article est une traduction de celui initialement publié sur le blog Splunk anglais.
Articles similaires
Forum InCyber : la CNAF passe au cloud qualifié avec Splunk
Bonnes résolutions 2025 : l’automatisation et l’orchestration