Neutralisez les défaillances de configuration avant qu’elles ne se déclarent
Observability SplunkÀ retenir
- La vérification manuelle des secrets chiffrés dans les dépôts de code introduit un bottleneck dangereux : les équipes sont obligées de partager des identifiants sensibles, ce qui crée des lacunes de sécurité qui ne se manifestent que lors du déploiement en production.
- Une architecture découplée à deux référentiels automatise la validation du chiffrement en séparant les workflows des développeurs des clés de déchiffrement privées ; cette méthode évite le recours aux gardiens humains sans augmenter le risque pour la sécurité.
- La mise en cache intelligente des clés et les pipelines de validation en libre-service réduisent le temps d’exécution de 70 % et donnent aux développeurs des retours instantanés et sécurisés sur leurs configurations sans jamais exposer les identifiants sensibles.
L’infrastructure cloud d’entreprise moderne repose entièrement sur la configuration des données. Que ce soit pour gérer des environnements multicloud complexes et hétérogènes, ou pour se conformer à des environnements réglementaires rigoureux, l’infrastructure en tant que code (IaC) et les référentiels de configurations sont des socles fondamentaux de l’entreprise moderne.
Pourtant, ces composants dissimulent un danger persistant pour les opérations et la sécurité : la gestion des secrets.
Pour maintenir une position de sécurité robuste, les valeurs sensibles telles que les clés privées TLS, les identifiants de base de données et les jetons d’API tierces doivent être sécurisés par chiffrement avant d’entrer dans les référentiels de contrôle de version. Et pour vérifier que ces valeurs ont été correctement chiffrées dans les environnements de développement, de préparation et de production, il faut un processus manuel lent et inefficace.
Lorsque la validation des configurations dépend de gardiens humains, les pipelines d’intégration continus s’interrompent, la compilation des catalogues de déploiement échoue et les défaillances des plateformes pilotées par les configurations se propagent à tout le secteur.
Pour parvenir à une véritable résilience numérique, les équipes d’ingénierie de plateforme doivent intervenir en amont du processus et troquer les vérifications manuelles contre une architecture de validation en libre-service découplée, entièrement automatisée.
Deux freins à éliminer : les vérifications manuelles et le partage d’identités
Dans un environnement cloud d’entreprise couvrant des milliers de clusters actifs, les équipes d’ingénierie sont fréquemment amenées à déployer des certificats, à faire alterner des clés ou à injecter de nouveaux identifiants dans les arborescences de configuration.
Traditionnellement, pour confirmer qu’une chaîne chiffrée correspond exactement à son équivalent en clair, il faut suivre une longue procédure manuelle. Comme les clés de déchiffrement privées doivent rester sous haute protection pour assurer l’intégrité de la plateforme, les développeurs d’application ne peuvent pas vérifier eux-mêmes leurs chaînes cryptographiques. Les équipes d’ingénierie en sont donc réduites à partager des mots de passe en clair avec les SRE d’infrastructure via des systèmes de communication ou de tickets. Un ingénieur des opérations doit alors s’authentifier manuellement auprès d’hôtes de gestion des configurations à accès restreint pour lancer des scripts de déchiffrement ad hoc afin de vérifier les valeurs.
Cette méthode traditionnelle a plusieurs défauts systémiques :
- Dépendance induite par le processus manuel : les équipes d’ingénierie de plateforme centralisées sont constamment sollicitées par des demandes de maintenance qui créent des frictions opérationnelles et nuisent gravement à l’efficacité des développeurs.
- Infraction aux politiques de sécurité : nécessaire pour faciliter les vérifications manuelles, le transfert de valeurs en clair sur des canaux secondaires enfreint les limites des architectures zero trust.
- Angle mort du retard d’exécution : si un ingénieur valide accidentellement un bloc de secret non chiffré ou implémente une version erronée de clé publique, le défaut reste invisible tant que le code n’est pas arrivé au stade du déploiement ; il déclenchera alors des échecs de compilation immédiats qui interrompront le fonctionnement de la plateforme en aval.
Le modèle de la validation découplée à deux référentiels
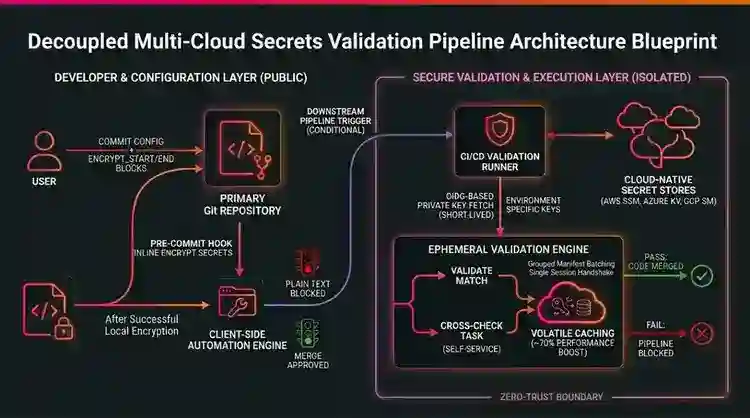
Pour éliminer le recours à un gardien humain sans élargir le rayon d’impact des clés cryptographiques sensibles, l’ingénierie de plateforme moderne applique une architecture découplée à deux référentiels. Ce modèle isole le workflow développeur public du processus restreint de déchiffrement et de validation.
1. Abstraction de la configuration côté client
Au niveau du développement local, les ingénieurs balisent explicitement les tokens d’une ligne ou les certificats multilignes présents dans leur fichier de configuration à l’aide de marqueurs distincts et localisés.
Lors du déclenchement d’un utilitaire de configuration localisé ou d’un hook de prévalidation, un moteur d’automatisation côté client analyse les fichiers modifiés. Le moteur déduit automatiquement le niveau de déploiement cible (Développement, Préparation ou Production) et le fournisseur de services cloud (AWS, Azure ou GCP) en se basant sur le chemin du répertoire du référentiel sous-jacent ou sur des paramètres de métadonnées régionales.
L’outil récupère immédiatement la clé publique correspondante, qui se trouve protégée dans le référentiel de configurations public. Il chiffre en ligne la chaîne de texte clair et reformate le bloc sous la forme d’une charge utile cryptographique structurée. Pour forcer ce comportement, un filtrage automatisé rigoureux s’exécute à la porte de l’intégration continue (CI) ; si un marqueur non chiffré ou une charge utile corrompue tente de passer par une requête de fusion, le pipeline bloque instantanément le code et l’empêche d’atteindre les branches protégées.
2. Un moteur de validation isolé en aval
Le processus de vérification à proprement parler s’effectue au sein d’un référentiel entièrement isolé, en aval, dédié exclusivement à la validation. Lorsqu’un bloc de configuration chiffré est modifié dans le référentiel primaire, le pipeline principal déclenche automatiquement une exécution conditionnelle du workflow en aval.
En isolant le moteur de validation dans un espace de code à part, l’entreprise protège strictement l’accès aux clés privées de déchiffrement. L’environnement de développement principal n’a jamais aucune visibilité sur les clés brutes. Le processus d’exécution de la validation en aval récupère en toute sécurité les clés privées cloud-native depuis des magasins de secrets localisés (AWS Parameter Store, Azure Key Vault ou GCP Secret Manager) via une authentification par token éphémère basée sur OpenID Connect (OIDC).
Fluidifier l’utilisation des API grâce à la mise en cache éphémère des clés
À l’échelle d’une entreprise, des milliers d’ajustements de configuration sont effectués chaque jour. Si un pipeline de sécurité doit demander des tokens OIDC et utiliser une API afin d’interroger un gestionnaire de secrets cloud pour chaque valeur chiffrée au sein d’un immense manifeste d’infrastructure, l’API cloud s’engorge et les délais d’exécution du pipeline augmentent de façon exponentielle.
Pour optimiser les performances et donner rapidement des retours aux développeurs, le moteur de validation implémente une stratégie de mise en cache cryptographique intelligente :
- Traitement par lot de groupes de manifestes : les charges utiles de validation entrantes sont scannées, analysées et regroupées dynamiquement par fournisseur cloud et par environnement de déploiement.
- Poignée de main de session unique : le pipeline initie une poignée de main d’authentification une seule fois par combinaison de fournisseur cloud et d’environnement.
- Mise en cache de clés volatiles : la clé privée de déchiffrement correcte est chargée en toute sécurité dans l’espace volatile de la mémoire éphémère de l’utilitaire d'exécution CI isolé.
- Exécution et purge en masse : toutes les chaînes chiffrées ciblant ce niveau cloud spécifique sont vérifiées et validées simultanément. Au terme de l’exécution, l’espace de mémoire volatile est entièrement purgé.
En mettant en cache les clés par session fournisseur-environnement, les équipes de plateforme peuvent réduire le délai d’exécution global du pipeline d’environ 70 %, ce qui en fait un framework de sécurité hautement évolutif.
La vérification croisée automatisée en libre-service, un atout pour l’évolutivité
Outre les vérifications automatisées lors de la demande de tirage, cette architecture découplée présente une interface explicite qui permet aux développeurs de réaliser des vérifications cryptographiques à la demande en toute sécurité.
Dans une interface de pipeline sécurisée et pilotée par des paramètres, un développeur peut, en toute autonomie, introduire une charge utile chiffrée aux côtés d’une valeur attendue en clair et sélectionner l’environnement cible dans un menu déroulant sécurisé. L’utilitaire d’exécution automatise la récupération de la clé OIDC en arrière-plan, compare strictement les valeurs dans une couche de mémoire éphémère et renvoie instantanément un résultat réussite/échec à l’utilisateur.
Aucun secret n’est jamais exposé en clair dans les logs de contrôle de version, aucun identifiant administratif d’infrastructure durable n’est créé, et les développeurs acquièrent une autonomie absolue sur la préparation de leur version.
Conclusion : la résilience de l’ingénierie au cœur du processus
Pour atteindre une véritable résilience numérique, il est essentiel d’abandonner les pratiques réactives de tri des incidents au profit du renforcement proactif des systèmes. En remplaçant les processus manuels et le partage d’identifiants par un pipeline de validation multicloud automatisé en aval, les entreprises peuvent accélérer considérablement le rythme de livraison des logiciels. Mieux encore, cette approche veille à ce que les vulnérabilités induites par les configurations soient entièrement éliminées par l’ingénierie, de façon à préserver la sécurité, la stabilité et la disponibilité de l’infrastructure cloud à grande échelle.
Pour découvrir comment intégrer une observabilité complète en temps réel à vos pipelines de livraison automatisée pour optimiser leur fiabilité, consultez le Guide Splunk de la supervision CI/CD ou lancez-vous dès aujourd’hui avec un essai gratuit de Splunk Observability Cloud.
Articles similaires
Le DevOps pour les nuls
Ne faites plus de conjectures sur les sujets cruciaux : passez des Golden Signals aux parcours métiers personnalisés