Sicherheit im Bereich der industriellen und physischen KI: Das neue Gebot für Fertigungsunternehmen
Artificial Intelligence Ewald Munz , SplunkAutoren
Splunk
- Ewald Munz, Head of Manufacturing, Automotive and Sustainability EMEA
- Sahil Gupta, EMEA Partner Technical Manager AWS
AWS
- Sanjay Mahato, Global Partner Development Specialist Manufacturing
- Rajesh Gomatam, Principal Solutions Architect, AWS Industry and Partner Solutions CoE
Nozomi Networks
- Adam Markham, Technology Alliances Director
Ein neues Fertigungszeitalter
Auf der Hannover Messe 2026, der weltgrößten Industriemesse, wurde vor allem eines deutlich: industrielle und physische KI sorgen für einen grundlegenden Wandel in Produktionsstätten. Intelligenz beschränkt sich nicht mehr auf Unternehmenssoftware, sondern ist nun auch in Maschinen, autonome Fahrzeuge und cyber-physische Systeme integriert, die in Echtzeit an der Fertigungslinie betrieben werden. Dieser Wandel verspricht Autonomie, eine anpassungsfähige Produktion und ganz neue Geschäftsmodelle. Gleichzeitig entsteht damit jedoch auch ein Sicherheitsproblem, das es vorher so nicht gab: KI-Systeme sind jetzt Sachanlagen, und Sachanlagen sind jetzt KI-Systeme. Weder IT-Sicherheitstools noch herkömmliche OT-Sicherheitsmaßnahmen sind auf die künftige Entwicklung ausgelegt.
Unter physischer KI versteht man Systeme, die reale Umgebungen direkt wahrnehmen, Schlussfolgerungen daraus ziehen und unter Einbeziehung von Sensoren, Aktoren und cyber-physischen Systemen handeln. So wird Intelligenz geschaffen, die nicht nur in der digitalen, sondern auch in der physischen Welt funktioniert.
Industrielle KI ist eine Kombination aus digitaler und physischer KI zur Optimierung von Betriebsabläufen. Dabei werden Echtzeitdaten, prädiktive Analytik und Machine Learning genutzt, um Prozesse zu optimieren und eine autonome Entscheidungsfindung zu ermöglichen.
Genau diese Eigenschaften, nämlich Autonomie, Echtzeit-Entscheidungsfindung und direkte Aktivierung in der physischen Welt machen die physische KI so wertvoll und gleichzeitig zu einem Asset, auf dessen Schutz viele Sicherheitstools gar nicht ausgelegt sind.
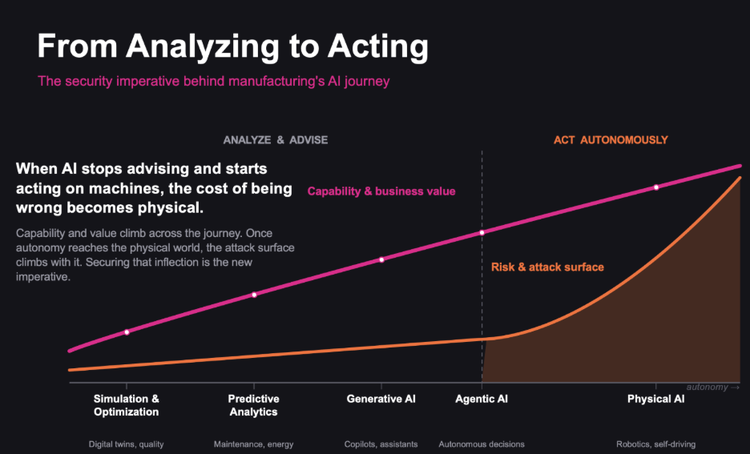
Die Integration von physischer und industrieller KI in Fertigungsabläufe ist die jüngste Entwicklung in der KI-Journey der Industrie. Da GenAI und agentenbasierte KI gerade weltweit Einzug in Industrie und Fertigung halten, gibt es bei der Akzeptanz und Wirkung dieses Entwicklungsschritts einen nahezu exponentiellen Anstieg zu verzeichnen.
Der globale Markt für physische KI – mit autonomen Robotern und Fahrzeugen, humanoiden Systemen, industrieller Automatisierung, Wearables, smarter Infrastruktur und KI-gestützten medizinischen und landwirtschaftlichen Systemen – soll laut Prognosen von etwa 383 Milliarden US-Dollar im Jahr 2026 auf 3,3 Billionen US-Dollar im Jahr 2040 anwachsen. Das wäre laut Research and Markets eine der größten Expansionen am Technologiemarkt, die es je gegeben hat.
Das bestgehütete Geheimnis der physischen KI in der Branche sind die mehr als eine Million Lagerroboter von Amazon, die bereits seit 2012 in Betrieb sind. Proteus, der erste vollständig autonome mobile Roboter von Amazon, bewegt sich frei und ohne Sicherheitskäfige zwischen den Mitarbeitern – ein eindrucksvoller Beleg dafür, das die physische KI längst in großem Maßstab Einzug gehalten hat.
Industrielle und physische KI sind der neue Leitstern der digitalen Transformation für Fertigungsunternehmen. Aus Sicherheitssicht ist dieser Wandel nicht nur wegen des Ausmaßes der Vernetzung, sondern auch aufgrund der Art der vernetzten Objekte eine besondere Herausforderung.
Von Effizienzsteigerungen zu vergrößerten Angriffsflächen
Bei der ersten KI-Welle in Industrie und Fertigung ging es laut dem CISCO-Lagebericht zu industrieller KI 2026 vor allem um Use Cases zur Steigerung der Effizienz wie Prozessautomatisierung, automatisierte Qualitätsprüfung und Energieoptimierung.
Diese effizienzorientierten Anwendungsfälle sind sicherlich nützlich, bleiben jedoch überschaubar. Bei den typischen Use Cases für industrielle und physische KI sieht das jedoch aus folgenden Gründen ganz anders aus:
- Die Entscheidungsfindung wird direkt in OT-Assets eingebettet – also in Roboter, SPSen, fahrerlose Transportfahrzeuge (AGVs) und Cobots.
- In der Cloud trainierte Modelle werden mit physischer Aktivierung verbunden, wodurch eine kompromittierte Inferenz physischen Schaden oder betriebliche Ausfallzeiten verursachen kann.
- Datenströme in der IT, OT und Cloud werden vervielfacht, womit sich die Grenzen auflösen, auf denen herkömmliche Sicherheitsarchitekturen basieren.
Das Ergebnis ist eine vergrößerte, dynamische Angriffsfläche, der weder OT- noch IT-Sicherheitsmechanismen gewachsen sind.
Dieser Wandel nicht nur wegen des Ausmaßes der Vernetzung, sondern auch aufgrund der Art der vernetzten Objekte eine besondere Herausforderung. Roboter, fahrerlose Transportfahrzeuge (AGVs), speicherprogrammierbare Steuerungen (SPSen) und Gebäudemanagementsysteme wurden nicht mit Blick auf die Cybersicherheit entwickelt. Da die Entscheidungsfindung nun durch die KI direkt in diese Anlagen eingebettet wird, gehen die Folgen einer Sicherheitsverletzung weit über den Datenverlust hinaus. In einem physischen KI-System kann eine kompromittierte Interferenz physischen Schaden, Produktionsstillstände oder Sicherheitsmängel in der Fertigung nach sich ziehen.
Allerdings können Unternehmen Bedrohungen auf dieser neuen Angriffsfläche erst erkennen und abwehren, wenn sie eine ganz fundamentale Frage beantwortet haben: Was läuft da eigentlich in unserer OT- und IoT-Umgebung? Die Asset-Erkennung in Fertigungsumgebungen bringt immer wieder Geräte und Verbindungen zum Vorschein, die den IT- und Sicherheitsteams bisher verborgen geblieben waren, darunter veraltete SPSen, ungepatchte Sensoren oder undokumentierte Cloud-Integrationen. Angesichts der immer schnelleren KI-Einführung, wird diese Transparenzlücke zu einem gefährlichen Risikomultiplikator.
„Die fortschreitende KI-Nutzung erhöht die Cybersicherheitsrisiken
in industriellen Umgebungen.“ — Cisco-Lagebericht zu industrieller KI 2026
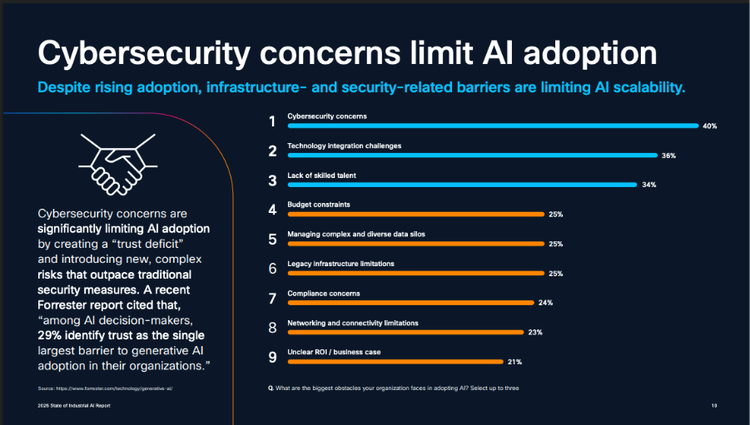
Im gleichen Bericht heißt es, Cybersicherheitsbedenken gehörten mittlerweile zu den größten Hemmschuhen für den Vormarsch der KI in industriellen Umgebungen.
Einheitliches Sicherheitskonzept für industrielle KI und physische KI: Nozomi Networks, Splunk und AWS
Kein einzelner Anbieter kann in dieser neuen Fertigungsrealität allein für Sicherheit sorgen. Daher bündeln Nozomi Networks, Splunk (ein Cisco-Unternehmen) und AWS ihre Kräfte, um Fertigungsunternehmen einen souveränen Start in die Zukunft zu ermöglichen.
Gemeinsam unterstützen wir unsere Kunden bei folgenden Herausforderungen:
- Schutz der schwierigsten OT- und IoT-Umgebungen mit Cloud-gestützter, skalierbarer Sicherheit – durch eine Kombination von Nozomis umfassender OT/IoT-Transparenz und Bedrohungserkennung mit der Elastizität von AWS.
- Betrieb eines einheitlichen agentenbasierten SOC für den IT/OT-Bereich – mit der leistungsstarken Sicherheitsanalyse, Orchestrierung und KI-gestützten Automatisierung von Splunk in der gesamten IT/OT-Landschaft.
- Transformation isolierter OT- und IT-Umgebungen in integrierte, Cloud-fähige und datengestützte Abläufe – wobei Telemetriedaten aus Sicherheitssystemen in strategische Datenressourcen umgewandelt werden, die Resilienz und Innovation fördern.
Nozomi Networks: Transparenz als Grundlage einer sicheren KI-Nutzung
Was man nicht sieht, kann man nicht sichern – und in einer Umgebung mit physischer KI kann man nichts sehen, was man nicht versteht. Für Fertigungsunternehmen, die IT/OT-Konvergenz und KI-Einführung bewältigen müssen, sind vollständige Asset-Transparenz, einschließlich Protokollen, Verhaltensweisen und operativer Kontextinformationen, die die Funktionsweise von OT-Assets definieren, die Voraussetzung für alles andere.
Herkömmliche IT-Sicherheitstools sind nicht auf OT-Umgebungen ausgelegt. Sie können industrielle Protokolle wie Modbus, PROFINET, DNP3, und EtherNet/IP, die die Kommunikation zwischen SPSen, SCADA-Systemen, Robotern und Sensoren regeln, nicht interpretieren. Folglich sind die wichtigsten Assets einer Umgebung mit physischer KI oftmals für Sicherheitsteams am wenigsten sichtbar – und die Lücke wird größer. Physische KI-Resourcen nutzen häufig moderne Protokolle auf veralteter OT-Infrastruktur, wobei Edge-Inferenz-Engines, MQTT-Broker und proprietäre KI-Laufzeitumgebungen in Netzwerke eingebunden werden, die für IT-Tools bereits unsichtbar waren. Das Ergebnis ist ein komplexes Transparenzproblem, da sowohl ältere OT als auch neue KI-spezifische Assets unsichtbar bleiben.
Nozomi Networks schließt diese Lücke durch nicht-intrusive passive und aktive Asset-Erkennungsmodi sowie durch kontinuierliches Monitoring von OT-, IoT- und Gebäudemanagementsystemen. Nozomi erstellt ohne Betriebsunterbrechungen ein Echtzeit-Inventar aller verbundenen Assets, einschließlich Verhalten, Schwachstellen und Beziehungen zu anderen Systemen – und schafft damit die Grundlage für Erkennung, Reaktion und Steuerung.
Mithilfe dieser Asset Intelligence können Fertigungsunternehmen Basiswerte für das Normalverhalten festlegen, um Anomalien frühzeitig zu erkennen, Schwachstellen bei veralteten und physischen KI-Assets zu identifizieren, saubere, kontextualisierte OT-Telemetriedaten in die SOC-Schicht einzuspeisen und die Transparenz auf die Gebäudemanagementsysteme auszuweiten. Diese stellen häufig einen blinden Fleck dar, der zunehmend für Lateral-Movement-Angriffe auf OT-Netzwerke ausgenutzt wird.
NIS-2: Compliance als Impulsgeber für Industrie und Fertigung in der EMEA-Region
Für Fertigungsunternehmen in der EMEA-Region ist die Dringlichkeit durch die Richtlinie noch größer geworden. Die NIS-2-Richtlinie ist jetzt EU-weit in Kraft und verpflichtet Organisationen und Unternehmen in kritischen Sektoren ausdrücklich dazu, Inventare aller Assets zu führen, ein Schwachstellenmanagement durchzuführen und Incidents innerhalb enger Fristen zu melden. Artikel 21 bezieht sich direkt auf die Funktionen, die OT-Sicherheitsplattformen bereitstellen müssen.
Um die Compliance mit NIS-2 sicherzustellen, müsst ihr zunächst einmal wissen, welche Assets ihr habt. Mit Asset-Erkennung, Schwachstellen-Bewertung und kontinuierlichem Monitoring, die die NIS-2-Bereitschaft unterstützen, verwandelt Nozomi eine regulatorische Anforderung in einen operativen Vorteil. Fertigungsunternehmen, die in OT-Transparenz investieren, erfüllen nicht nur die Compliance-Anforderungen, sondern schaffen auch die Grundlage für eine souveräne Einführung und Nutzung physischer KI.
Sobald Assets identifiziert, Basiswerte für das Verhalten festgelegt und Anomalien erkannt wurden, fließen diese Informationen in das IT/OT-SOC von Splunk ein und werden Teil einer einheitlichen, KI-gestützten Response-Funktion, die die gesamte IT- und OT-Landschaft abdeckt und durch die AWS-Infrastruktur skaliert und nachhaltig unterstützt wird.
Splunk: Das agentenbasierte IT/OT-SOC für einheitliche Resilienz
Splunk wurde im Gartner® Magic Quadrant™ for SIEM elf Jahre in Folge (2015 bis 2025) als „Leader“ eingestuft – ein eindrucksvoller Beleg für die fortwährende Führungsposition des Unternehmens im Bereich Bedrohungserkennung, -untersuchung und Incident Response.
Splunk führt Sicherheitsdaten, Analysen, Tools und KI zusammen, um Routineaufgaben zu automatisieren, Workflows zu orchestrieren, komplexe Erkenntnisse zu gewinnen und Risiken proaktiv zu mindern – und legt damit die Grundlagen für das agentenbasierte SOC und einheitliche Resilienz. Durch die Integration einer offenen Datenstruktur, leistungsfähiger Analysen, kohärenter Tools und Human-in-the-Loop-KI auf einer einheitlichen Plattform definiert Splunk den Sicherheitsbetrieb neu. Mit Splunk können Fertigungsunternehmen:
- das Sicherheitsteam von einer reaktiven Notfalleinheit in eine proaktive, strategisch ausgerichtete Abteilung transformieren.
- eine grundlegende Schicht KI-basierter Risikoanalyse aufbauen, die durch eine Kombination von Kundenprofilen, Bedrohungsinformationen und Assetdaten autonome Prävention, Selbstheilung und kontinuierliches Lernen unterstützt.
- die Gefahrenabwehr in die Lage versetzen, künftige Angriffe zu antizipieren und Ergebnisse in Maschinengeschwindigkeit zu orchestrieren.
- mit SecOps eine Multiplikatorwirkung erzielen, die es ermöglicht, geschäftliche Innovationen umzusetzen und Angreifern gleichzeitig einen Schritt voraus zu bleiben.
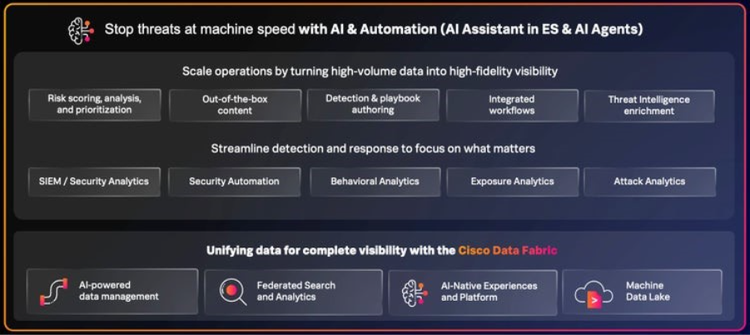
Als wichtiges Element einer einheitlichen Resilienz unterstützt Splunk Fertigungsunternehmen mithilfe eines dedizierten OT Security Add-ons beim Aufbau eines leistungsstarken Sicherheitskonzepts der nächsten Generation für ihre Fabriken. Das Splunk Add-on für OT-Security weitet bestehende Frameworks von Splunk Enterprise Security aus und bringt mehr Sicherheitstransparenz in OT-Umgebungen. Es überbrückt die Lücke zwischen Verwaltungs- und Fertigungsumgebungen (IT und OT), damit Splunk Enterprise Security besser greift, und optimiert so die Bedrohungserkennung, Incident-Untersuchung und -Response.
Bewährte, auf OT-Security spezialisierte Anbieter wie Nozomi Networks werden als Datenquellen eingebunden, um ganzheitliche und übergreifende Transparenz in IT- und OT-Umgebungen zu ermöglichen.
Nozomi Networks speist über die Integrations-App auf Splunkbase direkt in diese Schicht ein und stellt damit die OT-Telemetriedaten bereit, die Splunk für vollständige Analysen braucht.
AWS: Die sichere und skalierbare Cloud-Basis
Wenn physische KI-Systeme an Live-Fertigungslinien zum Einsatz kommen – humanoide Roboter im Schichtbetrieb, autonome mobile Roboter im Lager, AI-gestützte Qualitätsprüfungssysteme, die Echtzeitentscheidungen treffen – wird der Datenfluss vom Edge der Fertigungsumgebung zur Unternehmens-Cloud zum kritischen Pfad. Dieser Pfad muss abgesichert werden, bevor auch nur ein einziges Byte an OT-Telemetriedaten den Produktionsbereich verlässt.
AWS bietet einen sicheren, skalierbaren Cloud-Unterbau für industrielle KI und physische KI – dabei wird Security nicht etwa nach der Bereitstellung nachgerüstet, sondern direkt ab Tag eins in das Fundament integriert.
Das AWS-Framework „Manufacturing Applications & Technology Modernization“ (MATM) legt eine Struktur mit vier ineinandergreifenden Schichten an, wobei jede Schicht eine Voraussetzung für die nächste ist.
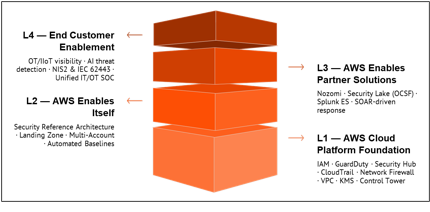
Ausgehend von den Sicherheitsgrundlagen der Cloud – Identität, Verschlüsselung, Netzwerkisolation und kontinuierliches Monitoring – baut das MATM-Framework weiter auf: Es validiert zunächst das eigene Sicherheitsniveau von AWS und aktiviert dann die Dreiparteienlösung, wobei die OT-Transparenz von Nozomi Networks in den Amazon Security Lake einfließt und Splunk durch Risk-Based Alerting und automatisierte Response alles vereinheitlicht und korreliert. Das Ergebnis ist ein einheitliches IT/OT-SOC mit einer zentralen Übersicht, einem Team und einem Response-Rhythmus.
Nehmen wir das folgende reale Szenario in Industrie und Fertigung: Auf der IT-Seite wird die SAP-Modernisierung auf AWS vorangetrieben – durch die Migration von S/4HANA in die Cloud, um die Transparenz der Lieferkette und die Produktionsplanung zu optimieren. Gleichzeitig wird auf der OT-Seite Edge-Konnektivität bereitgestellt, um Echtzeitdaten aus physischen KI-Systemen in der Fertigung zu erfassen. Die beiden Initiativen werden zusammengeführt. SAP braucht Echtzeitdaten aus physischen KI-Systemen der Produktion. Diese KI-Systeme brauchen Arbeitsaufträge und Qualitätsspezifikationen von SAP. IT und OT sind nun untrennbar miteinander verwoben – ebenso wie die Sicherheitsrisiken.
Ausblick – Von Effizienz zu Resilienz
Industrielle und physische KI werden in Industrie und Fertigung im nächsten Jahrzehnt der entscheidende Faktor für Wettbewerbsfähigkeit sein. Am Ende werden die Unternehmen die Nase vorn haben, die KI und IT/OT-Sicherheit als untrennbar handhaben – gemeinsam konzipiert, gemeinsam gesteuert, gemeinsam skaliert.
Industrielle und physische KI + IT/OT-Cybersicherheit = Neue Freunde fürs Leben in Industrie und Fertigung
Erfahren Sie mehr
Die wichtigsten Währung im KI-Zeitalter: Warum Tokenomics zum "Next Big Test" für Tech-Leader wird

Deep Learning Toolkit 3.4: Rastersuche, kausale Inferenz und Process Mining
