Forum InCyber : la CNAF passe au cloud qualifié avec Splunk
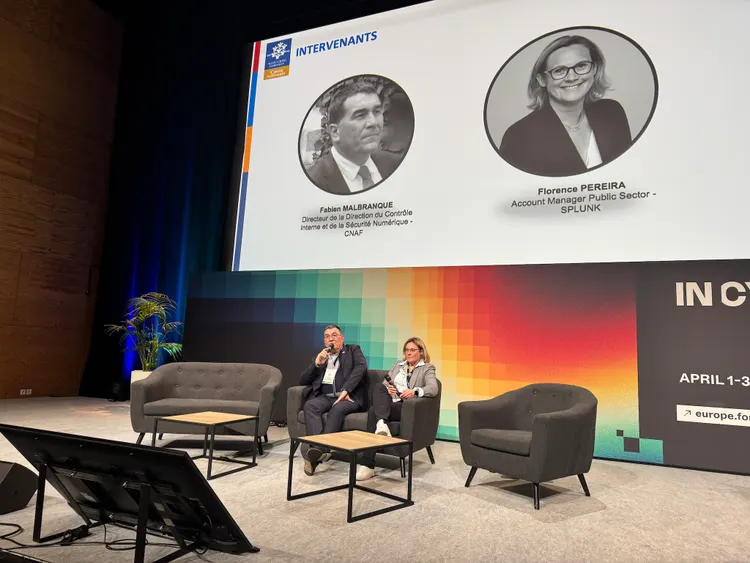
Security Audrey WilliartÀ l’occasion du Forum InCyber 2025, Fabien Malbranque, Directeur du Contrôle Interne et de la Sécurité Numérique de la DSI de la CNAF (Caisse nationale des allocations familiales), est revenu sur le projet de cybersécurité avec Splunk. Il était accompagné sur scène par Florence Pereira, Account Manager Public Sector chez Splunk. Découvrez cette approche innovante qui a permis à la CNAF de déployer la solution Splunk dans un environnement cloud qualifié, alliant sécurité, fiabilité et performance opérationnelle.
La CNAF en chiffres : un SI sous haute tension
Avec 13,5 millions d’allocataires, 104,5 milliards d’euros de prestations versées en 2023 et plus d’un milliard de visites annuelles sur le site caf.fr, la CNAF est un acteur clé du service public. Allocations familiales, aides au logement, RSA, de nombreuses familles dépendent en effet de cet organisme pour se loger, se nourrir et assurer leur quotidien.
Pour remplir sa mission, la CNAF s’appuie sur une infrastructure numérique monumentale : 180 applications de référence, 150 technologies, 2 data centers, 2 clouds, qui doivent fonctionner en permanence, résister aux menaces et garantir la confidentialité des données de millions d’usagers. Cette mécanique complexe, impliquant le traitement de 13 millions de batchs par an, est assurée par 850 collaborateurs, qui œuvrent au quotidien pour maintenir la qualité et la continuité du service.
Le cloud qualifié : un choix stratégique et responsable
Dès 2023, la CNAF engage une réflexion approfondie sur son architecture de sécurité, qui rencontre des problèmes de capacité systémiques. En cas de problème, les équipes risquent en effet de manquer de la visibilité nécessaire pour résoudre un incident ou répondre à une attaque. La DSI de la CNAF envisage alors une approche on-premise, IAAS et SaaS permettant d’intégrer de nouveaux cas d’usage.
C’est dans ce contexte que Fabien Malbranque prend, en mars 2024, la direction du Contrôle Interne et de la Sécurité Numérique. Mais avec l’arrivée de la directive NIS2 et le renforcement de la réglementation européenne dans le domaine du numérique, il veut aller encore plus loin. Il propose alors de changer d’hébergeur afin que la nouvelle architecture repose sur un environnement cloud qualifié.
Ce choix est tout aussi stratégique qu’éthique. « Le moins que l'on puisse faire, en tant qu'acteur public, quand il n'y a pas un écart extraordinaire sur les coûts d'utilisation, c'est d’aller héberger ses données chez un hébergeur qualifié », respectant des normes strictes en matière de sécurité, de conformité, de confidentialité et de traçabilité.
Splunk : une solution éprouvée qui s’adapte au changement
Dans un environnement en constante évolution, Fabien Malbranque ne souhaite pas mettre ses équipes en difficulté en leur imposant des transformations. Il fait donc le choix de continuer à s’appuyer sur la plateforme Splunk, un outil éprouvé, que les collaborateurs du SI connaissent bien, et capable de s’adapter aux nouvelles exigences de la CNAF.
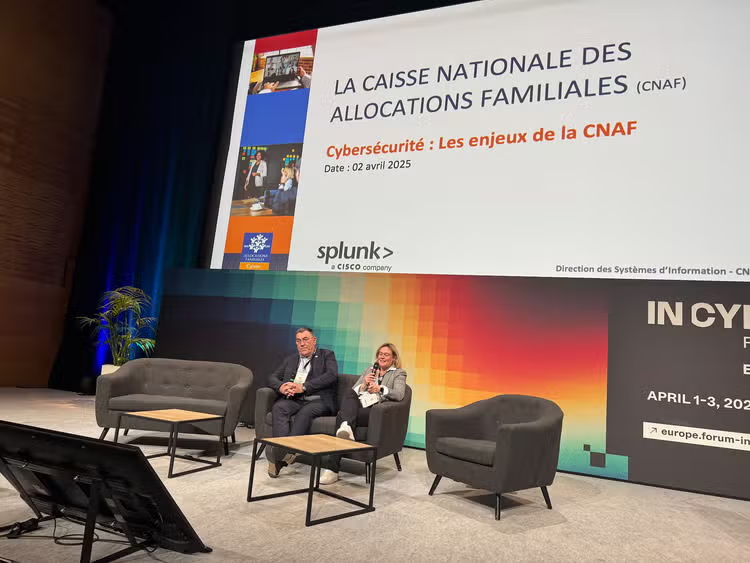
Mais pour Splunk, le défi est de taille : travailler avec un nouvel hébergeur pour déployer sa solution dans un environnement qualifié SecNumCloud impliquant quatre partenaires, sans sacrifier la performance et la stabilité, et tout en augmentant les capacités de stockage et de traitement… bien évidemment, en un temps record.
Impossible ? Ce mot ne fait visiblement pas partie du vocabulaire de Fabien Malbranque et Florence Pereira, qui ont su embarquer toutes les équipes concernées dans ce challenge collectif. Résultat, six mois plus tard : une plateforme Splunk pleinement opérationnelle, dans un environnement qualifié conforme aux exigences de la CNAF, et suffisamment flexible pour absorber les pics d’activité et intégrer de nouveaux cas d’usage.
L’observabilité : une arme contre la sophistication des attaques
Car l’aventure est loin d’être terminée ! Forte de cette infrastructure modernisée, la CNAF se projette déjà vers l’avenir. Direction : l’observabilité, afin de protéger encore plus efficacement les données de millions de citoyens.
Le secteur public est en effet particulièrement touché par l’explosion des menaces, et les DSI sont confrontées à des attaquants toujours plus professionnalisés. Ransomwares as-a-service, vols de données, usurpations d’identité, tentatives de connexion à grande échelle, scénarios de fraude complexes, les équipes de cybersécurité doivent se parer à toutes les éventualités. Et, pour y parvenir, elles doivent avoir les yeux partout.
C’est là que la plateforme Splunk joue un rôle déterminant. En corrélant les événements à grande échelle, elle offre en effet une visibilité complète sur l’ensemble du système afin d’aider les équipes à détecter, analyser et traiter plus rapidement les comportements suspects. Une arme redoutable pour garder une longueur d’avance sur les attaquants !
Vous souhaitez, vous aussi, renforcer la résilience de votre entreprise ? Découvrez-en plus dans notre webinaire intitulé Le Modern SOC au service de la protection cyber des entreprises.
Articles similaires

Utiliser Splunk pour gérer les vulnérabilités

Sécurisation de la périphérie du réseau : détections de Cisco Secure Firewall Threat Defense pour Splunk
