Konfigurationsausfälle im Keim ersticken
Observability SplunkDas Wichtigste im Überblick
- Die manuelle Verifizierung verschlüsselter Secrets in Code-Repositorys schafft gefährliche Engpässe, zwingt Teams zum Teilen sensibler Anmeldeinformationen und hinterlässt Sicherheitslücken, die erst während der Live-Bereitstellung zutage treten.
- Eine entkoppelte Zwei-Repository-Architektur automatisiert die Verschlüsselungsvalidierung, indem sie Entwickler-Workflows von privaten Entschlüsselungsschlüsseln trennt und menschliche Gatekeeper überflüssig macht, ohne das Sicherheitsrisiko zu erhöhen.
- Intelligentes Schlüssel-Caching und Selfservice-Validierungspipelines verkürzen die Laufzeit um 70 % und geben Entwicklern unverzüglich sicheres Feedback zu ihren Konfigurationen – ohne je sensible Anmeldeinformationen offenzulegen.
Moderne Cloud-Infrastruktur für Unternehmen basiert im Wesentlichen auf Datenkonfiguration. Infrastructure-as-Code (IaC) und Konfigurations-Repositorys sind die grundlegenden Erfolgskonzepte moderner Unternehmen – beim Verwalten komplexer, heterogener Umgebungen in Multi-Cloud-Landschaften ebenso wie beim Erfüllen strenger Compliance-Anforderungen.
Doch tief im Inneren dieser Konzepte sind nachhaltige Risiken für Betrieb und Sicherheit verborgen, die im Management von Geheimnissen liegen, dem Secrets Management.
Um ein robustes Sicherheitsniveau aufrechtzuerhalten, müssen sensible Werte wie TLS-Privatschlüssel, Datenbank-Anmeldeinformationen und Drittanbieter-API-Token kryptografisch gesichert werden, bevor sie in Versionskontroll-Repositorys gelangen. Die Verifizierung der korrekten Verschlüsselung dieser Werte in Entwicklungs-, Staging- und Produktionsumgebungen hat jedoch in der Vergangenheit zu einem beträchtlichen Engpass geführt– bedingt durch manuelle Prozesse.
Wenn die Konfigurationsvalidierung von menschlichen Gatekeepern abhängig ist, geraten die CI-Pipelines ins Stocken, die Kompilierung von Bereitstellungskatalogen schlägt fehl und konfigurationsbedingte Plattformausfälle steigen in der ganzen Branche explosionsartig an.
Für echte digitale Resilienz müssen Plattform-Engineering-Teams auf die Überholspur wechseln und von manueller Verifizierung auf eine automatisierte, entkoppelte Selfservice-Validierungsarchitektur umstellen.
Reibungsverluste durch manuelle Verifizierung und Weitergabe von Identitätsdaten
In einer Cloud-Landschaft auf Unternehmensniveau mit Tausenden von aktiven Clustern verteilen Engineering-Teams regelmäßig Zertifikate, rotieren Schlüssel oder fügen neue Anmeldeinformationen in Konfigurationsbäume ein.
Die Überprüfung, ob eine verschlüsselte Zeichenfolge genau mit dem beabsichtigten Klartext-Pendant übereinstimmt, erforderte in der Vergangenheit umfangreiche manuelle Eingriffe. Da private Entschlüsselungsschlüssel zum Schutz der Plattformintegrität streng vertraulich behandelt werden müssen, konnten Anwendungsentwickler ihre eigenen kryptografischen Zeichenfolgen nicht eigenständig überprüfen. Folglich waren die Engineering-Teams gezwungen, Klartext-Passwörter über Kommunikationskanäle oder Ticketingsysteme sicher an die Infrastruktur-SREs weiterzugeben. Der Operations Engineer im Bereitschaftsdienst musste sich dann manuell bei den Master-Hosts des eingeschränkten Konfigurationsmanagements authentifizieren und Ad-hoc-Entschlüsselungsskripte ausführen, um die Werte abzugleichen.
Dieser veraltete Ansatz birgt erhebliche systemische Mängel:
- Engpass durch Abhängigkeit von manuellen Eingriffen: Zentralisierte Plattform-Engineering-Teams werden ständig durch wiederholte Wartungsanfragen ausgebremst, was zu operativen Reibungsverlusten führt und die Produktivität der Entwickler erheblich beeinträchtigt.
- Verstoß gegen Sicherheitsrichtlinien: Die Übertragung von Klartextwerten über sekundäre Kanäle, um manuelle Gegenprüfungen zu ermöglichen, widerspricht den Grundsätzen der Zero-Trust-Architektur.
- Blinder Fleck bei zeitverzögerter Code-Ausführung: Wenn ein Engineer versehentlich einen unverschlüsselten geheimen Block festschreibt oder eine nicht übereinstimmende Version eines öffentlichen Schlüssels implementiert, bleibt dieser Fehler unerkannt, bis der Code in einer Produktionsumgebung ausgeführt wird, wo er sofort Kompilierungsfehler und Ausfallzeiten der nachgelagerten Plattform auslöst.
Entkoppeltes Validierungsmuster mit zwei Repositorys
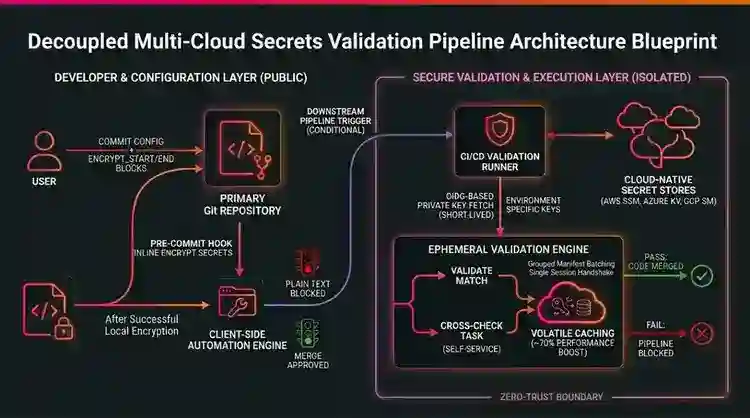
Um gänzlich ohne menschlichen Gatekeeper auszukommen, ohne die Sprengkraft sensibler kryptografischer Schlüssel zu erhöhen, kommt im modernen Plattform-Engineering eine entkoppelte Architektur mit zwei Repositorys zum Einsatz. Bei diesem Muster wird der öffentliche, entwicklerseitige Workflow strikt von der zugangsbeschränkten Laufzeitumgebung für die Entschlüsselung und Validierung getrennt.
1. Clientseitige Konfigurationsabstraktion
Auf lokaler Entwicklungsebene taggen die Entwickler einzeilige Token oder mehrzeilige Zertifikate innerhalb ihrer Konfigurationsdateien explizit „inline“ mit eindeutigen, lokalisierten Markern.
Beim Auslösen eines lokalisierten Konfigurationsprogramms oder eines Pre-Commit-Hooks durchsucht ein clientseitiges Automatisierungsmodul die geänderten Dateien. Das Modul leitet die Zielbereitstellungsebene (z. B. Entwicklung, Staging, Produktion) und den jeweiligen Cloud-Service-Provider (z. B. AWS, Azure, GCP) automatisch ab, wobei es sich ausschließlich auf die Verzeichnispfade des zugrundeliegenden Repositorys oder auf regionale Metadatenparameter stützt.
Das Tool ruft nahtlos den entsprechenden öffentlichen Schlüssel ab, der sicher im öffentlichen Konfigurations-Repository gespeichert ist, verschlüsselt die Klartext-Zeichenfolge direkt und formatiert den Block in eine strukturierte kryptografische Nutzlast um. Um dieses Verhalten zu erzwingen, werden am CI-Gate (Continuous Integration) strenge automatisierte Filter ausgeführt. Falls ein unverschlüsselter Marker oder eine fehlerhafte Nutzlast versucht, einen Merge Request zu passieren, hindert die Pipeline den Code sofort daran, in geschützte Branches vorzudringen.
2. Isoliertes nachgelagertes Validierungsmodul
Das tatsächliche Verifizierungssicherheitsnetz wird innerhalb eines vollständig isolierten nachgelagerten Repository betrieben, das ausschließlich der Sicherheitsvalidierung dient. Wenn ein verschlüsselter Konfigurationsblock im primären Repository geändert wird, löst die Hauptpipeline automatisch eine bedingte Downstream-Workflow-Ausführung aus.
Durch das Abschotten des Validierungsmoduls in einem isolierten Coderaum können Unternehmen den Zugriff auf private Entschlüsselungsschlüssel strikt schützen. Die primäre Entwicklungsumgebung hat niemals Einblick in die Rohschlüssel. Stattdessen ruft der nachgelagerte Validierungs-Runner die Cloud-nativen privaten Schlüssel sicher aus lokalen Secrets-Speichern (wie AWS Parameter Store, Azure Key Vault oder GCP Secret Manager) ab, wobei er eine kurzlebige, auf OpenID Connect (OIDC) basierende Token-Authentifizierung verwendet.
API-Drosselung durch Caching kurzlebiger Schlüssel mindern
In globalen Unternehmen werden täglich Tausende von Konfigurationsanpassungen durchgeführt. Wenn eine Sicherheitspipeline für jeden einzelnen verschlüsselten Wert innerhalb eines riesigen Infrastruktur-Manifests OIDC-Token anfordern und einen API-Aufruf an einen Cloud-Secrets-Manager ausführen muss, kommt es zu einer gravierenden Drosselung von Cloud-APIs und einem exponentiellen Anstieg der Pipeline-Laufzeiten.
Zur Performance-Optimierung und um schnelle Rückmeldeschleifen für Entwickler sicherzustellen, implementiert das Validierungsmodul eine intelligente kryptografische Caching-Strategie mit folgenden Elementen:
- Grouped Manifest Batching: Die eingehenden Validierungs-Payloads werden gescannt, analysiert und dynamisch nach Cloud-Anbieter und individueller Bereitstellungsumgebung gruppiert.
- Single-Session Handshake: Die Pipeline leitet genau einen Authentifizierungs-Handshake pro Kombination aus Cloud-Anbieter und Umgebung ein.
- Volatile Key Caching: Der korrekte private Entschlüsselungsschlüssel wird sicher in den flüchtigen Speicherbereich des isolierten CI-Runners geladen.
- Bulk Execution und Purge: Alle verschlüsselten Zeichenfolgen, die für die entsprechende Cloud-Ebene bestimmt sind, werden gleichzeitig in der Masse gegengeprüft und validiert. Nach Abschluss der Ausführung wird der flüchtige Speicherbereich vollständig geleert.
Durch das Caching von Schlüsseln pro Anbieter-Umgebungssitzung können Plattform-Teams die Gesamtlaufzeiten der Pipeline-Ausführung um etwa 70 % verkürzen und so ein hochskalierbares Sicherheits-Framework schaffen.
Skalierung durch automatisierte Selfservice-Gegenprüfung
Neben automatisierten Hintergrund-Checks während der Pull-Request-Phase bietet diese entkoppelte Architektur eine explizite Schnittstelle, über die Entwickler sicher kryptografische Gegenprüfungen on-demand ausführen können.
Über eine sichere, parametergestützte Pipeline-Schnittstelle können Entwickler eigenständig eine verschlüsselte Payload mit einem erwarteten Klartextwert eingeben und die Zielumgebung aus einem sicheren Dropdown-Menü auswählen. Der Runner automatisiert den OIDC-Schlüsselabruf im Hintergrund, vergleicht die Werte ausschließlich innerhalb einer flüchtigen Speicherschicht und gibt dem Benutzer sofort ein Ergebnis („Pass“ oder „Fail“) zurück.
In den Logs der Versionskontrolle werden niemals Secrets in Klartext offengelegt, es werden keine langfristig gültigen Anmeldeinformationen für die Administrationsinfrastruktur erstellt und die Entwickler erhalten absolute Autonomie hinsichtlich ihrer Freigabebereitschaft.
Fazit: Resilienz by Design direkt im Kern
Wahre digitale Resilienz erfordert einen Wechsel von reaktiver Incident-Sichtung zu proaktiver Systemhärtung. Unternehmen, die manuelle Gatekeeper und gemeinsam genutzte Anmeldeinformationen durch eine automatisierte, nachgelagerte Multi-Cloud-Validierungspipeline ersetzen, können die Softwarebereitstellung erheblich beschleunigen. Vor allem aber wird dadurch sichergestellt, dass konfigurationsbedingte Schwachstellen vollständig beseitigt werden und die globale Cloud-Infrastruktur von innen heraus sicher, stabil und hochverfügbar bleibt.
Wie ihr umfassende Echtzeit-Observability und Zuverlässigkeit in eure automatisierten Bereitstellungspipelines bringen könnt, erfahrt ihr im Splunk-Leitfaden zu CI/CD-Monitoring – oder ihr startet direkt durch mit einer kostenlosen Testversion von Splunk Observability Cloud.
Erfahren Sie mehr

Das ist Splunk IT Service Intelligence 5.0
Tokenomics: Volle Transparenz über Nutzung, Ausgaben und Einführung von Coding-Agenten